
计算机网络 / 系统课时
使用 DNS 查询工具
使用 DNS 查询工具
DNS 查询工具能把解析问题拆成可验证的步骤。本课使用 dig、nslookup 和 host 查询指定记录、切换解析服务器、直接访问权威服务器并追踪委派路径,最终形成一套从本地缓存到权威数据的定位顺序。
学习目标
- 使用 dig、nslookup 和 host 查询指定类型的 DNS 记录
- 指定递归解析器并识别权威应答、缓存结果和委派信息
- 根据状态码、应答区和追踪路径定位常见解析故障
用 dig 查询与追踪
dig 输出最完整,适合精确控制查询类型与显示区域。下面的示例先查询 A 和 AAAA,再找出权威服务器并发送不递归查询,最后用 +trace 从根服务器开始逐级跟踪委派。系统需要已安装 dig,Linux 通常由 dnsutils 或 bind-utils 软件包提供。
DOMAIN=example.com
DNS_SERVER=1.1.1.1

dig $DOMAIN A +noall +answer
dig @$DNS_SERVER $DOMAIN AAAA +short

AUTH_NS=$(dig $DOMAIN NS +short | head -n 1)
dig @$AUTH_NS $DOMAIN A +norecurse +noall +comments +answer

dig +trace $DOMAIN
预期输出(关键形态,实际 TTL、地址和服务器名会不同):
example.com. <TTL> IN A <IPV4>
<IPV6>

;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: <ID>
;; flags: qr aa; QUERY: 1, ANSWER: 1
example.com. <TTL> IN A <IPV4>

. <TTL> IN NS <ROOT_NS>
com. <TTL> IN NS <TLD_NS>
example.com. <TTL> IN NS <AUTHORITATIVE_NS>
example.com. <TTL> IN A <IPV4>
第一条命令只显示 ANSWER 区;第二条通过 @1.1.1.1 指定递归解析器,并用 +short 只保留值。第三次查询带 +norecurse,若目标确为该区域的权威服务器,响应标志中通常会出现 aa。+trace 则不依赖普通递归结果,而是按根区、顶级域和权威区域逐级查询。
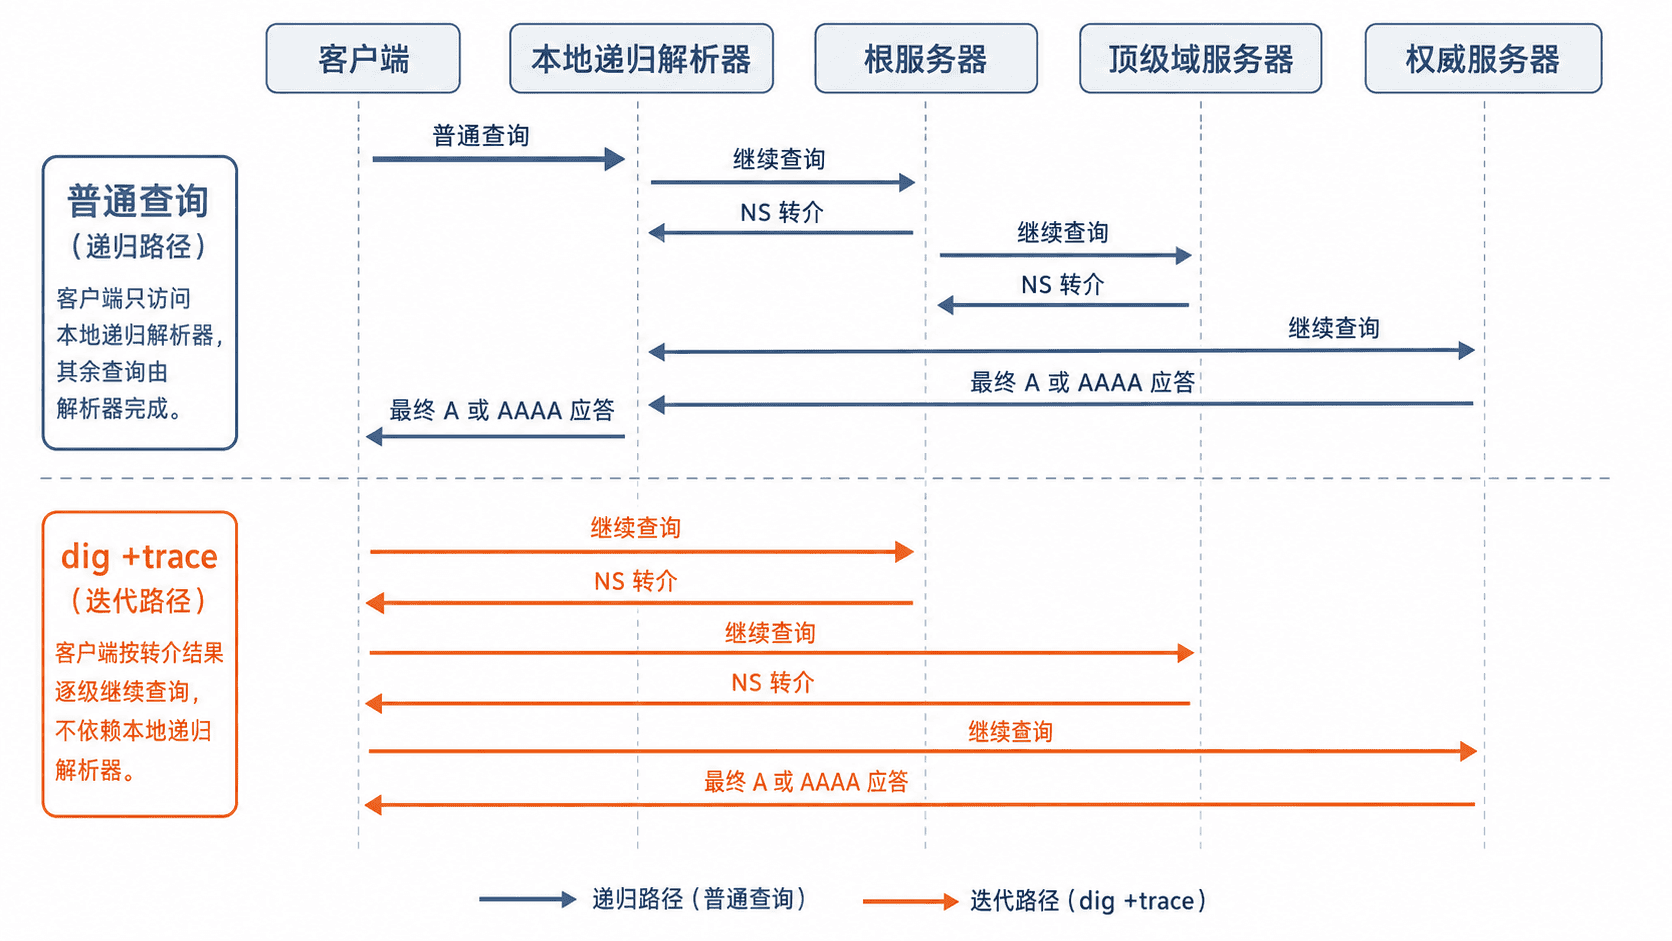
追踪模式需要客户端直接访问多个权威服务器。企业网络若限制对外 UDP 或 TCP 53 端口,普通递归查询可能成功,而 +trace 仍可能超时,这时不能直接判定域名配置错误。
使用 nslookup 与 host 快速确认
nslookup 在 Windows、Linux 和 macOS 上较常见,适合快速指定记录类型与 DNS 服务器;host 输出更紧凑,适合脚本前的人工确认。下面分别查询 MX 与 TXT 记录。
DOMAIN=example.com
DNS_SERVER=1.1.1.1

nslookup -type=MX $DOMAIN $DNS_SERVER
host -t TXT $DOMAIN $DNS_SERVER
预期输出(记录内容会随域名配置变化):
example.com mail exchanger = <PRIORITY> <MAIL_HOST>.
example.com descriptive text <TXT_VALUE>
三种工具查询的是同一套 DNS 数据,但默认输出格式不同。需要自动化提取时优先使用 dig +short 并处理多行结果;需要查看状态、标志位、应答区和权威区时使用完整的 dig 输出,不要只看第一行地址。
读懂结果并定位故障
排查时先用系统默认解析器查询,再指定另一个已知可用的递归解析器。如果两者结果不同,问题多半与缓存、分流策略或本地 DNS 有关。随后查询 NS,直接向权威服务器发送 +norecurse 请求;权威数据正确而递归结果旧,通常需要等待 TTL 过期或清理相关缓存。
常见状态中,NOERROR 表示查询过程成功,但 ANSWER 为空时可能只是该名称没有所查类型;NXDOMAIN 表示名称不存在;SERVFAIL 常见于上游故障、委派错误或 DNSSEC 验证失败;超时则应优先检查服务器地址、网络路由、防火墙和 53 端口。
一条稳定的定位顺序是:默认解析器、指定递归解析器、权威服务器、+trace。每一步只改变一个变量,才能判断问题位于客户端缓存、递归服务、区域数据还是父子区域委派。