
计算机网络 / 系统课时
分析 DNS 解析流程
分析 DNS 解析流程
一次看似简单的域名查询,可能涉及客户端、递归解析器、根服务器、顶级域服务器和权威服务器。本课将按时间顺序拆解完整解析过程,并用 dig 与 tcpdump 验证缓存、TTL、UDP 查询和必要时的 TCP 回退。
学习目标
- 说明递归查询与迭代查询分别发生在哪些参与者之间
- 根据 TTL 判断缓存命中与记录过期后的行为
- 使用命令和抓包定位一次 DNS 查询的请求、响应与服务器角色
先区分递归与迭代
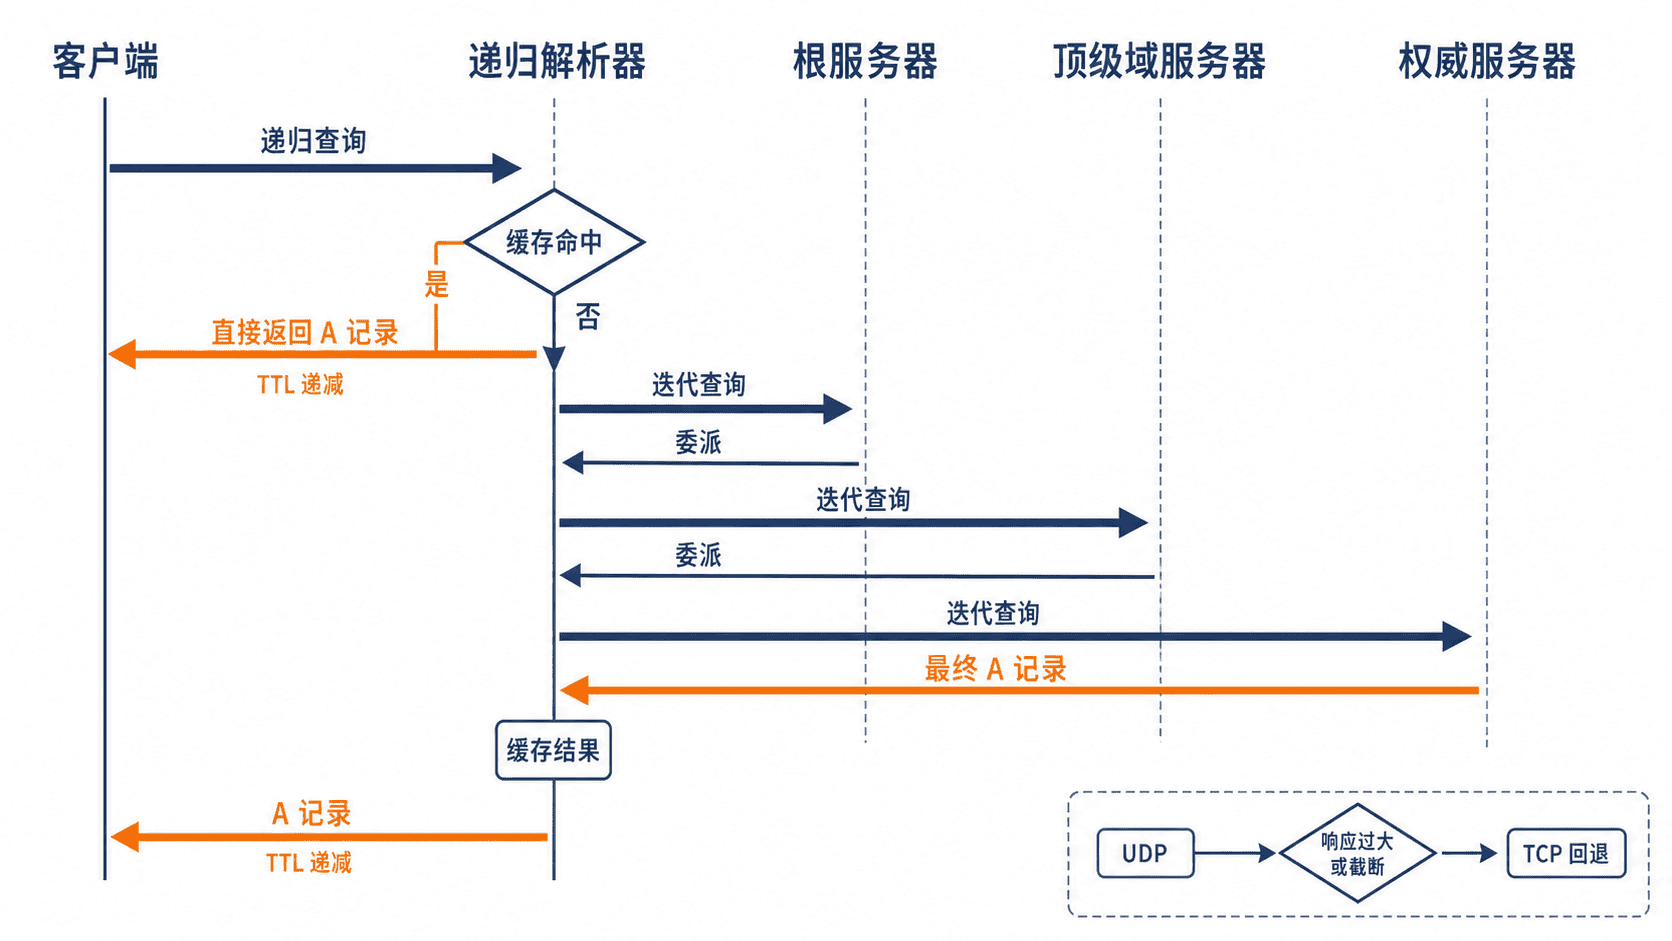
客户端通常向递归解析器发出递归查询,意思是“请给我最终答案或明确失败结果”。递归解析器接受请求后,可能直接返回缓存,也可能代表客户端继续查询其他 DNS 服务器。
递归解析器向根、顶级域和权威服务器查询时,通常采用迭代方式。被询问的服务器若没有最终答案,就返回下一跳服务器的委派信息,而不是替解析器继续查询。
完整查询按什么顺序发生
假设递归解析器没有缓存 www.example.com,它会先询问根服务器。根服务器返回 com 顶级域服务器的地址;解析器再询问顶级域服务器,得到 example.com 的权威服务器;最后向权威服务器请求目标记录。
权威服务器返回记录和 TTL 后,递归解析器会缓存结果,并把答案交给客户端。后续相同查询在 TTL 到期前通常可以直接命中缓存,不必再次访问完整层级。
TTL 如何影响缓存
TTL 表示记录允许被缓存的最长秒数。缓存中的剩余 TTL 会随时间减少,到零后记录失效,解析器必须重新查询权威数据。TTL 不是“记录一定会存活多久”,而是缓存最多可以信任多久。
较短 TTL 便于快速切换地址,但会增加查询量;较长 TTL 能减少延迟和权威服务器压力,却会让变更传播更慢。排障时应同时观察权威记录的原始 TTL 与递归解析器返回的剩余 TTL。
用 dig 验证答案与 TTL
下面命令查询 example.com 的 IPv4 地址,只显示回答区。实际地址与剩余 TTL 可能不同。
dig example.com A +noall +answer预期输出
example.com. <TTL> IN A <IP_ADDRESS>短时间内重复执行时,如果使用同一递归解析器,通常会看到 TTL 继续减少。等待缓存过期后再次查询,TTL 可能回到接近权威服务器设置的初始值。
用 tcpdump 观察请求和响应
在 Linux 上先启动抓包,再在另一个终端执行 DNS 查询。any 会监听所有接口;生产环境中应限制目标主机和抓包时长,避免采集无关流量。
sudo tcpdump -ni any -vvv -s0 'udp port 53 or tcp port 53'随后发起一次指定递归解析器的查询:
dig example.com A预期结果
<TIME> IP <CLIENT_IP>.<CLIENT_PORT> > <DNS_SERVER_IP>.53: <ID>+ A? example.com. (<QUERY_BYTES>)
<TIME> IP <DNS_SERVER_IP>.53 > <CLIENT_IP>.<CLIENT_PORT>: <ID> <FLAGS> 1/0/0 A <IP_ADDRESS> (<RESPONSE_BYTES>)
抓包中的查询 ID 应在请求与响应中对应,目标端口通常为 53。若响应设置截断标志,客户端或解析器可能改用 TCP 53 重新查询;使用加密 DNS 时,普通端口 53 抓包可能看不到明文域名。
常见现象如何解释
只看到客户端与本地递归解析器之间的一问一答,不代表没有访问根或权威服务器,可能是缓存命中,也可能是上游查询发生在远端递归解析器内部。若要观察完整迭代过程,可以使用 dig +trace,但它展示的是当前主机直接执行的迭代查询,不等同于普通客户端递归请求。
不同解析器返回不同地址,常见原因包括缓存状态不同、权威记录刚变更、基于地理位置的调度或不同的 EDNS Client Subnet 策略。定位时应固定查询名称、记录类型、解析器和时间点再比较。