
计算机网络 / 系统课时
解析 ARP 协议
解析 ARP 协议
ARP 用来把同一二层网络中的 IPv4 地址解析为 MAC 地址。本课将沿着“请求广播、响应返回、缓存写入”的顺序理解它,并用一次可重复的抓包实验确认每个阶段。
学习目标
- 说明 ARP 在 IPv4 局域网通信中的职责
- 区分 ARP 请求、ARP 响应与 ARP 缓存
- 使用抓包和邻居表验证地址解析过程
ARP 解决什么问题
主机准备发送以太网帧时,必须填写目标 MAC 地址,但应用和路由判断通常只提供目标 IPv4 地址。ARP 的作用就是在本地广播域内完成“IPv4 地址到 MAC 地址”的查询。
如果目标 IP 与本机同网段,主机解析目标主机的 MAC;如果目标位于其他网段,主机不会解析远端主机,而是解析默认网关的 MAC,再把帧交给网关转发。ARP 只服务于 IPv4,IPv6 使用邻居发现协议 NDP。
请求、响应与缓存
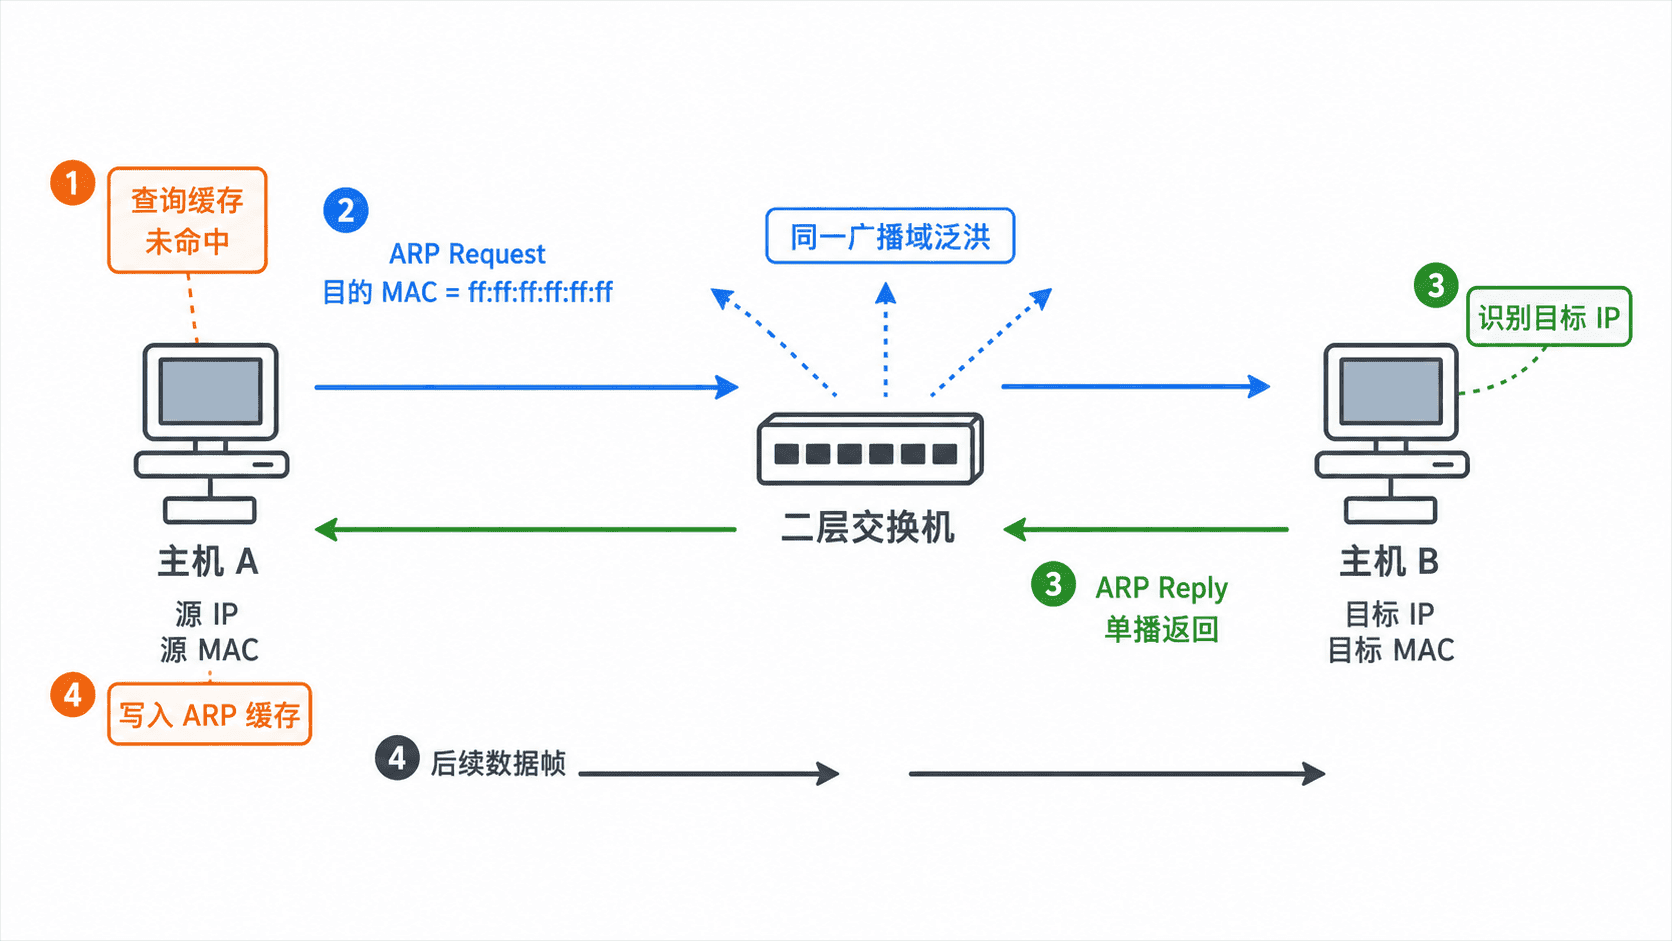
一次典型解析包含四个动作:
- 发送方先查本机 ARP 缓存,命中时直接使用已有映射。
- 缓存未命中时,发送 ARP 请求,目标 MAC 为广播地址。
- 拥有目标 IP 的主机返回 ARP 响应,通常直接单播给请求方。
- 发送方把 IP、MAC 和邻居状态写入缓存,后续帧不必重复广播。
ARP 缓存有生命周期,条目会随时间变为 STALE、DELAY 或重新探测。不同操作系统的状态名称和老化时间可能不同,因此不要把某个固定秒数当成协议保证。
抓包观察地址解析
下面示例适用于 Linux。先用 ip route 确认网卡和同网段目标,再替换 <IFACE> 与 <TARGET_IP>。命令会删除该目标的一条邻居缓存,以便强制触发新 ARP;在生产远程会话中应选择非关键目标,或跳过删除命令等待缓存自然失效。
IFACE="<IFACE>"
TARGET_IP="<TARGET_IP>"

sudo ip neigh del "$TARGET_IP" dev "$IFACE" 2>/dev/null || true
sudo timeout 8 tcpdump -c 2 -eni "$IFACE" arp &
CAPTURE_PID=$!
sleep 1
ping -c 1 -W 1 "$TARGET_IP"
wait "$CAPTURE_PID" || true
ip neigh show "$TARGET_IP"
预期输出
<MAC_A> > ff:ff:ff:ff:ff:ff, ARP, Request who-has <TARGET_IP> tell <SOURCE_IP>
<MAC_B> > <MAC_A>, ARP, Reply <TARGET_IP> is-at <MAC_B>
64 bytes from <TARGET_IP>: icmp_seq=1 ttl=<TTL> time=<TIME> ms
<TARGET_IP> dev <IFACE> lladdr <MAC_B> <STATE><IFACE>、IP、MAC、时间、TTL 和邻居状态会因环境而不同。关键证据是请求中的 who-has、响应中的 is-at,以及邻居表最终出现目标 IP 对应的 MAC。
按现象定位问题
只看到请求、没有响应,通常说明目标离线、双方不在同一 VLAN、交换端口被隔离,或目标 IP 配置错误。完全看不到请求,则可能是缓存已经命中、流量走了其他网卡,或目标被路由到默认网关。
若响应中的 MAC 频繁变化,应检查重复 IP、虚拟 IP 漂移或 ARP 欺骗。不要仅凭一条缓存记录下结论,应同时对照交换机 MAC 地址表、网关配置和抓包时间线。