
计算机网络 / 系统课时
理解 FTP 主动与被动模式
理解 FTP 主动与被动模式
FTP 传文件时并不只建立一条连接:控制命令与文件数据分别走独立的 TCP 连接。掌握主动、被动模式中“谁发起数据连接”,就能解释许多只登录成功却无法列目录或传文件的问题。
学习目标
- 说清 FTP 控制连接与数据连接的职责
- 判断主动模式和被动模式的数据连接方向
- 根据防火墙与 NAT 环境选择合适模式
FTP 为什么需要两条连接
客户端先连接服务器 TCP 21 端口,建立长期存在的控制连接。登录、切换目录、请求文件和返回状态码都通过这条连接传输。
真正的目录列表与文件内容通过另一条临时数据连接传输。每执行一次目录查询或文件上传下载,通常都会新建并关闭一条数据连接。因此,TCP 21 可达只代表控制通道正常,不能证明数据传输一定成功。
主动模式如何建立数据连接
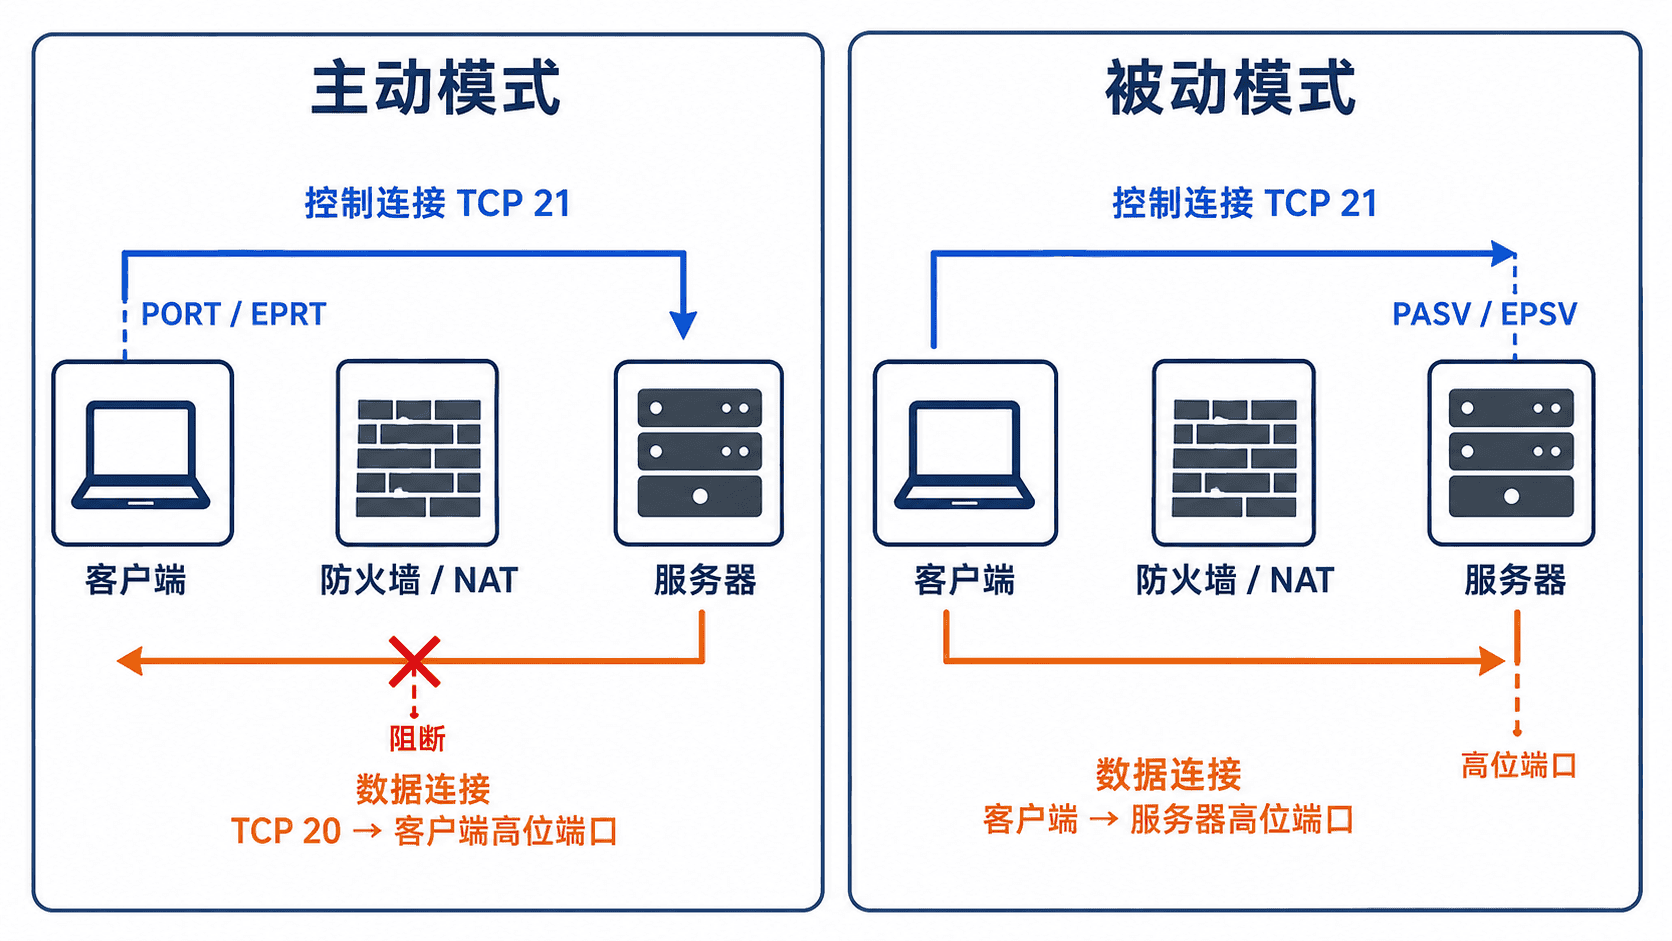
主动模式下,客户端先在本地监听一个临时端口,再通过 PORT 或 EPRT 命令把地址和端口告诉服务器。服务器随后反向连接客户端;传统 FTP 实现通常从服务器 TCP 20 端口发起数据连接。
问题在于,这条连接对客户端来说属于“外部主动进入”。家庭路由器、企业出口 NAT 和本机防火墙通常不会自动允许服务器连接客户端临时端口,所以控制连接能登录,目录列表却可能超时。
被动模式如何建立数据连接
被动模式下,客户端发送 PASV 或 EPSV。服务器开放一个临时高位端口并返回端口信息,随后仍由客户端主动连接服务器的数据端口。
这种方向更符合常见网络策略:客户端只需要建立出站连接,因此穿越 NAT 更容易。不过服务器必须在防火墙中放行固定的被动端口范围,并把正确的公网地址返回给外部客户端。若服务器返回内网地址,也会造成数据连接失败。
用 curl 观察连接方向
下面分别发起被动和主动 FTP 请求。命令只列出目录,不下载文件;实际服务器地址、账号、端口和日志内容会不同。
# curl 默认优先使用被动模式
curl -v --user '<USER>:<PASSWORD>' 'ftp://<SERVER>/'

# --ftp-port - 要求 curl 使用当前客户端地址进入主动模式
curl -v --ftp-port - --user '<USER>:<PASSWORD>' 'ftp://<SERVER>/'
预期输出
被动模式日志中可看到 EPSV 或 PASV,随后客户端连接服务器返回的高位端口。
主动模式日志中可看到 EPRT 或 PORT,随后等待服务器连接客户端临时端口。
目录可正常列出时,命令最终返回传输完成;具体状态码与端口值可能不同。
若主动模式停在等待数据连接,应先检查客户端防火墙、NAT 映射和入口策略。若被动模式失败,应检查服务器被动端口范围、防火墙放行、公网地址配置及端口转发。
模式选择与常见混淆
在普通客户端访问公网 FTP 服务器的场景中,优先使用被动模式。只有网络策略明确允许服务器回连客户端,并且客户端地址可达时,主动模式才更合适。
FTP、FTPS 与 SFTP 不是同一种协议。FTPS 是在 FTP 上增加 TLS,仍保留控制连接与数据连接;SFTP 则运行在 SSH 上,通常只使用一条 TCP 22 连接,不存在 FTP 主动、被动模式。