
计算机网络 / 系统课时
理解 IP 分片与 MTU
理解 IP 分片与 MTU
当一个 IP 数据报大于下一跳链路能承载的大小时,发送端必须缩小报文,或在 IPv4 中允许分片。本课将用具体数字拆解分片字段,并说明禁止分片、路径 MTU 发现和“部分网站能开、部分请求卡住”之间的联系。
学习目标
- 区分链路 MTU、IP 数据报长度与 TCP MSS
- 根据 MTU 计算 IPv4 分片大小、偏移量和 MF 标志
- 按顺序定位路径 MTU 与分片黑洞故障
从 MTU 到可承载的数据量
MTU 表示一条链路一次能够承载的最大网络层数据单元。以常见以太网 MTU 1500 为例,一个不带选项的 IPv4 首部通常占 20 字节,因此 IP 负载最多为 1480 字节。
使用 Ping 测试时还要扣除 8 字节 ICMP 首部,所以在 MTU 1500 的路径上,常见“不分片”ICMP 数据大小是 1472 字节。若存在 VLAN、PPPoE、VPN、GRE 或其他隧道,额外封装会继续压缩可用空间。
TCP MSS 只描述一个 TCP 报文段中应用数据的最大长度,通常由端点根据接口 MTU 推导。MTU 面向整个 IP 数据报,MSS 则不包含 IP 与 TCP 首部,两者不能直接画等号。
IPv4 分片如何工作
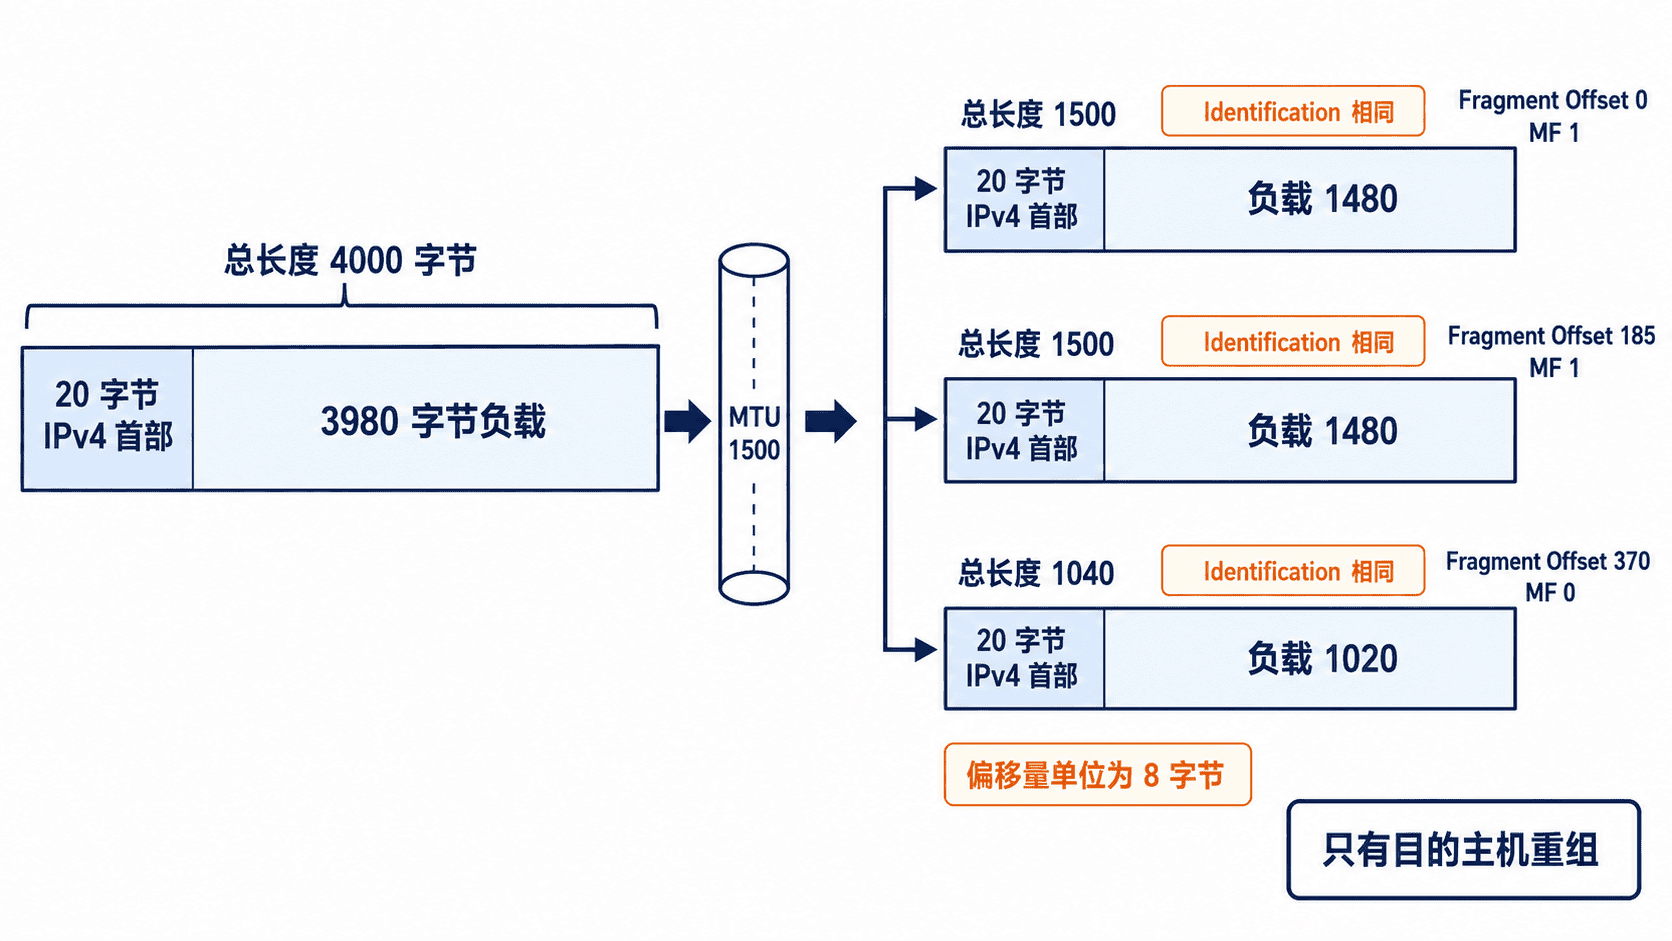
假设一个总长度 4000 字节的 IPv4 数据报需要经过 MTU 1500 的链路,且 IPv4 首部为 20 字节。原始负载为 3980 字节,每个非末尾分片的负载必须按 8 字节对齐,因此单片最多装 1480 字节。
三个分片会共享同一个 Identification。前两片的 MF 为 1,表示后面还有分片;最后一片 MF 为 0。Fragment Offset 以 8 字节为单位,所以三个偏移量分别是 0、185 和 370。路由器只负责转发分片,最终由目的主机按标识、源地址、目的地址和协议等信息重组。
用代码计算分片结果
下面的 Python 程序根据 MTU、IPv4 首部长度和原始数据报总长度,计算每个分片的负载、总长度、偏移量与 MF 标志。
mtu = 1500
header_length = 20
datagram_length = 4000
remaining = datagram_length - header_length

# 非末尾分片的负载必须按 8 字节对齐
max_payload = ((mtu - header_length) // 8) * 8
offset_bytes = 0
fragment_no = 1

while remaining > 0:
    payload = min(max_payload, remaining)
    more_fragments = 1 if remaining > payload else 0
    total_length = header_length + payload
    offset_units = offset_bytes // 8

    print(
        f"fragment={fragment_no} total_length={total_length} "
        f"payload={payload} offset={offset_units} MF={more_fragments}"
    )

    remaining -= payload
    offset_bytes += payload
    fragment_no += 1
预期输出
fragment=1 total_length=1500 payload=1480 offset=0 MF=1
fragment=2 total_length=1500 payload=1480 offset=185 MF=1
fragment=3 total_length=1040 payload=1020 offset=370 MF=0
计算时最容易犯的错误是把 Offset 当作字节数,或让非末尾分片使用不能被 8 整除的负载。末尾分片不要求 8 字节对齐,因为它后面已经没有需要定位的分片。
DF 与路径 MTU 发现
IPv4 的 DF 标志表示禁止中间路由器分片。若数据报设置 DF,却遇到更小的下一跳 MTU,路由器应丢弃数据报并返回 ICMP“需要分片”消息,发送端据此降低报文大小。这就是经典路径 MTU 发现的基础。
如果防火墙错误地丢弃这类 ICMP 消息,发送端既收不到成功响应,也不知道应该缩小报文,就会形成 PMTU 黑洞。典型现象是小请求正常,大响应、TLS 握手、文件上传或 VPN 内流量长时间重传。
IPv6 中间路由器不会执行分片。需要分片时由源主机根据 ICMPv6 Packet Too Big 调整大小,因此阻断相关 ICMPv6 往往会直接破坏 IPv6 连通性。
分片故障的定位顺序
先确认两端接口与隧道的 MTU,特别关注 PPPoE、WireGuard、IPsec、GRE 和容器叠加网络。随后检查抓包中是否出现 DF、重复重传、ICMP 需要分片或 ICMPv6 Packet Too Big。
Linux 可用 ping -M do -s 1472 <TARGET_IP> 测试 MTU 1500 路径,并逐步减小 -s;Windows 可用 ping -f -l 1472 <TARGET_IP>。<TARGET_IP> 需要替换为实际目标,若路径包含额外封装,能够成功的最大值通常小于 1472。
若只能通过降低网卡 MTU 临时恢复,应继续修正真正的封装开销、MSS 钳制或 ICMP 放行策略。直接允许大量 IPv4 分片通常不是首选方案,因为任意一个分片丢失都会导致整个原始数据报无法重组。