
计算机网络 / 系统课时
认识 IPv6 与 NDP
认识 IPv6 与 NDP
IPv6 不只是把地址从 32 位扩大到 128 位,它还重新设计了地址表示、基本首部和局域网邻居发现。本课将从可读的地址规则入手,再串联 NDP 的地址解析、路由器发现与重复地址检测过程。
学习目标
- 识别 IPv6 的单播、任播和组播地址,并正确使用简写规则
- 理解 IPv6 基本首部中与转发直接相关的字段
- 说明 NDP 如何替代 ARP 并完成邻居与路由器发现
地址类型与简写规则
IPv6 地址由 8 组十六进制数构成,每组 16 位,例如 2001:0db8:0000:0000:021a:2bff:fe3c:4d5e。每组前导零可以省略,连续的全零组可以用一次 :: 压缩,因此它可写为 2001:db8::21a:2bff:fe3c:4d5e。
:: 在一个地址中只能出现一次,否则无法判断应补回多少个零组。全零地址写作 ::,回环地址写作 ::1。常见地址类型如下:
| 类型 | 典型前缀或示例 | 作用 |
|---|---|---|
| 全球单播 | 2000::/3 |
可在 IPv6 网络中进行全局路由 |
| 链路本地 | fe80::/10 |
只在当前二层链路有效,NDP 必须使用 |
| 唯一本地 | fc00::/7 |
私有范围内部通信,不直接作为公网地址 |
| 组播 | ff00::/8 |
一对多发送,IPv6 不使用广播 |
| 任播 | 与单播格式相同 | 多个接口共享地址,路由到拓扑上较近节点 |
链路本地地址可能在多个接口上重复,因此命令中常要附加区域标识,例如 fe80::1%eth0。百分号后的接口名不属于地址本身,只用于告诉操作系统应从哪个链路发送。
基本首部为何更简洁
IPv6 基本首部固定为 40 字节,主要字段包括版本、流标签、负载长度、下一首部、跳数限制、源地址和目的地址。路由器转发时不再计算首部校验和,也不会在途中分片,因此处理路径更直接。
可选能力通过扩展首部串联。Next Header 字段既可以指向 TCP、UDP、ICMPv6,也可以指向另一个扩展首部。发送端需要控制扩展首部数量和顺序,避免形成难以过滤或低效处理的报文链。
NDP 如何替代 ARP
NDP 建立在 ICMPv6 之上,不只承担地址解析,还负责路由器发现、前缀通告、邻居可达性确认、重定向和重复地址检测。它使用组播而不是广播,减少了无关节点处理请求的范围。
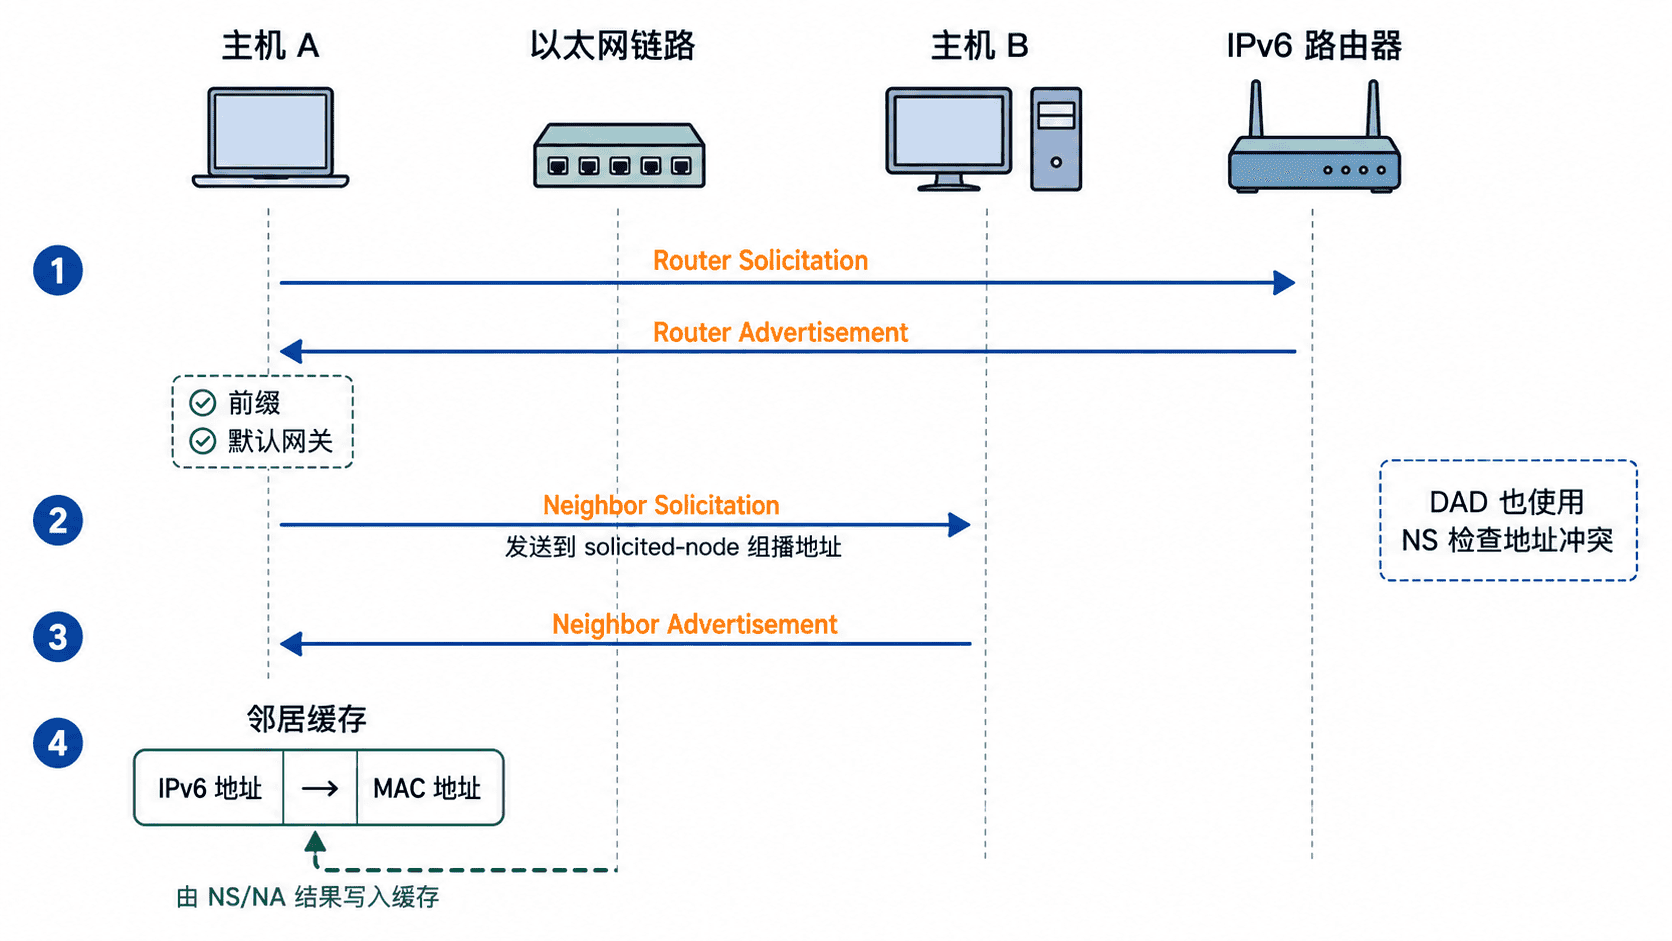
邻居请求 NS 与邻居通告 NA 共同完成 IPv6 地址到链路层地址的解析,作用类似 ARP 请求与应答。路由器请求 RS 与路由器通告 RA 则帮助主机发现默认路由、网络前缀和自动配置参数。
新地址正式启用前,主机会执行重复地址检测 DAD:以待检测地址为目标发送 NS;若收到冲突响应,就不能继续使用该地址。邻居不可达检测 NUD 则持续判断缓存中的邻居是否仍可通信。
查看地址和邻居缓存
下面脚本适用于 Linux。它先显示本机 IPv6 地址,再显示 NDP 邻居缓存;传入目标地址时还会发送两次探测。链路本地目标应带接口区域标识。
#!/usr/bin/env bash
set -euo pipefail

ip -6 address show scope global
ip -6 address show scope link
ip -6 neighbor show

if [[ $# -ge 1 ]]; then
  ping -6 -c 2 "$1"
  ip -6 neighbor show
fi
保存为 inspect-ipv6.sh 后运行:
chmod +x inspect-ipv6.sh
./inspect-ipv6.sh 'fe80::1%eth0'
预期输出:
2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500
    inet6 2001:db8:10::25/64 scope global dynamic
    inet6 fe80::21a:2bff:fe3c:4d5e/64 scope link
fe80::1 dev eth0 lladdr 00:11:22:33:44:55 router REACHABLE
PING fe80::1%eth0(fe80::1%eth0) 56 data bytes
64 bytes from fe80::1%eth0: icmp_seq=1 ttl=64 time=<TIME> ms
64 bytes from fe80::1%eth0: icmp_seq=2 ttl=64 time=<TIME> ms
实际接口名、地址、MAC、状态和时延会不同。邻居状态常见有 INCOMPLETE、REACHABLE、STALE、DELAY、PROBE 和 FAILED;持续处于 INCOMPLETE 或进入 FAILED,通常说明 NS 没有得到有效 NA,应检查二层连通性、VLAN、ICMPv6 过滤和目标接口状态。
易混淆点
IPv6 没有广播,不代表没有一对多通信;路由器发现和邻居发现主要依赖组播。防火墙若粗暴阻断全部 ICMPv6,会破坏 NDP、路径 MTU 发现和错误反馈,导致“能拿到地址却无法稳定通信”。
NDP 只在本地链路解析下一跳的链路层地址。访问远端 IPv6 主机时,本机通常解析默认路由器的 MAC,而不是远端主机的 MAC,这一点与 IPv4 经网关转发时的逻辑一致。