
密码学与证书 / 系统课时
用命令验证证书与握手
用命令验证证书与握手
本课建立一套从“文件是否正确”到“真实 TLS 是否成功”的命令验证顺序:先用 openssl x509 看证书内容,再用 openssl verify 检查信任链,最后用 openssl s_client 验证握手、SNI 与主机名,避免只看单一的 OK 就误判。
学习目标
- 区分
openssl x509、openssl verify与openssl s_client各自能证明什么。 - 校验证书有效期、用途、信任链和主机名匹配。
- 根据常见验证错误判断问题位于证书文件、链配置还是 TLS 服务端。
分层理解三类检查
openssl x509 只解析本地证书,适合确认主体、颁发者、有效期和扩展;它不会因为证书不受信任而报错。openssl verify 才会以指定 CA 为信任锚建立证书路径,并检查有效期与用途。
s_client 再向前一步:它会连接实际 TLS 端点、发送 SNI、接收服务端证书链并参与握手。要让失败真正影响退出结果,应加 -verify_return_error;要验证访问名称,还要显式使用 -verify_hostname 或 -verify_ip。
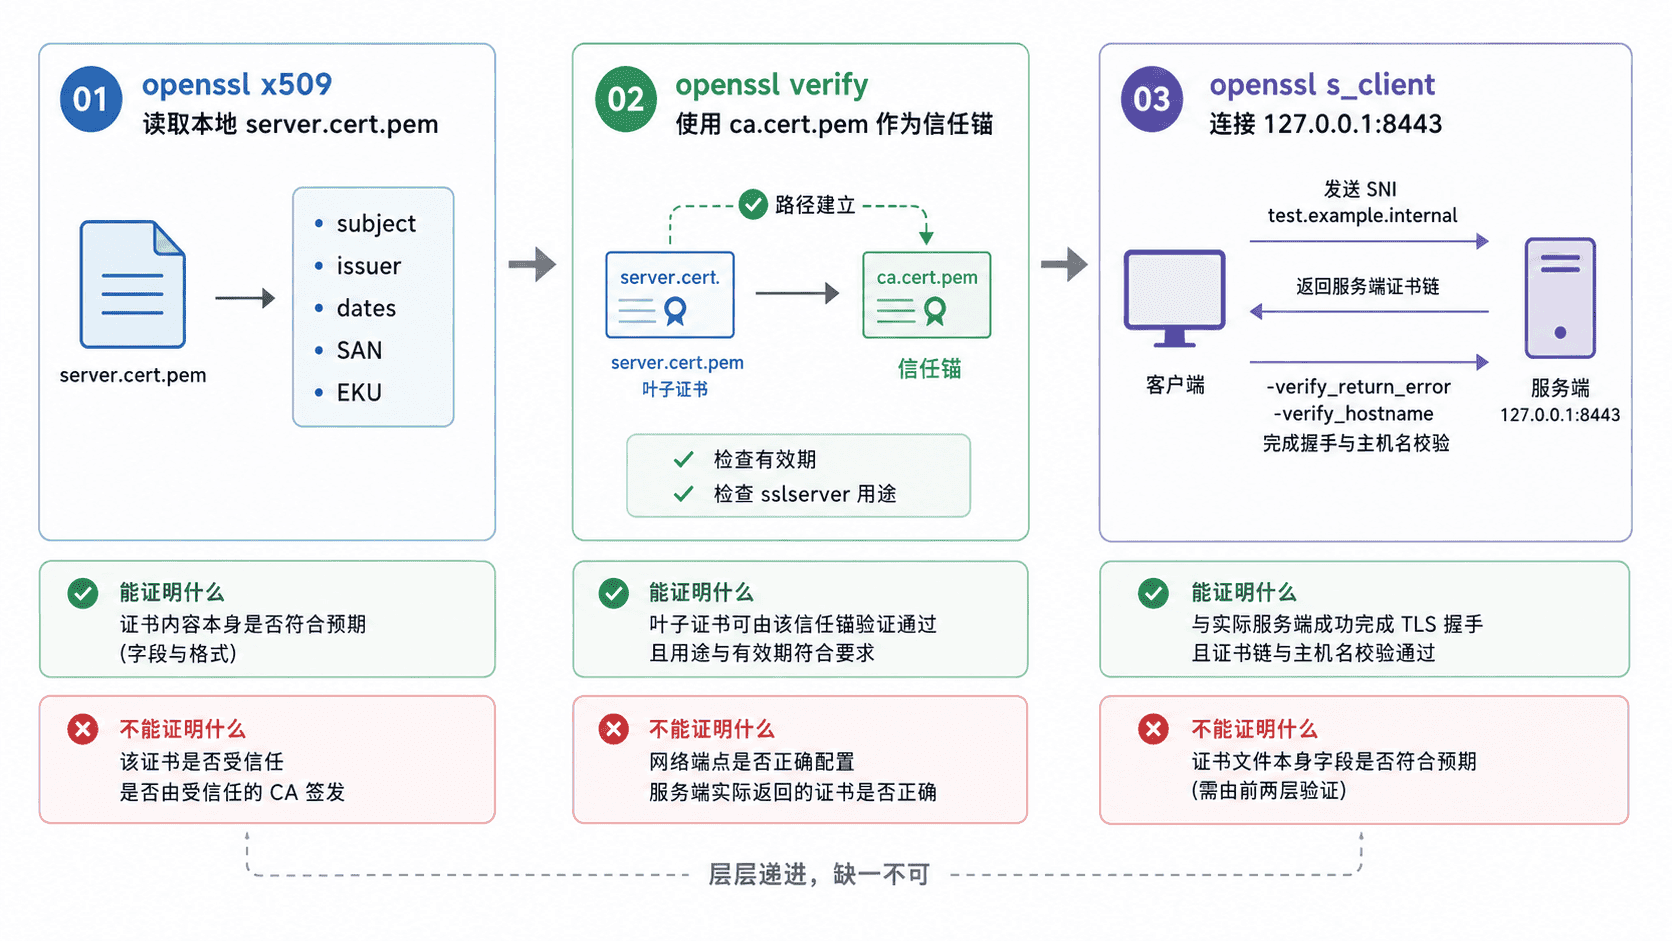
检查证书与信任链
假设当前目录有 server.cert.pem 和实验根 CA ca.cert.pem。先读取证书元数据,再以 sslserver 用途执行路径验证;如果证书只适用于客户端认证,第二条命令应失败。
set -euo pipefail

openssl x509 -in server.cert.pem -noout \
  -subject -issuer -serial -dates \
  -ext subjectAltName,extendedKeyUsage

openssl verify \
  -CAfile ca.cert.pem \
  -purpose sslserver \
  server.cert.pem
预期输出
subject=<SUBJECT>
issuer=<ISSUER>
serial=<ID>
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
    DNS:test.example.internal, DNS:localhost, IP Address:127.0.0.1
X509v3 Extended Key Usage:
    TLS Web Server Authentication
server.cert.pem: OK
<ID> 和 <TIME> 是动态值。若这里失败,先修正证书或信任链,不必急着排查网络。
验证真实 TLS 握手
为了让实验可复现,下面临时用 openssl s_server 在本机 8443 端口启动 TLS 服务,再由 s_client 连接它。-servername 发送 SNI,-verify_hostname 校验 SAN,-verify_return_error 让证书错误直接导致命令失败。
set -euo pipefail

HOST=test.example.internal
PORT=8443

openssl s_server \
  -accept "$PORT" \
  -cert server.cert.pem \
  -key server.key.pem \
  -www -quiet >s_server.log 2>&1 &
server_pid=$!
trap 'kill "$server_pid" 2>/dev/null || true' EXIT
sleep 1

openssl s_client \
  -connect "127.0.0.1:$PORT" \
  -servername "$HOST" \
  -CAfile ca.cert.pem \
  -verify_hostname "$HOST" \
  -verify_return_error </dev/null 2>&1 \
  | grep -E 'subject=|issuer=|Verify return code'
预期输出
subject=<SUBJECT>
issuer=<ISSUER>
Verify return code: 0 (ok)
这里的 <SUBJECT> 与 <ISSUER> 来自实际证书。若把 HOST 改成 SAN 中不存在的名称,主机名校验应失败;这说明“链可信”与“访问名称正确”是两项独立条件。
按错误类型定位问题
出现 unable to get local issuer certificate 时,优先检查服务端是否漏发中间证书,或 -CAfile 是否指向正确的信任锚。若链是“叶子 → 中间 CA → 根 CA”,根证书作为信任锚,中间证书只用于补全路径;服务端通常发送叶子与中间证书,不发送根 CA。出现 certificate has expired,应检查叶子证书和中间 CA 的 notAfter,不能只盯根 CA。
出现 hostname mismatch 时,检查实际访问名称是否存在于 SAN,而不是尝试修改 CN 来绕过校验。若连接阶段直接出现 Connection refused、超时或没有对端证书,则问题通常还停留在监听端口、地址、代理或防火墙层,尚未进入证书验证。