
密码学与证书 / 系统课时
定义证书 Profile 与扩展
定义证书 Profile 与扩展
证书 Profile 的作用,是把“这张证书允许做什么”固化成可审核、可重复的签发规则。本课会从服务端、客户端和 CA 证书三类用途出发,设计 SAN、KU、EKU、Basic Constraints 与有效期,并用 OpenSSL 验证扩展是否符合预期。
学习目标
- 能按证书用途选择 SAN、KU、EKU 与 Basic Constraints
- 能把 Profile 落到可检查的 OpenSSL 扩展配置
- 能识别 CSR 中不应由申请方自行决定的越权扩展
从证书用途反推扩展
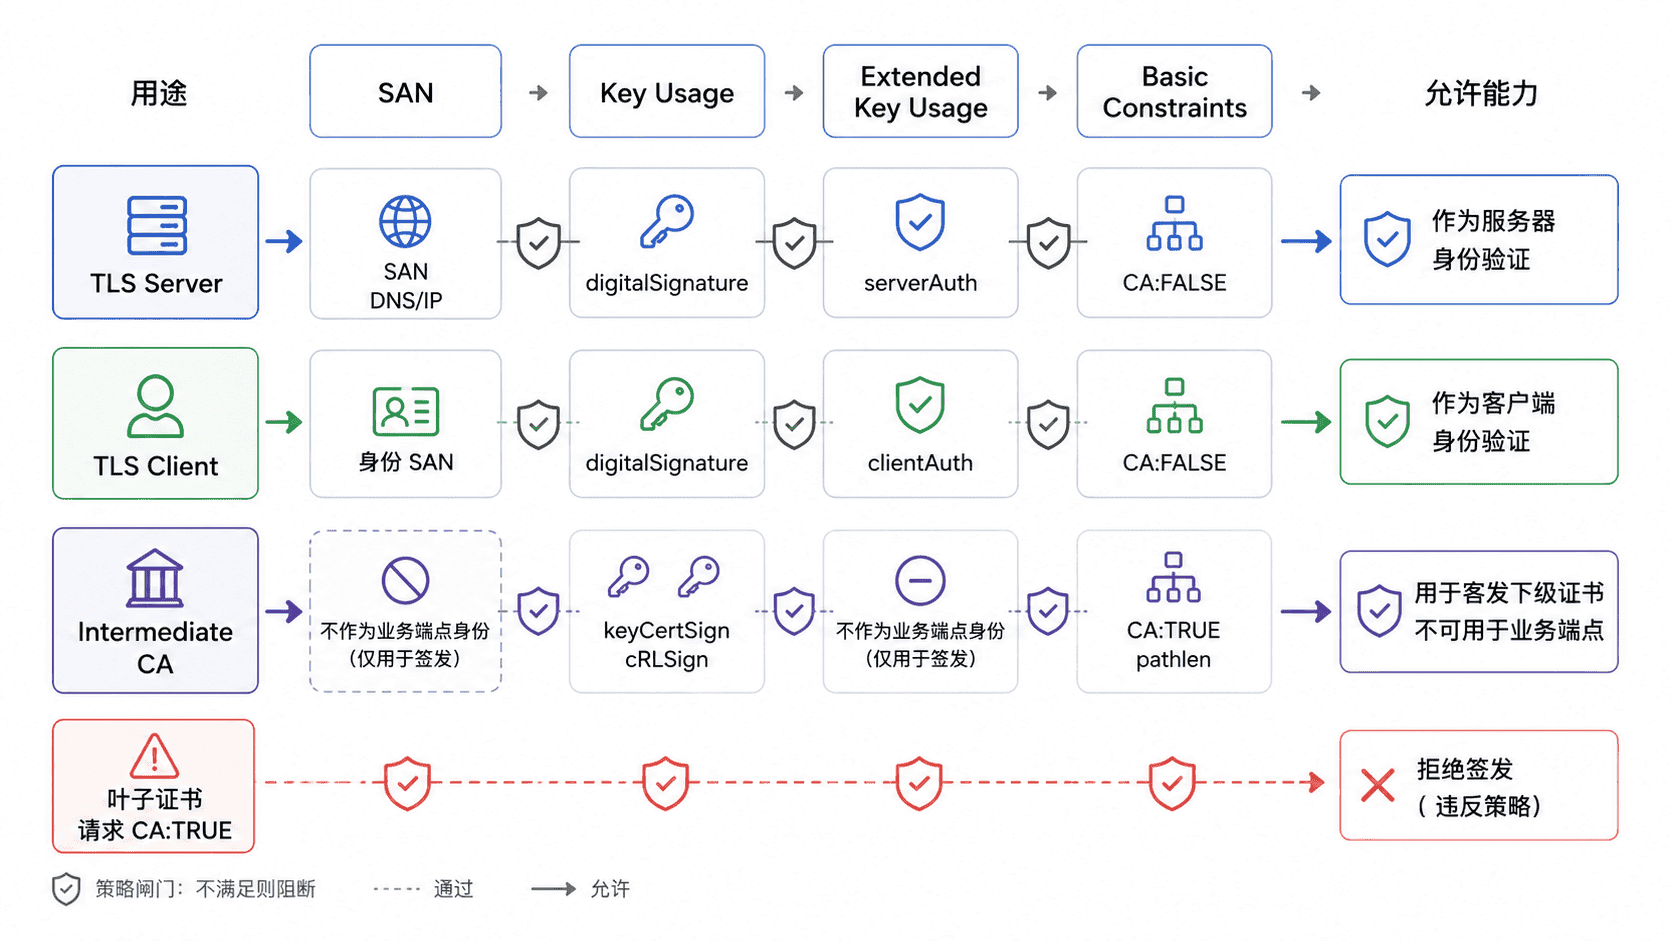
Profile 不是一组“尽量全开”的扩展,而是用途白名单。SAN 决定证书代表哪些 DNS 名、IP 或其他身份;KU 限制密钥可执行的密码学动作;EKU 再把证书约束到 TLS 服务端、TLS 客户端等应用场景;Basic Constraints 则决定它能否作为 CA 继续签发证书。
| 证书类型 | Basic Constraints | 常见 KU | 常见 EKU | SAN |
|---|---|---|---|---|
| TLS 服务端叶子证书 | CA:FALSE |
digitalSignature |
serverAuth |
必须覆盖实际访问名 |
| TLS 客户端叶子证书 | CA:FALSE |
digitalSignature |
clientAuth |
按身份体系决定 |
| 中间 CA | CA:TRUE,常配 pathlen |
keyCertSign,cRLSign |
通常不设置 | 通常不作为业务身份使用 |
现代 TLS 客户端通常根据 SAN 校验主机名,不能把 CN 当成主机名 Profile 的替代品。对于 RSA 叶子证书,只有在需要兼容旧式 RSA 密钥传输时才考虑 keyEncipherment;TLS 1.3 的握手签名并不依赖它。
把策略落到可验证的 Profile
下面用一个自签实验验证服务端 Profile 的编码效果。自签只用于检查扩展,生产环境仍应由受控 CA 按同类规则签发。
[req]
prompt = no
distinguished_name = dn

[dn]
CN = api.example.test

[server_cert]
basicConstraints = critical,CA:FALSE
keyUsage = critical,digitalSignature
extendedKeyUsage = serverAuth
subjectAltName = @san

[san]
DNS.1 = api.example.test
DNS.2 = api.internal.example.test
将内容保存为 server.cnf 后执行:
openssl req -x509 -newkey rsa:2048 -nodes -days 7 \
  -keyout server.key -out server.crt \
  -config server.cnf -extensions server_cert

openssl x509 -in server.crt -noout -text
预期输出中应包含以下关键扩展;密钥生成过程中的进度字符会因 OpenSSL 版本和环境不同而变化。
X509v3 Basic Constraints: critical
    CA:FALSE
X509v3 Key Usage: critical
    Digital Signature
X509v3 Extended Key Usage:
    TLS Web Server Authentication
X509v3 Subject Alternative Name:
    DNS:api.example.test, DNS:api.internal.example.test
如果真实服务通过 api.example.test 访问,而证书 SAN 没有这个名称,即使证书链受信任,主机名校验也应失败。反过来,不应为了“省事”把大范围通配符或无关 IP 塞进 SAN,因为这会扩大证书被误用后的影响面。
让 CA 而不是 CSR 决定权限
CSR 可以携带申请方希望写入的扩展,但 CA 不应原样复制。签发服务应根据调用者身份、资产登记和目标 Profile 重新构造允许的 SAN、KU、EKU,并明确拒绝 CA:TRUE、keyCertSign 或不属于申请者的 DNS 名。
一个稳妥的签发流程应先确定 Profile,再校验请求中的身份字段,最后由 CA 生成证书扩展。这样即使申请者提交了更高权限的扩展,也不会突破签发边界。
用有效期约束风险窗口
有效期要和自动续期能力一起设计。自动化成熟的服务端叶子证书可以采用较短周期,例如数十天到数月;中间 CA 通常更长;根 CA 最长,但也应有明确的轮换、退役和信任库更新计划。
Profile 最终应回答五个问题:证书代表谁、密钥能做什么、应用允许它做什么、它能否继续签发、这组权限持续多久。只要这五项由 CA 侧策略统一决定,证书类型之间的边界就能被稳定执行。