
密码学与证书 / 系统课时
理解 ACME v2 协议流程
理解 ACME v2 协议流程
ACME v2 把“申请一张证书”拆成一组有状态对象:先建立账户,再创建订单,完成每个域名的控制权验证,最后提交 CSR 并取得证书。掌握这些对象之间的关系,比记某个客户端命令更能帮助你理解自动签发、失败重试与续期。
学习目标
- 说清 Account、Order、Authorization、Challenge、Finalize 与 Certificate 的职责
- 读懂 Order 与 Authorization 的关键状态变化
- 区分账户密钥、挑战验证和证书私钥之间的安全边界
用对象理解一次签发
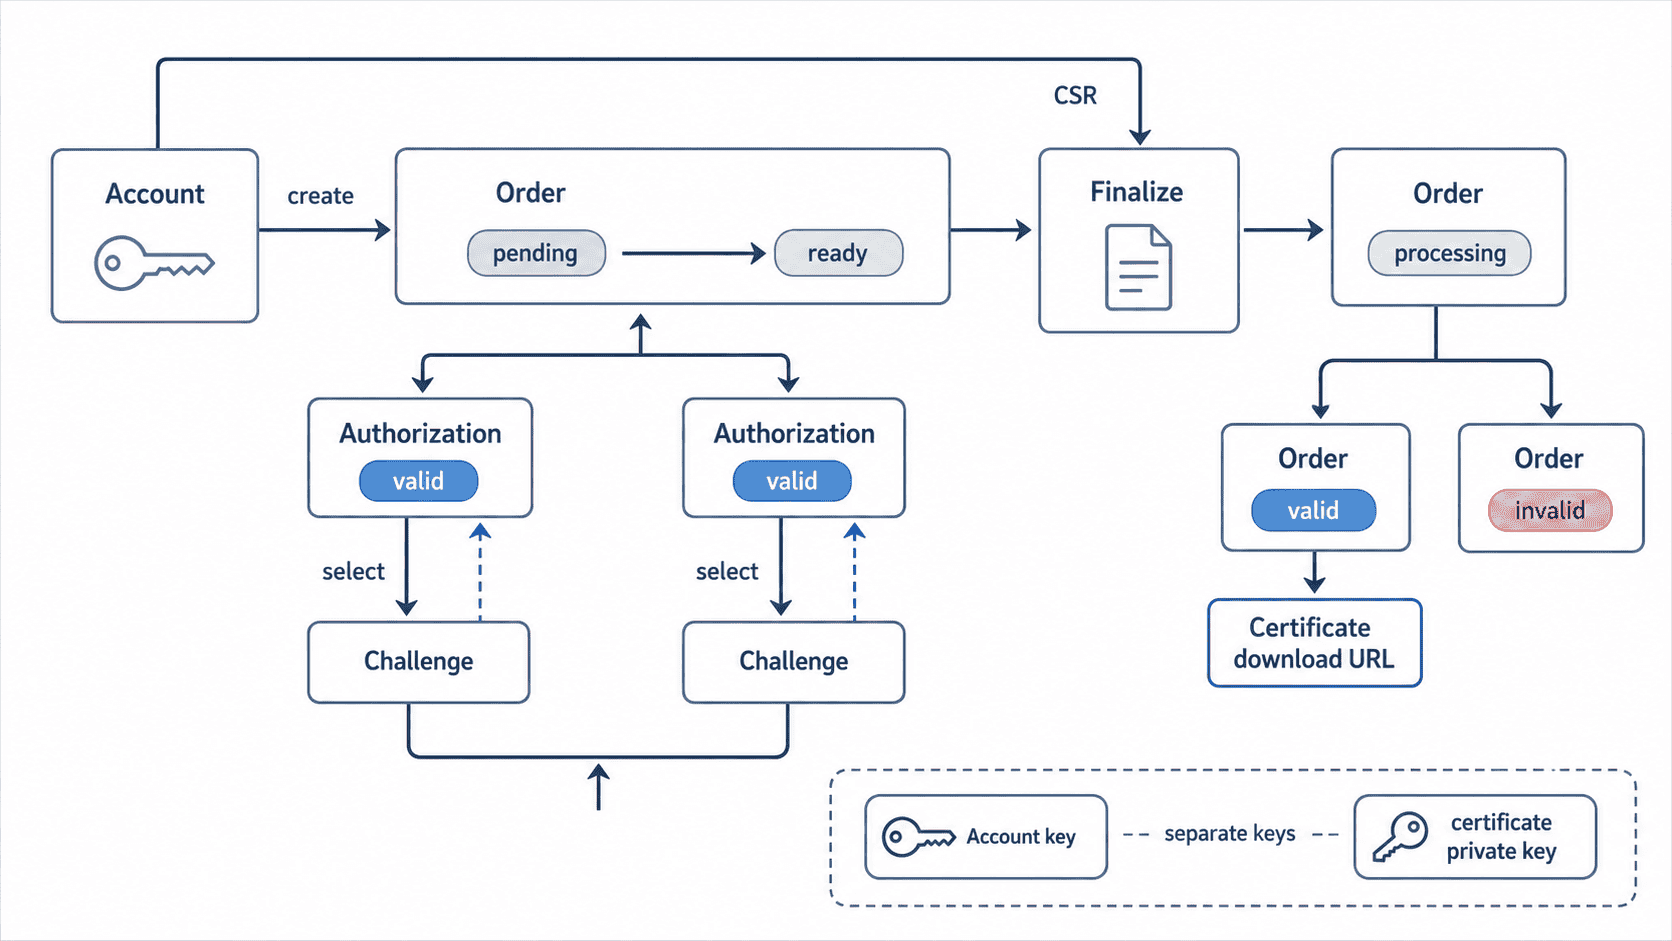
ACME 客户端先用 Account 向 CA 表明“谁在操作”。Account 由账户密钥认证后续请求,但它不是最终证书中的私钥。创建 Order 时,客户端声明希望签发的标识符,例如 www.example.com 与 api.example.com。
CA 会为需要验证的标识符提供 Authorization。每个 Authorization 下包含一个或多个 Challenge,客户端选择可完成的挑战并证明自己控制该域名。只有订单要求的授权都变成有效,Order 才能进入可提交证书请求的阶段。
跟踪 Order 的状态
最值得监控的是 Order。刚创建时通常处于 pending,表示仍有授权没有完成;当所有必需 Authorization 都有效后,Order 进入 ready。此时客户端才能向 finalize 地址提交 CSR。
CA 接受 CSR 后,Order 会进入 processing。签发成功时状态变为 valid,响应中出现证书下载地址;若授权、CSR 或签发过程出现不可恢复的问题,则可能进入 invalid。因此,客户端不能把“挑战通过”直接等同于“证书已经签发”。
Authorization 与 Challenge 也有自己的状态。Challenge 通常从 pending 进入 processing,随后变成 valid 或 invalid;Authorization 在某个可接受的 Challenge 成功后变成 valid。多个域名的订单必须分别满足对应授权,不能只验证其中一个名称就跳过其余名称。
Finalize 为什么必须在验证之后
域名控制权验证回答的是“你能否控制这些标识符”,CSR 回答的是“要把这些标识符绑定到哪把证书公钥,以及请求哪些证书属性”。两者职责不同,所以 ACME 把 Finalize 放在授权完成之后。
客户端通常在本地生成证书私钥和 CSR,再把 CSR 发送给 finalize。CA 不需要也不应该获得证书私钥。Account key 用来签名 ACME 请求,证书 private key 用于之后的 TLS 握手;把两者分开可以独立轮换账户凭据和服务证书。
失败与重试要看对象状态
自动化程序应根据对象状态决定下一步,而不是无条件重复提交。挑战仍在 pending 或 processing 时,可以等待并重新查询;Challenge 或 Order 已进入 invalid 时,应先读取 CA 返回的问题详情,修复域名解析、挑战内容或 CSR,再按客户端策略重新发起必要步骤。
续期本质上仍是一次新的签发事务:创建新的 Order、重新完成 CA 要求的授权、提交新的 CSR,并获得新的 Certificate。理解这条状态链后,即使更换 ACME 客户端或 CA,也能用同一套对象模型判断流程卡在哪一层。