
密码学与证书 / 系统课时
综合交付自动化证书生命周期
综合交付自动化证书生命周期
这一节把证书管理从“能签发”推进到“可持续运营”:建立统一的签发入口、部署与热加载、自动续期、到期监控、吊销处置和故障演练,并用可重复验证的检查项证明 HTTPS 与 mTLS 都按预期工作。
学习目标
- 设计从 CA/ACME 签发到部署、续期、监控、吊销的闭环流程
- 为 HTTPS 与 mTLS 建立可自动执行的发布和验收检查
- 把续期失败、证书泄露和 CA 不可用纳入演练与回滚方案
定义交付边界与责任
一个可运营方案至少要明确四类对象:签发端、证书使用端、自动化控制端和监控端。签发端可以是公共 ACME CA,也可以是内部 CA/内部 ACME;使用端负责 HTTPS 或 mTLS;控制端执行申请、部署、续期与吊销;监控端持续检查到期时间、握手结果和自动化任务状态。
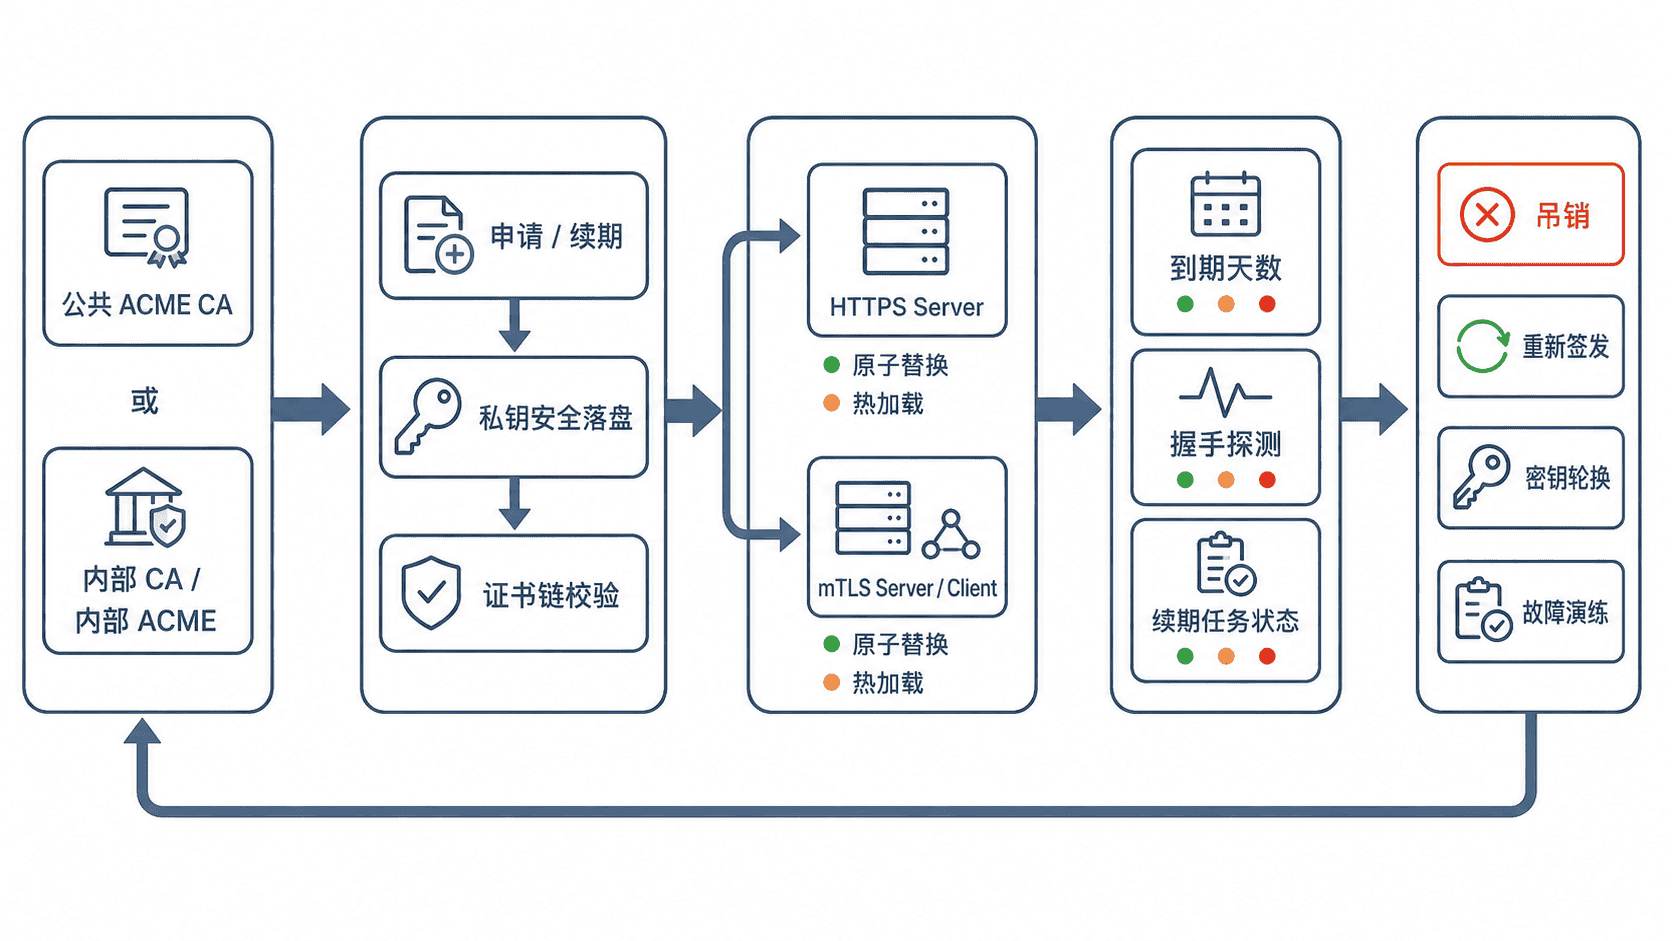
生产环境里不要让业务服务直接拥有 CA 管理权限。自动化控制器只拿到完成申请、续期和必要吊销所需的最小权限;私钥应在目标主机或受控密钥存储中生成和保存,部署时使用原子替换,避免服务读到半写入文件。
建立签发与部署流水线
签发入口应统一成一种自动化接口:公网 HTTPS 优先使用 ACME;内部服务身份可以使用内部 CA 的 ACME 接口或受控 API。无论入口是哪一种,发布流水线都应执行“生成或读取私钥 → 申请证书 → 校验证书链和用途 → 写入暂存路径 → 原子替换 → 热加载 → 握手验证”。
下面的 Bash 脚本可作为部署后的验收门禁。它分别检查 HTTPS 与强制 mTLS 端点,并确认服务端证书至少还有 14 天有效期。实际域名、端口和证书路径按环境替换。
#!/usr/bin/env bash
set -euo pipefail

HTTPS_HOST="${HTTPS_HOST:-www.example.com}"
HTTPS_PORT="${HTTPS_PORT:-443}"
MTLS_HOST="${MTLS_HOST:-api.example.com}"
MTLS_PORT="${MTLS_PORT:-8443}"
SERVER_CERT="${SERVER_CERT:-/etc/tls/server.crt}"
CLIENT_CERT="${CLIENT_CERT:-/etc/tls/client.crt}"
CLIENT_KEY="${CLIENT_KEY:-/etc/tls/client.key}"
CA_CERT="${CA_CERT:-/etc/tls/ca.crt}"
MIN_DAYS="${MIN_DAYS:-14}"

# 发布门禁:磁盘上的服务端证书必须至少还能使用 MIN_DAYS 天。
openssl x509 -in "$SERVER_CERT" -checkend "$((MIN_DAYS * 86400))" -noout

# HTTPS:同时验证信任链与主机名。
openssl s_client -connect "${HTTPS_HOST}:${HTTPS_PORT}" -servername "$HTTPS_HOST"   -CAfile "$CA_CERT" -verify_hostname "$HTTPS_HOST" -verify_return_error   </dev/null 2>&1 | grep -q "Verify return code: 0 (ok)"

# mTLS:携带客户端证书验证双向认证链路。
openssl s_client -connect "${MTLS_HOST}:${MTLS_PORT}" -servername "$MTLS_HOST"   -CAfile "$CA_CERT" -verify_hostname "$MTLS_HOST" -verify_return_error   -cert "$CLIENT_CERT" -key "$CLIENT_KEY"   </dev/null 2>&1 | grep -q "Verify return code: 0 (ok)"

echo "certificate deployment verification passed"
预期输出
certificate deployment verification passed如果 openssl x509 -checkend 或任一握手失败,脚本会以非零状态退出,发布系统应阻止继续切流。对强制 mTLS 的端点还应单独做负向测试:不携带客户端证书时必须被拒绝,避免服务端误配成“可选客户端认证”。
自动续期与安全发布
续期任务不要等到证书临近过期才执行。常见做法是以较高频率检查,例如每天运行两次,但只有进入续期窗口才真正申请新证书。这样即使 CA、DNS、网络或权限偶发失败,也有足够重试时间。
续期成功后不要直接覆盖正在使用的证书文件。先把新证书写入暂存目录,校验 SAN、EKU、证书链和剩余有效期,再使用 rename 等原子操作替换;最后执行服务热加载,并运行上一节的握手门禁。只有验证成功,才把本次续期标记为完成。
建立监控与告警门槛
监控至少覆盖三条信号:证书剩余有效期、线上 TLS/mTLS 握手成功率、续期任务最后成功时间。对关键服务可以设置多级阈值,例如 30 天预警、14 天告警、7 天高优先级告警;短生命周期证书则应按证书总寿命比例调整,而不是机械照搬天数。
可以用下面的命令直接读取线上服务实际返回的叶子证书,并确认自动化部署是否已经生效。
HOST="www.example.com"
PORT="443"

echo | openssl s_client -connect "${HOST}:${PORT}" -servername "$HOST" 2>/dev/null   | openssl x509 -noout -subject -issuer -serial -dates
预期输出
subject=<SUBJECT>
issuer=<ISSUER>
serial=<ID>
notBefore=<TIME>
notAfter=<TIME><SUBJECT>、<ISSUER>、<ID> 和 <TIME> 会随证书变化。监控系统应把 notAfter 转成剩余时间,并把序列号与部署记录关联,这样能快速判断线上实例是否仍在使用旧证书。
吊销、轮换与演练
吊销用于处理“证书已经不应再被信任”的事件,例如私钥泄露、身份失效或错误签发。处置动作不能只停在 CA 侧吊销:必须同步生成新密钥、重新签发、重新部署、验证服务恢复,并确认依赖方会检查 CRL、OCSP 或采用平台既定的短证书策略。
至少准备三类演练:续期任务连续失败、单个实例部署了错误证书、客户端私钥泄露。每次演练都记录发现时间、告警时间、人工介入点、恢复时间和是否发生身份验证降级。若系统为了恢复而临时关闭证书校验或 mTLS,应视为演练失败,而不是“业务恢复成功”。
最终验收应同时满足:自动签发可重复执行;HTTPS 与 mTLS 握手门禁通过;续期可在无人值守下完成并热加载;监控能在阈值内告警;吊销后可以完成新密钥与新证书轮换;演练过程中不需要绕过 TLS 校验。达到这些条件,证书生命周期才从一组脚本变成可运营、可审计、可恢复的生产能力。