
密码学与证书 / 系统课时
理解 SNI 与多域名证书
理解 SNI 与多域名证书
本课解释同一 IP 为什么能同时托管多个 HTTPS 站点,以及服务器“选哪张证书”和客户端“这张证书是否覆盖目标域名”为什么是两次不同判断。掌握后可以正确设计 SNI、SAN 与通配符证书。
学习目标
- 说明 SNI 在 TLS 握手中如何帮助服务器选择虚拟主机和证书。
- 判断 SAN、精确域名与通配符证书的常见匹配结果。
- 用 Nginx 和 OpenSSL 验证同一 IP 上不同域名返回的证书。
SNI 先解决证书选择问题
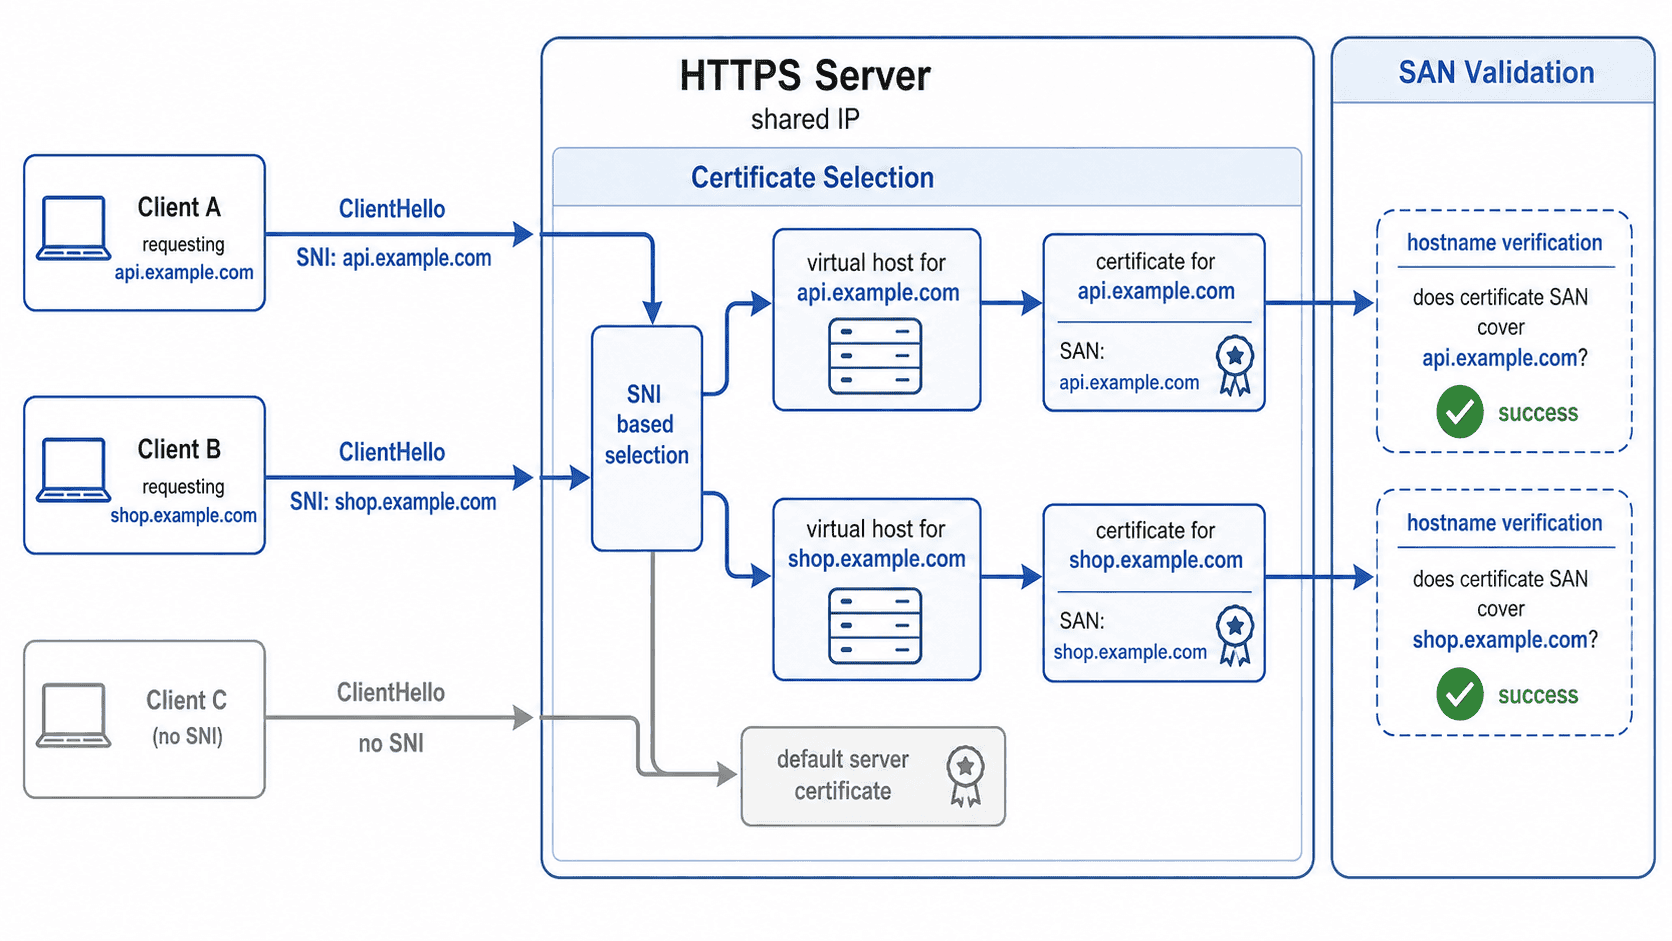
HTTPS 在 HTTP 请求之前先完成 TLS 握手,因此服务器还没看到 HTTP Host 头时,就必须决定发送哪张证书。支持 SNI 的客户端会在 ClientHello 中携带目标主机名,服务器据此选择匹配的 TLS 虚拟主机和证书。
证书被选中之后,客户端还会独立执行主机名校验:请求域名必须出现在证书的 SAN 中并满足匹配规则。也就是说,SNI 负责“服务器拿哪张证书”,SAN 负责“客户端接不接受这张证书”,二者不能互相替代。
SAN 与通配符按主机名匹配
现代 TLS 客户端主要依据 subjectAltName 中的 DNS 名称校验主机名,不应把证书 CN 当作新的部署设计依据。一个证书可以包含多个 SAN,因此一张证书能够覆盖多个明确列出的域名。
| 证书中的 SAN | 访问主机名 | 常见结果 |
|---|---|---|
api.example.com |
api.example.com |
匹配 |
*.example.com |
api.example.com |
匹配 |
*.example.com |
example.com |
不匹配 |
*.example.com |
v1.api.example.com |
不匹配 |
常见通配符 *.example.com 只覆盖一个左侧标签,因此它不能自动覆盖裸域 example.com,也不能跨两级覆盖 v1.api.example.com。如果两者都需要,应在 SAN 中显式加入相应名称,或使用其他合适的证书组合。
在同一 IP 配置两个 HTTPS 站点
下面是 Nginx http 上下文中的片段示例。两个 server 都监听 443,但各自通过 server_name 和证书形成独立的 SNI 站点。
server {
    listen 443 ssl;
    server_name api.example.com;

    ssl_certificate /etc/nginx/tls/api-fullchain.pem;
    ssl_certificate_key /etc/nginx/tls/api.key;
}

server {
    listen 443 ssl;
    server_name shop.example.com;

    ssl_certificate /etc/nginx/tls/shop-fullchain.pem;
    ssl_certificate_key /etc/nginx/tls/shop.key;
}
保存后先检查配置再重载。
sudo nginx -t
sudo systemctl reload nginx
预期输出
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
systemctl reload nginx 成功时通常没有输出。实际配置路径可能不同,但语法检查必须先通过。
用 OpenSSL 验证 SNI 选择结果
把 <IP> 替换为这两个站点共同使用的服务器 IP。命令分别发送两个不同的 SNI 主机名,并读取服务器返回叶子证书的主题与 SAN。
SERVER_IP="<IP>"

for host in api.example.com shop.example.com; do
  echo "== $host =="
  openssl s_client -connect "${SERVER_IP}:443" -servername "$host" </dev/null 2>/dev/null \
    | openssl x509 -noout -subject -ext subjectAltName
done
预期输出
== api.example.com ==
subject=<API_CERT_SUBJECT>
X509v3 Subject Alternative Name:
    DNS:api.example.com
== shop.example.com ==
subject=<SHOP_CERT_SUBJECT>
X509v3 Subject Alternative Name:
    DNS:shop.example.com
<API_CERT_SUBJECT> 与 <SHOP_CERT_SUBJECT> 会随实际证书变化;关键是两个 SNI 名称应得到各自预期证书,且 SAN 覆盖对应主机名。如果省略 -servername,服务器通常只能返回默认 TLS 虚拟主机的证书,因此老旧无 SNI 客户端可能看到错误证书。
当多个域名由同一团队、同一生命周期统一管理时,多 SAN 证书可以减少证书数量;当站点需要独立轮换、隔离私钥或属于不同责任域时,按 SNI 使用独立证书通常更清晰。无论选择哪种方式,都必须同时验证“服务器选对证书”和“证书 SAN 匹配主机名”这两个条件。