
密码学与证书 / 系统课时
实现通配符证书的 DNS 自动化
实现通配符证书的 DNS 自动化
通配符证书无法依赖 HTTP-01 自动签发,因为 ACME 要求 *.example.com 使用 DNS-01 证明域名控制权。本课使用 DNS API 插件自动创建 TXT 记录、等待权威 DNS 可见、完成验证并清理记录,同时把相同能力保留下来用于无人值守续期。
学习目标
- 使用 DNS-01 自动申请根域名与通配符证书
- 理解 TXT 记录创建、传播等待、CA 验证和清理的执行顺序
- 安全保存 DNS API 凭据,并验证自动续期链路
为 DNS 插件准备最小权限凭据
DNS 自动化的关键是让 ACME 客户端拥有修改目标 DNS Zone 中 TXT 记录的能力,而不是授予完整账户权限。不同 DNS 服务商对应不同 Certbot 插件;下面以 Cloudflare 插件为例,凭据文件只保存自动化所需的 API Token。
sudo install -d -m 700 /etc/letsencrypt
sudo sh -c 'printf "%s\n" "dns_cloudflare_api_token = <TOKEN>" > /etc/letsencrypt/cloudflare.ini'
sudo chmod 600 /etc/letsencrypt/cloudflare.ini
sudo stat -c '%a %n' /etc/letsencrypt/cloudflare.ini
预期输出
600 /etc/letsencrypt/cloudflare.ini<TOKEN> 应替换为真实秘密,不应提交到 Git、镜像或普通 CI 日志。API Token 最好只允许编辑目标 Zone 的 DNS 记录;如果服务商支持更细粒度的 TXT 或 Zone 范围限制,应继续收紧权限。
自动申请根域名与通配符证书
一张常见的通配符证书会同时包含 example.com 和 *.example.com。通配符只覆盖一个标签层级,例如 api.example.com,并不会自动覆盖根域名 example.com,因此这里显式提交两个标识符。
sudo certbot certonly \
  --dns-cloudflare \
  --dns-cloudflare-credentials /etc/letsencrypt/cloudflare.ini \
  --dns-cloudflare-propagation-seconds 30 \
  --domain example.com \
  --domain '*.example.com' \
  --email ops@example.com \
  --agree-tos \
  --non-interactive
预期输出
Successfully received certificate.
Certificate is saved at: /etc/letsencrypt/live/example.com/fullchain.pem
Key is saved at:         /etc/letsencrypt/live/example.com/privkey.pem
传播时间取决于 DNS 服务商与权威服务器,30 秒只是示例值。插件会为挑战创建 _acme-challenge.example.com 的 TXT 记录,等待指定时间,再让 CA 验证;验证结束后自动删除临时记录。
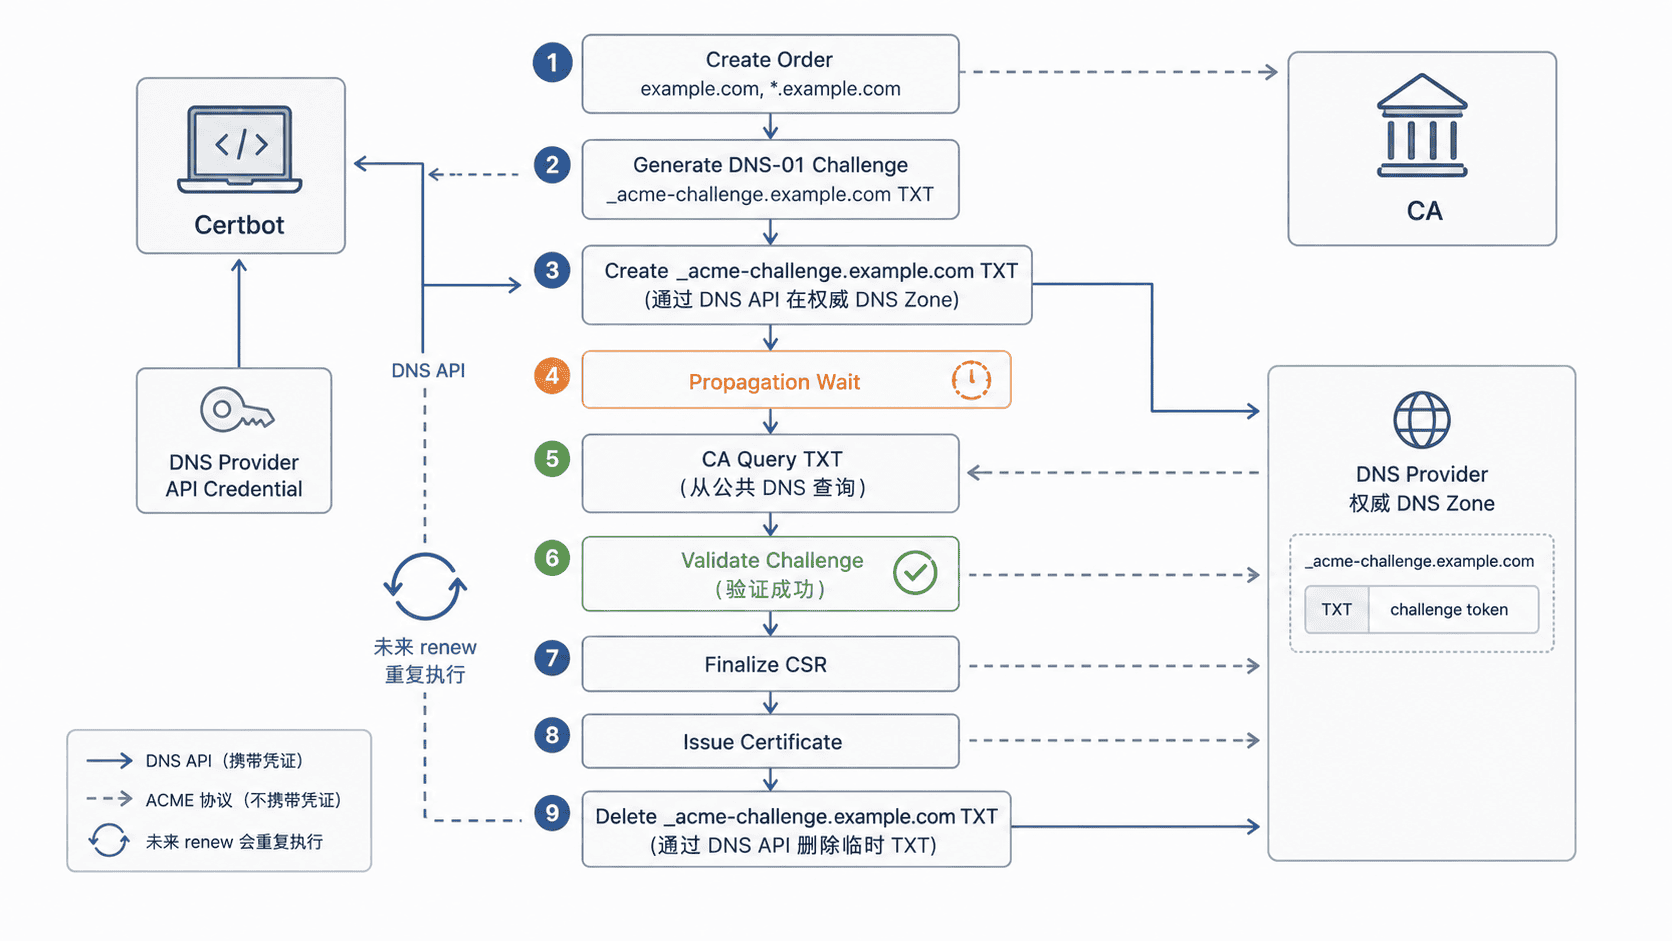
传播等待为什么不能省略
DNS API 返回“记录创建成功”只说明服务商控制面接受了修改,并不等于 CA 查询的权威 DNS 服务器已经能返回新 TXT。传播过早时,CA 可能得到旧值、空结果或某个尚未更新节点的响应,从而把挑战判定为失败。
排障时可以直接查询权威可见结果。以下命令不会完成挑战,只用于确认当前 DNS 是否已经暴露预期 TXT。
dig +short TXT _acme-challenge.example.com预期输出
"<ACME_CHALLENGE_VALUE>"<ACME_CHALLENGE_VALUE> 每次订单都可能不同。如果 Certbot 已经完成验证并执行清理,随后查询为空也是正常现象。若签发阶段反复因 DNS 失败,应检查 Zone 是否正确、API Token 权限、委派的权威 DNS、CNAME 或 NS 跳转关系,以及传播等待时间是否足够。
验证续期仍能调用 DNS API
成功申请一次证书并不能证明数月后的无人值守续期仍然可用。Certbot 会把认证器和相关参数写入续期配置,因此应立即执行模拟续期,验证插件加载、API 凭据、TXT 创建与清理完整链路。
sudo certbot renew --dry-run预期输出
Congratulations, all simulated renewals succeeded.如果模拟续期失败,不要依赖手工重新签发作为长期方案。先修复插件安装、凭据路径、Token 权限或 DNS 传播问题,再重新执行 --dry-run,直到自动链路能够独立完成。
DNS-01 自动化的可靠性取决于四个环节连续成立:客户端能够以最小权限调用 DNS API,TXT 记录能传播到 CA 实际查询的位置,验证后临时记录被正确清理,并且同一套凭据和插件在续期时仍然可用。