
密码学与证书 / 系统课时
理解 mTLS 双向认证流程
理解 mTLS 双向认证流程
mTLS 解决的不是“把 TLS 再加密一次”,而是在同一条 TLS 连接里让服务端也验证客户端证书。理解握手中谁出示证书、谁校验证书链,以及证书通过后如何进入授权判断,才能正确排查双向认证失败。
学习目标
- 说明 mTLS 与普通单向 TLS 在握手阶段的关键差异
- 区分客户端和服务端各自校验的证书内容
- 使用 OpenSSL 验证一次需要客户端证书的 TLS 连接
从单向 TLS 到双向认证
普通 HTTPS 通常只要求服务端出示证书,客户端据此确认“我连接的确实是目标服务”。mTLS 在此基础上增加客户端证书:服务端向客户端发送 CertificateRequest,要求客户端证明自己的私钥持有权。
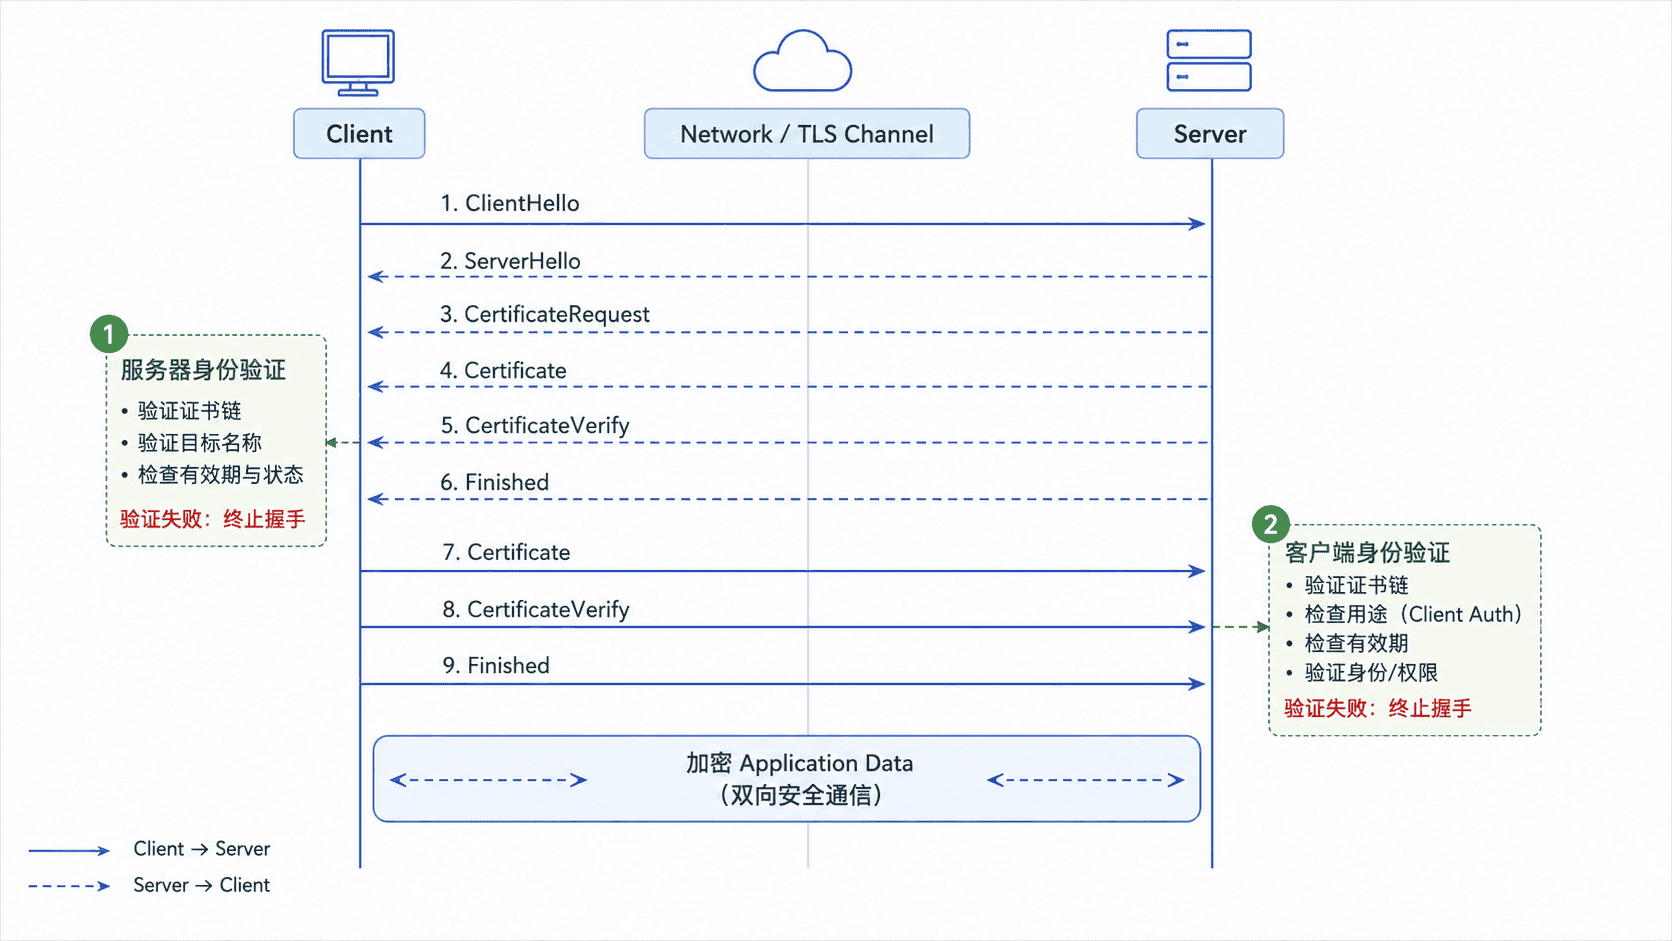
TLS 1.3 中,双方的 CertificateVerify 都是在证明自己确实持有对应证书的私钥,而不是只“发送一个证书文件”。握手成功后,应用数据才在协商出的会话密钥下传输;客户端证书并不会成为新的数据加密密钥。
双方分别验证什么
客户端验证服务端证书时,通常检查证书链是否能回到受信任 CA、证书是否在有效期内、用途是否允许服务端认证,并校验目标主机名是否匹配证书 SAN 中的 DNS 或 IP 标识。
服务端验证客户端证书时,同样要检查证书链、有效期、撤销状态和 clientAuth 用途,但一般不会拿客户端证书去做“主机名匹配”。服务端应从约定的 SAN 标识中提取工作负载身份,再交给授权策略判断它能访问什么。
用 OpenSSL 观察握手结果
假设服务端已配置为强制客户端证书,并且客户端持有受该服务端信任的 client.crt、client.key 与 CA 文件 ca.crt。可以直接发起握手测试:
openssl s_client \
  -connect <HOST>:<PORT> \
  -servername <HOST> \
  -cert client.crt \
  -key client.key \
  -CAfile ca.crt \
  -verify_return_error
预期输出中应能看到服务端证书校验成功,并最终得到类似结果:
Verification: OK
Verify return code: 0 (ok)
实际输出还会包含证书链、协商算法和会话信息,具体行数与 OpenSSL 版本可能不同。若移除 -cert 与 -key 后服务端拒绝握手,通常说明客户端证书确实被强制要求;若仍能成功,则需要检查服务端是否只“请求”而没有“强制”客户端认证。
失败时按握手层次定位
如果报 unknown ca,优先检查两端信任库是否包含对方证书链的签发 CA;如果报证书过期或用途不符,应检查有效期与 EKU。若 TLS 握手成功但业务接口返回 403,则问题已经进入授权层,不应继续在密码套件或证书链上打转。
mTLS 的核心可以概括为:双方先分别证明“我是谁并持有对应私钥”,再建立同一条加密通道,最后由应用根据已认证身份决定“你能做什么”。