
密码学与证书 / 系统课时
处理私钥轮换与密钥托管
处理私钥轮换与密钥托管
私钥轮换的关键不是“重新生成一个 key 文件”,而是控制私钥在哪里生成、谁能导出、哪些组件可以使用,以及旧密钥何时真正失效。本篇把新私钥生成、CSR、证书绑定、灰度切换和旧密钥退役串成一条可审计流程。
学习目标
- 能选择端点本地、KMS 或 HSM 等合适的私钥生成与托管位置
- 能区分可导出密钥与不可导出密钥的使用边界
- 能完成新私钥生成、CSR 校验、切换与旧密钥退役规划
先确定私钥的信任边界
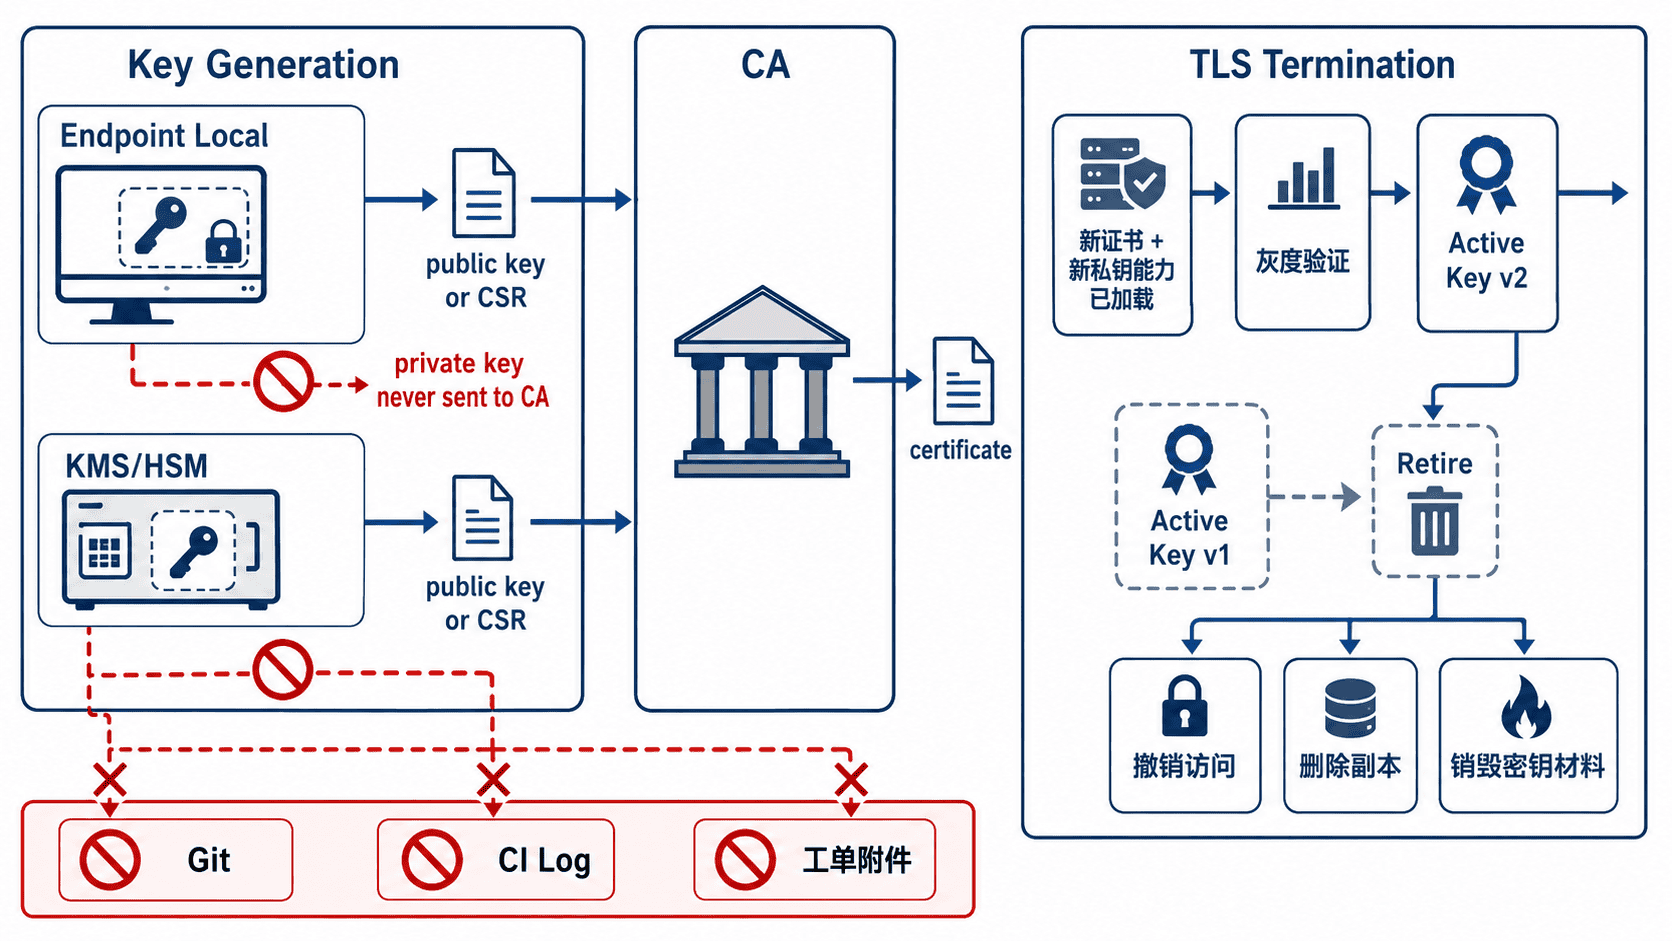
最安全的默认原则是:私钥尽量在最终使用它的安全边界内生成,并避免为了“方便部署”把明文私钥在 CI、工单附件和共享目录之间搬运。若终止 TLS 的设备或服务支持本地生成密钥,应优先让私钥不离开该设备。
KMS 或 HSM 适合需要集中控制、审计、硬件保护或不可导出能力的场景,但要确认 TLS 终止组件确实能调用对应密钥。普通云 KMS 的签名 API 并不自动等于“可直接给任意 Web 服务器做 TLS 私钥”;通常需要平台原生集成、PKCS#11、专用 Provider 或代理层支持。
生成新密钥而不是覆盖旧密钥
轮换时应创建新版本,例如 key-v2.pem,保持旧密钥仍可回滚。下面用 OpenSSL 生成新的 RSA 私钥与 CSR,并比较两者导出的公钥,确认 CSR 确实由这把新私钥签名。
tmp_dir="$(mktemp -d)"
umask 077

# 新版本单独生成,避免覆盖仍可用于受控回滚的旧私钥。
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:2048 -out "$tmp_dir/key-v2.pem" >/dev/null 2>&1
openssl req -new -key "$tmp_dir/key-v2.pem" -subj "/CN=api.internal.example" -out "$tmp_dir/api-v2.csr"

# 只比较公钥,验证 CSR 与新私钥匹配,不输出私钥内容。
cmp <(openssl pkey -in "$tmp_dir/key-v2.pem" -pubout 2>/dev/null) <(openssl req -in "$tmp_dir/api-v2.csr" -pubkey -noout 2>/dev/null) && echo "KEY_CSR_MATCH"
预期输出:
KEY_CSR_MATCH这是实验环境中的可导出文件密钥示例。若生产密钥由 HSM 或 KMS 托管,生成和 CSR 签名通常通过设备 API、PKCS#11 或平台原生证书服务完成,私钥本体不应导出到文件系统。
选择可导出性与托管方式
可导出密钥便于跨节点复制和灾备,但每增加一份副本,就增加一处需要保护、盘点和销毁的敏感资产。若业务不需要把同一私钥复制到多个环境,优先选择不可导出密钥,并让授权的 TLS 组件通过受控接口调用它。
确实需要导出的场景,应至少做到静态加密、最小权限、短时解密、访问审计和版本化。备份也必须进入同等级保护域,不能因为叫“备份”就降低密钥控制要求。
切换后再退役旧密钥
新证书签发后,先验证证书与新私钥匹配、链完整、目标主机名正确,再进行灰度切换。观察握手失败率、客户端兼容性和关键业务请求,确认稳定后才撤销旧密钥的使用权限。
旧密钥退役要区分“停止使用”和“彻底销毁”。前者是从负载均衡器、服务配置和证书槽位中解除引用;后者还要删除文件副本、清理 Secret 历史版本、销毁 HSM/KMS 密钥或进入策略规定的延迟销毁期,并记录操作人、时间和关联证书。只有旧密钥无法再被任何生产路径调用,轮换才算真正完成。