
密码学与证书 / 系统课时
配置服务器证书与完整链
配置服务器证书与完整链
本课解决 HTTPS 部署中最常见的“证书看似正确、部分客户端却握手失败”问题:把私钥、叶子证书和中间证书按正确职责与顺序交给 Web 服务,并用 OpenSSL 验证服务器实际发送的证书链。
学习目标
- 区分私钥、叶子证书、中间证书和根证书在服务端部署中的职责。
- 在 Nginx 中配置叶子证书与中间证书组成的完整链。
- 用 OpenSSL 判断是否存在缺链、错链或证书与私钥不匹配的问题。
先把证书链角色放对
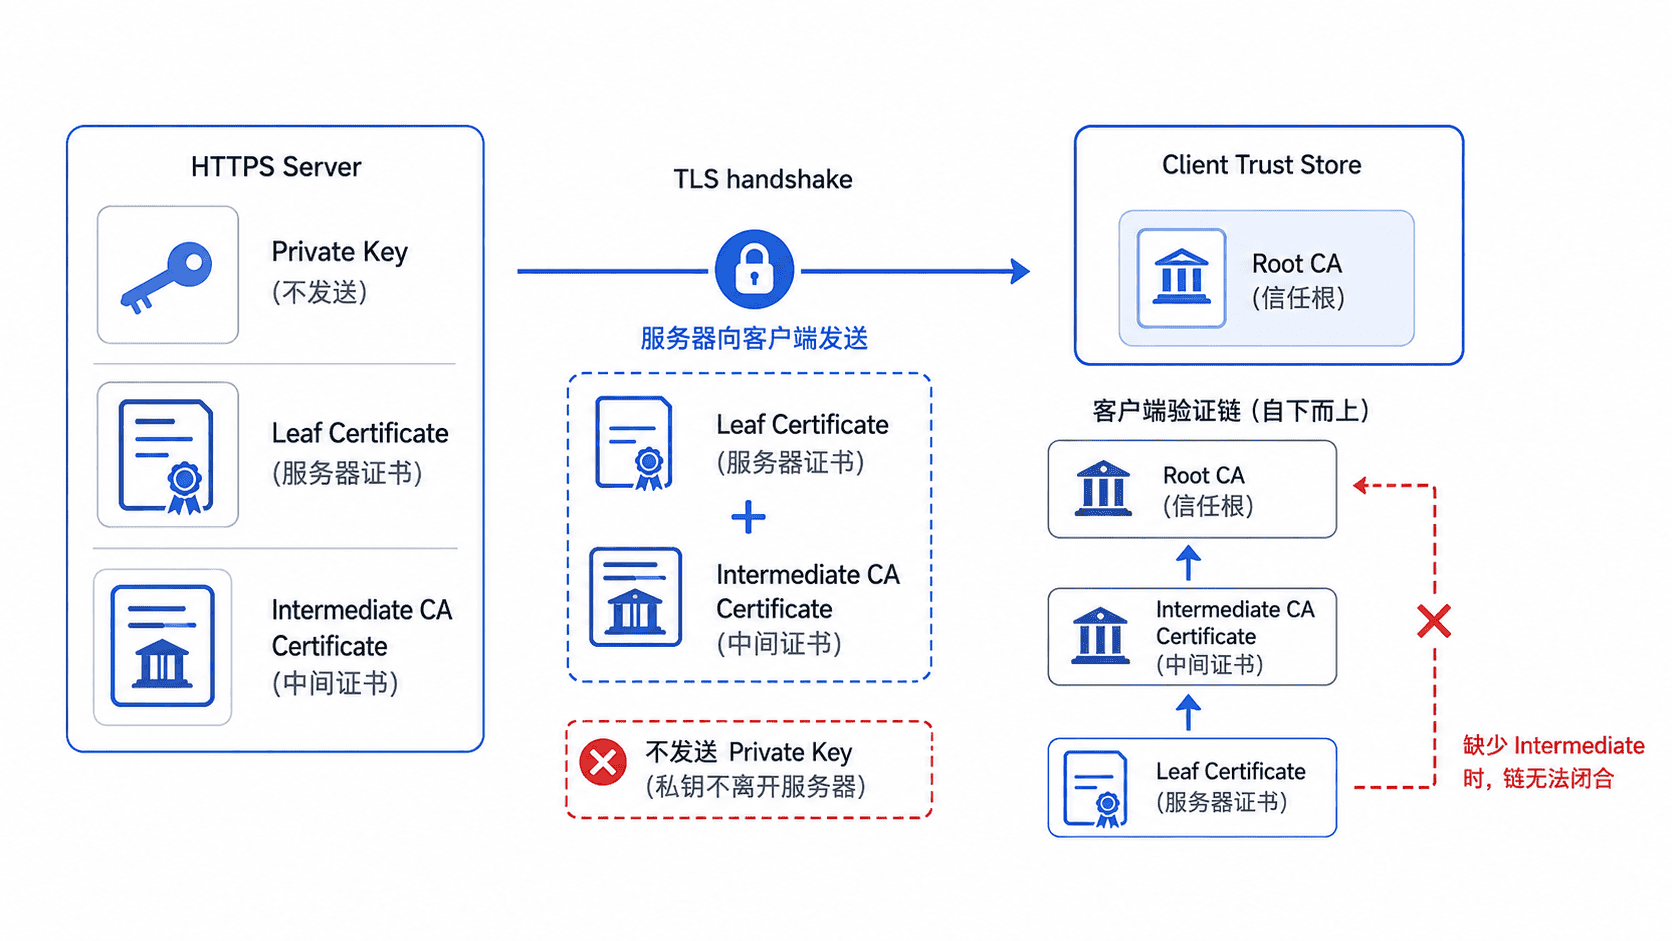
服务器私钥只保存在服务器上,用于证明自己持有叶子证书对应的私钥;叶子证书绑定站点域名与公钥;中间 CA 证书把叶子证书连接到客户端已经信任的根 CA。正常情况下,服务器发送叶子证书和必要的中间证书,不需要把根证书一起发送。
服务端链文件的顺序应是“叶子证书在前,中间证书在后”。缺少中间证书时,某些客户端无法构建到受信根的路径;塞入无关中间证书、旧链或顺序混乱,也会增加兼容性问题。
在 Nginx 中部署完整链
先把站点叶子证书与签发它的中间证书按顺序拼成一个 PEM 文件。下面命令假设证书文件已经由 CA 正确签发,并位于 /etc/nginx/tls。
sudo sh -c 'cat /etc/nginx/tls/www.example.com.crt /etc/nginx/tls/intermediate.crt > /etc/nginx/tls/www.example.com-fullchain.pem'
sudo chmod 600 /etc/nginx/tls/www.example.com.key
预期结果
命令成功时通常没有终端输出。
/etc/nginx/tls/www.example.com-fullchain.pem 中先是叶子证书,再是中间证书。
然后让 ssl_certificate 指向完整链文件,让 ssl_certificate_key 只指向对应私钥。以下是 server 块片段示例,需要放入现有 Nginx http 配置中。
server {
    listen 443 ssl;
    server_name www.example.com;

    ssl_certificate /etc/nginx/tls/www.example.com-fullchain.pem;
    ssl_certificate_key /etc/nginx/tls/www.example.com.key;

    location / {
        root /srv/www;
    }
}
配置生效前先检查语法,再平滑重载。
sudo nginx -t
sudo systemctl reload nginx
预期输出
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
systemctl reload nginx 成功时通常没有输出;若实际配置路径不同,第一行中的路径会随环境变化。
从客户端验证服务器实际发送的链
不要只检查磁盘上的文件,还要从网络侧确认 Nginx 真正发送了什么。把 <HOST> 替换为实际域名,-servername 会同时发送 SNI,避免多站点服务器返回错误证书。
openssl s_client -connect <HOST>:443 -servername <HOST> -showcerts </dev/null 2>&1 \
  | grep -E 'subject=|issuer=|Verify return code'
预期输出
subject=<LEAF_SUBJECT>
issuer=<ISSUING_CA>
Verify return code: 0 (ok)
<LEAF_SUBJECT> 与 <ISSUING_CA> 会随证书变化;当客户端信任对应根 CA 且服务器链完整时,关键结果是 Verify return code: 0 (ok)。若出现 unable to get local issuer certificate,优先检查是否漏发中间证书,以及链文件是否仍在使用旧签发链。
处理最常见的部署失败
Nginx 启动时报证书与私钥不匹配时,不要重新拼链掩盖问题,应确认叶子证书与私钥来自同一密钥对。可以分别提取公钥并计算指纹,两个结果必须一致。
openssl x509 -in /etc/nginx/tls/www.example.com.crt -pubkey -noout \
  | openssl pkey -pubin -outform DER 2>/dev/null \
  | openssl dgst -sha256

openssl pkey -in /etc/nginx/tls/www.example.com.key -pubout -outform DER 2>/dev/null \
  | openssl dgst -sha256
预期输出
SHA2-256(stdin)= <CERT_PUBLIC_KEY_DIGEST>
SHA2-256(stdin)= <CERT_PUBLIC_KEY_DIGEST>
两行摘要必须相同;实际摘要值会不同。完成部署后,应同时满足三件事:Nginx 配置检查通过、私钥与叶子证书匹配、客户端握手能够构建到受信根的完整验证路径。