
密码学与证书 / 系统课时
保护 CA 私钥与签名能力
保护 CA 私钥与签名能力
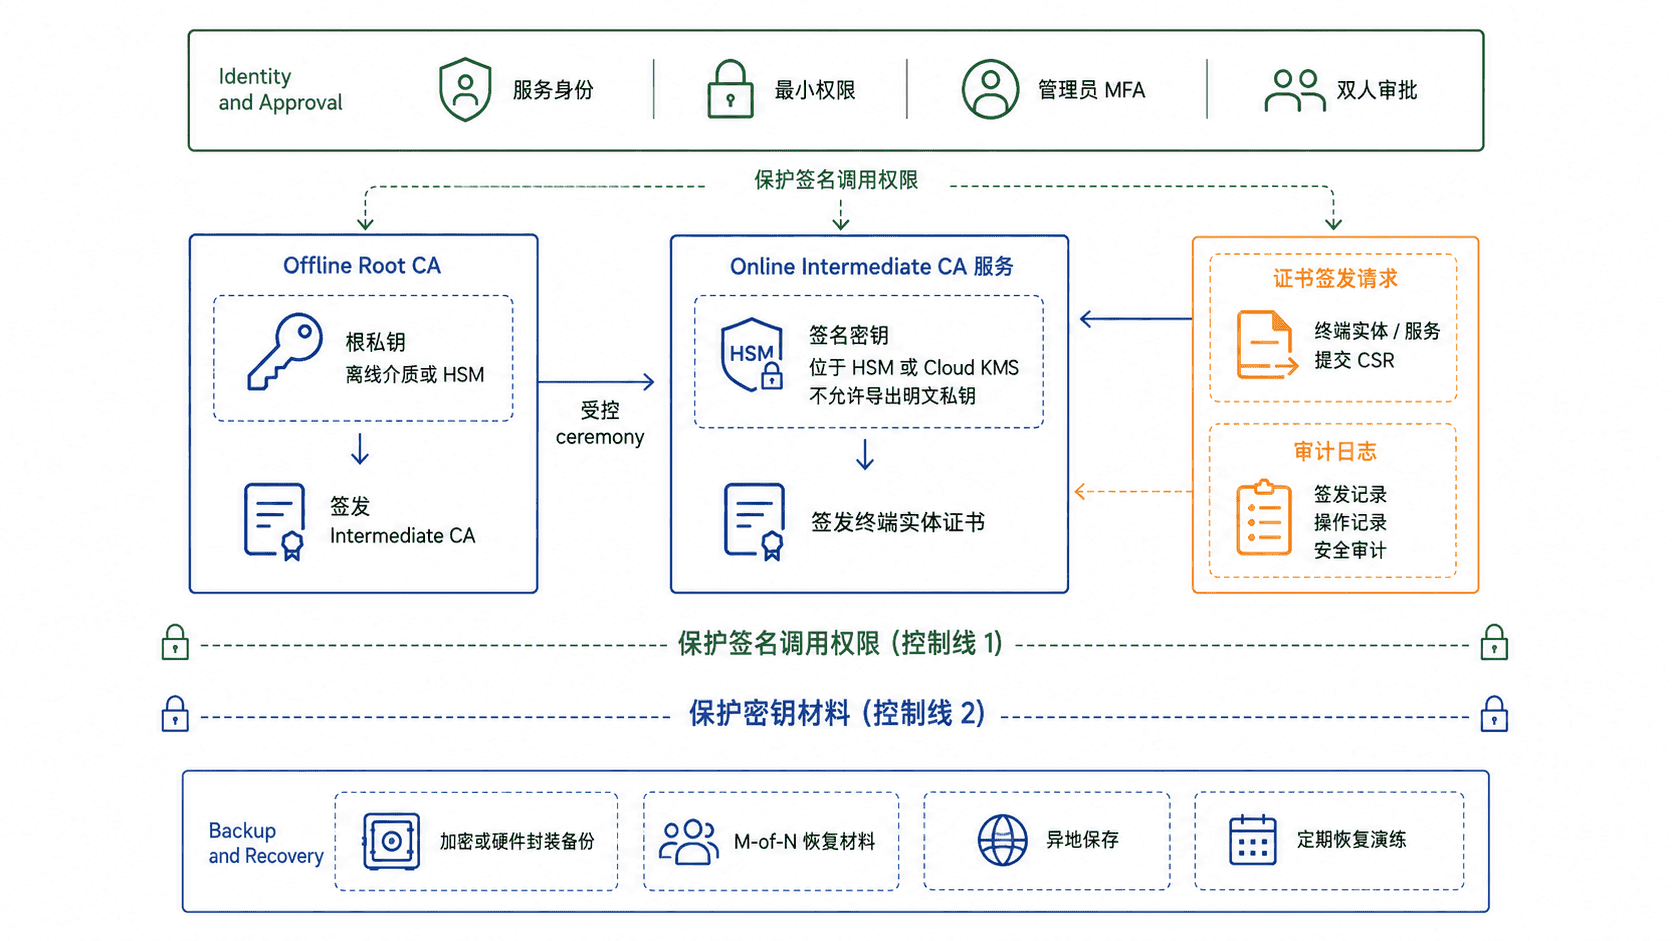
保护 CA 的核心不是“把私钥文件藏好”,而是限制谁能触发签名、密钥能在哪些边界内被使用,以及故障后如何安全恢复。本课会把离线根 CA、HSM、云 KMS、最小权限、双人审批和备份恢复组合成一条可执行的控制链。
学习目标
- 能区分离线介质、HSM 与 KMS 解决的不同风险
- 能为 CA 签名流程设计最小权限与双人控制
- 能制定不暴露明文私钥的备份、恢复与演练策略
先保护签名能力而不是只保护文件
CA 私钥的风险可以分成两类:密钥材料被复制,以及未复制密钥却成功调用了签名接口。只做磁盘加密只能缓解第一类风险;如果攻击者拿到 CA 服务身份、HSM 会话或 KMS 权限,仍可能在密钥不离开设备的情况下签出恶意证书。
根 CA 通常适合长期离线,仅在签发或轮换中间 CA 时启用。在线中间 CA 承担日常签发,把高频业务操作与根密钥隔离。HSM 或 KMS 再把私钥限制在受控密码模块或托管密钥边界中,应用只获得“请求签名”的能力。
选择离线根、HSM 与 KMS
离线介质最强的优势是减少根密钥暴露时间,但每次启用都要执行严格 ceremony,自动化能力最低。HSM 适合需要强物理和密码学边界、密钥不可导出以及专用审计的 CA。云 KMS 则把硬件、可用性和权限体系交给云服务管理,接入和运维更轻,但要额外评估服务支持的签名算法、配额、区域策略、审计能力和 CA 软件集成方式。
| 方案 | 主要优势 | 主要代价 | 适合位置 |
|---|---|---|---|
| 离线根密钥 | 暴露面最小 | 操作慢、依赖 ceremony | Root CA |
| HSM | 密钥不可明文导出、签名边界强 | 成本与运维复杂度较高 | Root 或 Intermediate |
| 云 KMS | 托管可用性、权限与审计集成方便 | 受服务能力、权限配置和配额约束 | Online Intermediate |
不要把“KMS”简单理解成“没有 HSM”。许多托管 KMS 底层同样使用硬件安全模块,真正需要比较的是你能否控制密钥导出、调用授权、算法能力、审计证据和恢复流程。
把签名路径做成最小权限
签名服务应使用独立机器身份,只获得指定 CA 密钥的签名权限;管理员权限与运行时服务权限分离。高风险动作,例如激活离线根、创建新中间 CA、恢复备份或改变签发策略,应要求双人审批或多人法定人数,而不是由单个管理员完成。
在实验环境中,可以用“加密私钥 + 严格文件权限”验证最基本的本地保护。它不能替代生产 HSM 或离线介质,但能帮助检查软件 CA 是否至少避免了明文私钥落盘。
umask 077
openssl genpkey -algorithm RSA -aes-256-cbc \
  -pkeyopt rsa_keygen_bits:4096 \
  -out root-ca.key.pem

chmod 600 root-ca.key.pem
stat -c '%a %n' root-ca.key.pem
openssl pkey -in root-ca.key.pem -check -noout
预期输出中,权限应为仅文件所有者可读写,密钥检查应通过;生成时会要求输入 PEM 加密口令。
600 root-ca.key.pem
Key is valid设计可恢复但不可随意复制的备份
备份策略首先要回答是否允许密钥恢复。若组织要求灾难恢复,优先使用 HSM 原生的加密备份、受设备密钥封装的备份对象或云 KMS 提供的原生复制与恢复能力,不要把明文私钥导出后再自行压缩存档。
恢复材料应与生产环境分离保存,并用多人控制管理恢复口令、智能卡或密钥份额。每次备份都要有版本、校验和、保管人和审计记录,而且必须定期在隔离环境执行恢复演练;“有备份但从未恢复过”不能证明 CA 可以恢复。
CA 安全的验收标准因此不是“私钥有没有加密”这么简单,而是根密钥平时不可达、在线签名密钥不可随意导出、每次签名都有最小权限与审计、高风险变更需要多人授权、备份恢复经过真实演练。只有这些控制同时成立,签名能力才真正被关在可管理的边界内。