
密码学与证书 / 系统课时
设计根 CA 与中间 CA 层级
设计根 CA 与中间 CA 层级
本课解决“CA 应该分几层、每层承担什么风险”的设计问题。你将从密钥暴露面、签发频率和故障影响范围出发,设计离线根 CA 与中间 CA 的职责边界,并能判断何时一层中间 CA 已足够、何时需要进一步分层。
学习目标
- 说明离线根 CA 与在线中间 CA 的职责差异
- 根据风险、组织边界和签发规模选择一层或多层中间 CA
- 用证书约束验证层级是否符合预期
把根 CA 留在信任链顶端
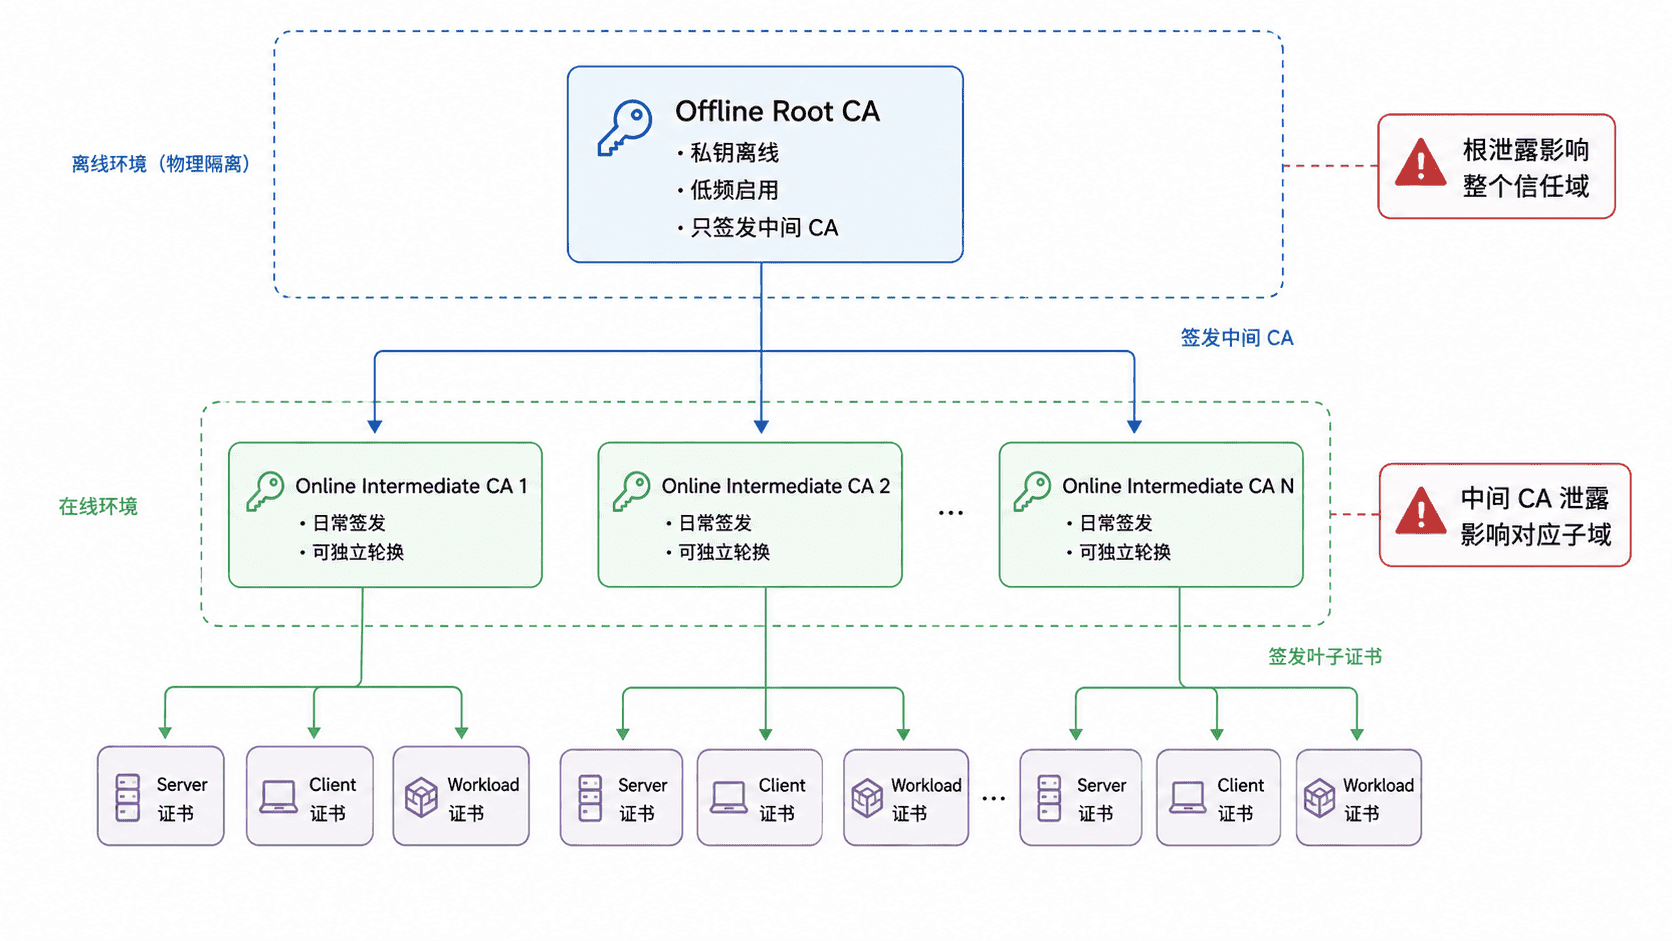
根 CA 的价值不是“每天签证书”,而是作为整个 PKI 的最高信任锚。它的私钥一旦泄露,攻击者就可能伪造下级 CA,影响范围通常覆盖整套信任域。因此,根 CA 应尽量离线,仅在签发或更新中间 CA、执行根密钥轮换等少数场景启用。
中间 CA 承担日常签发。业务系统只需要信任根证书,服务器或客户端通常携带“叶子证书 + 中间 CA 证书”,由验证方沿链向上找到已信任的根。这样既保留稳定的根信任,又把高频签发风险限制在中间层。
决定是否增加中间层
默认优先选择“离线根 CA + 一层中间 CA”。层级越深,证书链越长,路径构建、吊销信息维护和故障排查也越复杂。只有当新增一层确实能形成清晰的隔离边界时,才值得增加复杂度。
常见的拆分理由包括:不同团队独立运维、不同地域需要本地签发、不同安全等级使用不同密钥保护方式,或某个中间 CA 的签发规模大到需要单独轮换和审计。不要仅为了“看起来更专业”而创建多层 CA。
用 Basic Constraints 固化边界
CA 层级不仅靠文档约定,还要写进证书扩展。根 CA 与中间 CA 都必须具备 CA:TRUE;中间 CA 可通过 pathlen 限制还能向下签发几层 CA。
下面是一个 OpenSSL 配置片段示例:中间 CA 可以签叶子证书,但不能再签下级 CA。
[ v3_intermediate_ca ]
basicConstraints = critical, CA:TRUE, pathlen:0
keyUsage = critical, keyCertSign, cRLSign
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
这是配置片段,不独立运行。将其用于中间 CA 证书签发后,可以用以下命令验证约束:
openssl x509 -in intermediate-ca.crt -noout -text预期输出中应出现类似内容:
X509v3 Basic Constraints: critical
    CA:TRUE, pathlen:0
X509v3 Key Usage: critical
    Certificate Sign, CRL Sign
实际缩进和字段顺序可能因 OpenSSL 版本不同而略有差异。
让失效范围与运维边界一致
设计完成后,用“某个 CA 私钥泄露会影响谁”做逆向检查。如果一个中间 CA 同时为生产、测试、设备和员工客户端签发,那么它的泄露会把多个本应独立的风险域绑在一起;如果每个小团队都拥有独立 CA,又会带来过多密钥、CRL/OCSP 和审计工作。
合适的层级不是层数越多越安全,而是让信任锚稳定、在线签发可轮换、事故影响可控。先确定失效范围与管理责任,再决定 CA 层级,通常比先画复杂树形结构更可靠。