
密码学与证书 / 系统课时
利用 Certificate Transparency
利用 Certificate Transparency
公网证书一旦被 CA 签发,就可能在组织察觉前已经暴露在互联网。Certificate Transparency(CT)把公开受信任证书的签发记录写入可审计日志,使你能围绕域名建立持续监控,及时发现异常签发并保留审计证据。
学习目标
- 解释 CT Log、SCT、证书与监控器之间的关系
- 建立基于域名和证书属性的误签发现流程
- 区分 CT 能证明的事实与它不能替代的安全控制
CT 提供的是公开签发证据
CT 的核心不是“阻止 CA 签错证书”,而是让公网证书签发行为难以长期隐藏。CA 将预证书或证书相关条目提交到追加写入的 CT Log,日志返回 Signed Certificate Timestamp(SCT),用于证明该条目已被日志接受并承诺在规定时间内纳入可审计结构。
对域名所有者而言,价值在于旁路观察:即使证书不是由你的正常流水线申请,只要它进入受监控的公开日志,监控系统仍可能看到它。于是“谁在什么时候为哪些名称签了什么证书”可以变成持续可查询的数据,而不是等事故发生后再向 CA 追溯。
看懂从签发到监控的链路
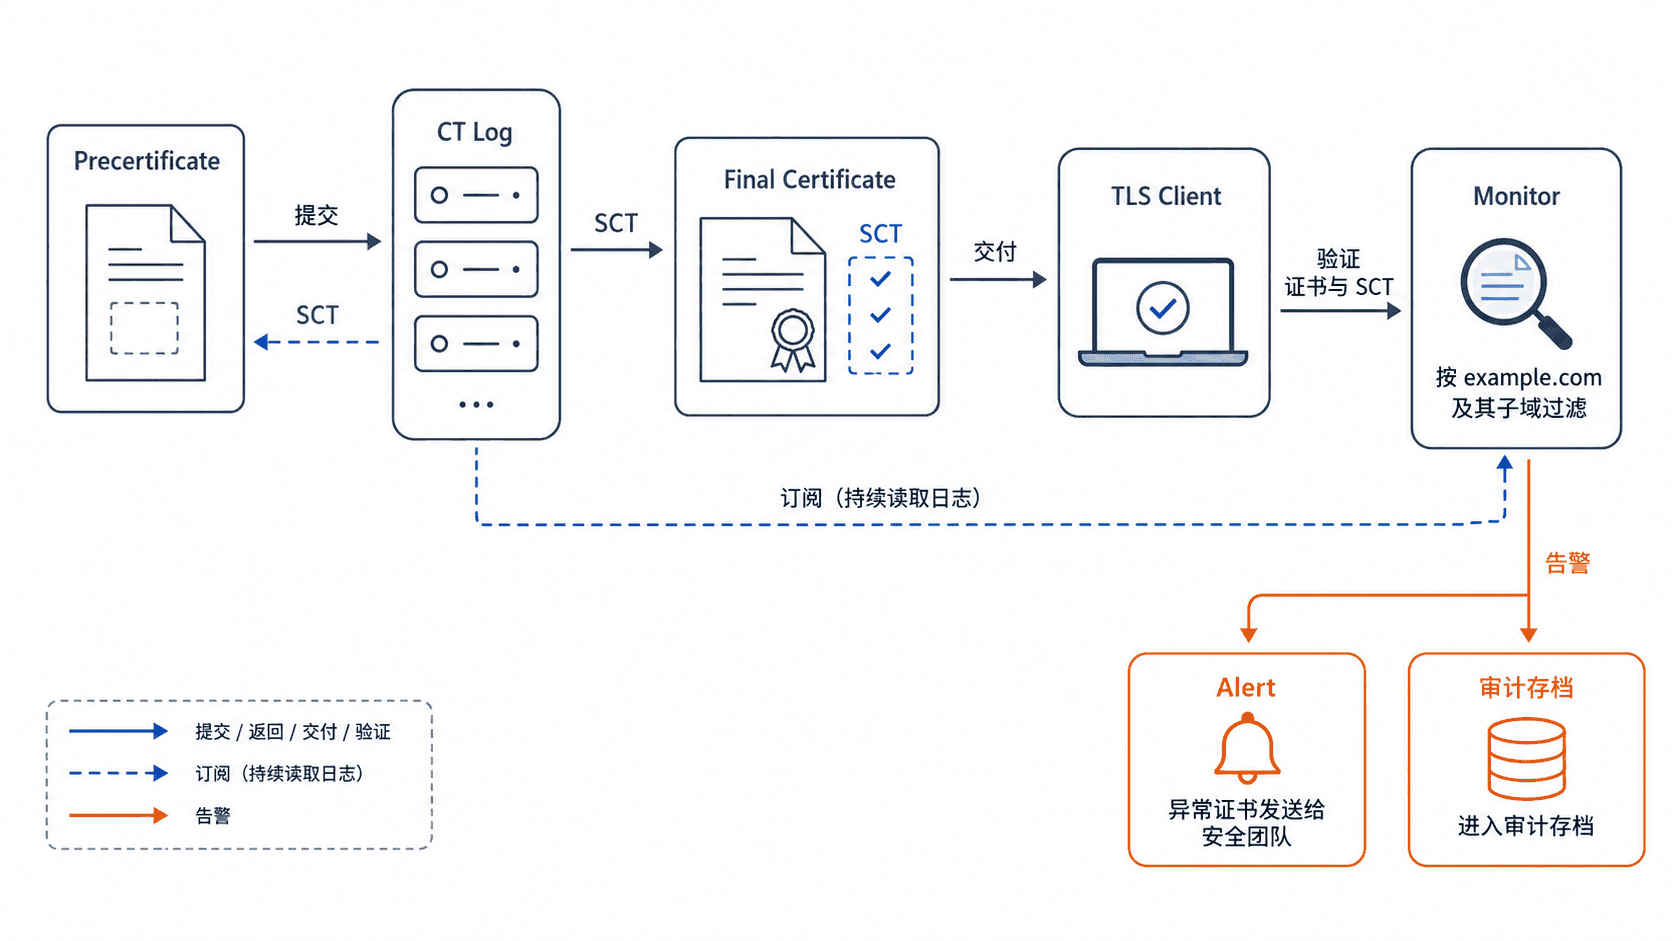
真正的监控对象通常不是“某一张证书”,而是组织控制的 DNS 名称集合,例如根域、业务子域和高价值通配符。监控器需要规范化 SAN/CN 名称、签发者、序列号、有效期、日志时间和证书指纹,再与资产清单、批准的 CA、申请工单或证书平台记录做关联。
一个常见判断链路是:先确认名称是否属于本组织,再确认签发者是否在允许列表中,然后确认该证书是否能关联到合法申请。如果三者任一不成立,就进入人工复核或自动处置,而不是仅凭“出现了新证书”就认定遭到攻击。
用本地证书检查嵌入的 SCT
下面是片段示例,假设你已经把目标站点证书保存为 server.pem。它用于快速确认 X.509 证书中是否包含嵌入式 SCT;实际证书也可能通过其他 TLS 机制携带 SCT,因此“这里没有输出”不能单独证明站点没有使用 CT。
openssl x509 -in server.pem -noout -text | sed -n '/CT Precertificate SCTs/,+12p'预期输出
CT Precertificate SCTs:
    Signed Certificate Timestamp:
        Version   : v1 (0x0)
        Log ID    : <ID>
        Timestamp : <TIME>
<ID> 和 <TIME> 会随证书变化。生产监控不应依赖人工运行这条命令,而应消费 CT 日志或可信监控服务的增量数据,并以证书指纹或日志条目 ID 去重。
把发现结果变成可执行审计
CT 告警至少应保留域名、证书指纹、序列号、签发者、首次观察时间、有效期、关联工单、判定结果和处置人。这样“发现异常”才能转化为可复查的控制证据,也方便判断是正常新增业务、第三方 SaaS 代管,还是未经授权的签发。
实际落地时,把 CT 视为公网证书资产发现和误签侦测的一层:它能显著缩短“异常签发已经发生但组织尚未知情”的窗口,却不能替代 CA 策略、私钥保护、自动续期、撤销响应和证书库存治理。