
密码学与证书 / 系统课时
验证浏览器与命令行客户端
验证浏览器与命令行客户端
同一个 HTTPS 端点可能在浏览器中成功,却在 OpenSSL 或 curl 中失败。排查时不要只盯着“证书是否过期”,而应按证书链、主机名、有效期、算法策略和客户端信任库逐层验证。本课给出一条可复现的命令行检查路径,并解释为什么不同客户端会得到不同结论。
学习目标
- 按固定顺序检查证书链、SAN 主机名、有效期、算法和信任根。
- 使用 OpenSSL 与 curl 验证 TLS 连接,而不是只判断 TCP 端口是否可达。
- 解释浏览器与命令行客户端结果不一致时最常见的原因。
建立一条固定验证顺序
建议把验证顺序固定为“服务端发送了什么”到“客户端是否接受它”:先确认服务端返回完整叶子证书与中间证书,再验证请求主机名是否落在 SAN 中,然后检查 notBefore 与 notAfter,接着检查签名算法、密钥类型和客户端支持的 TLS 策略,最后确认客户端实际使用的信任库里是否存在可构建到的可信根。
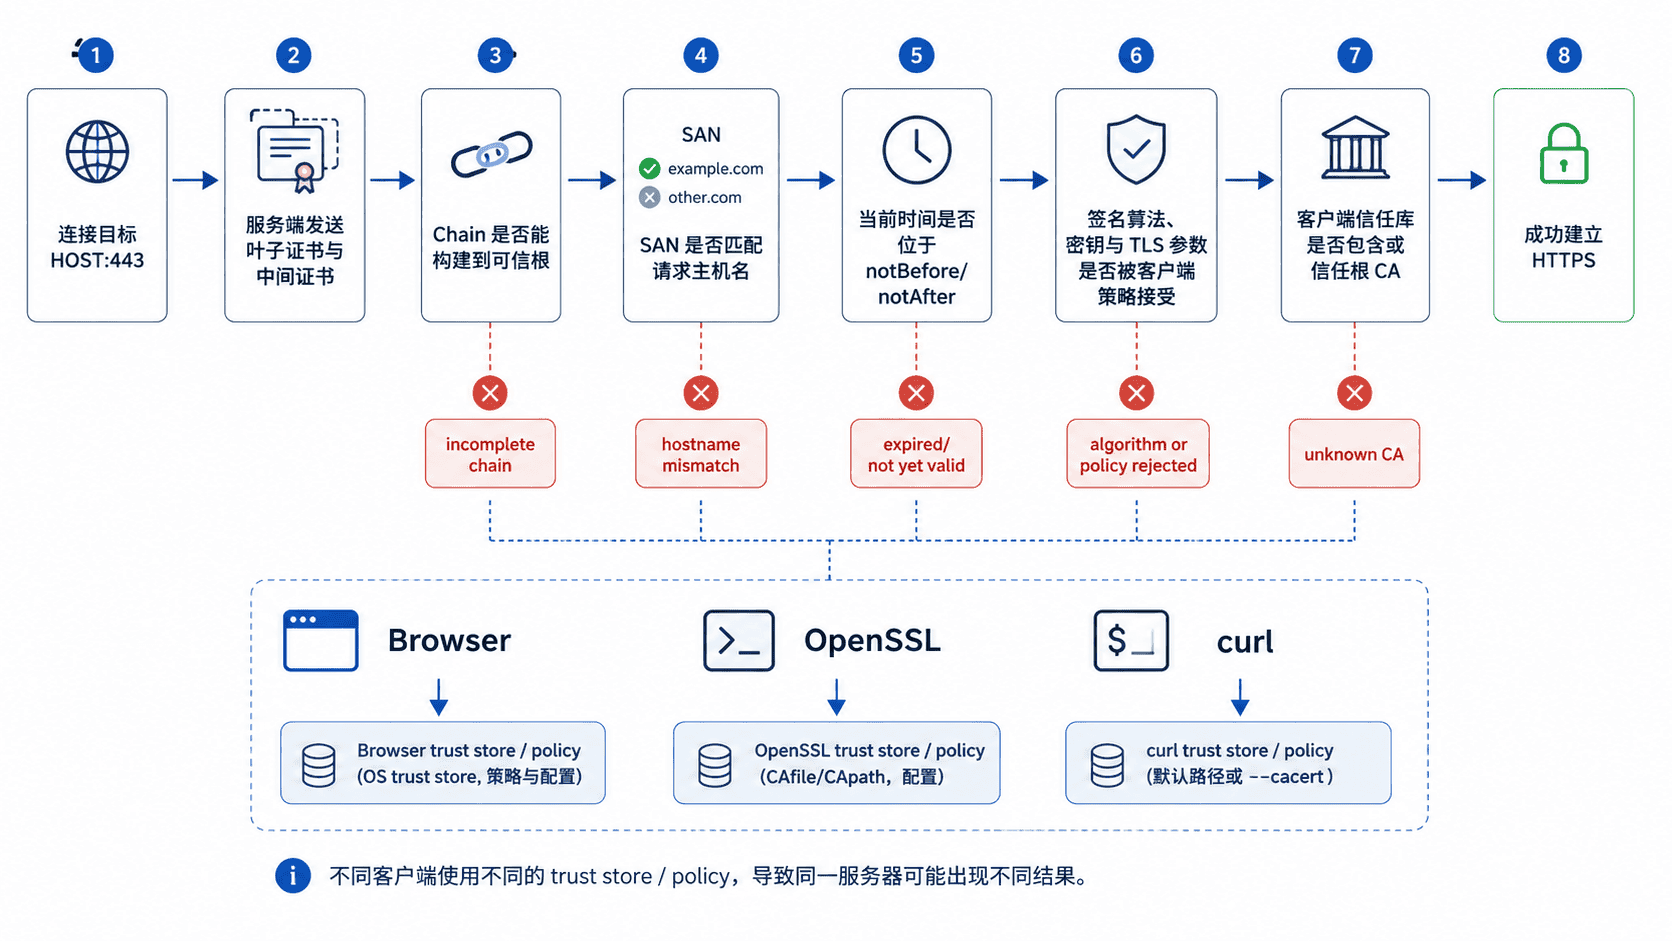
证书链里通常应由服务器发送叶子证书和必要的中间证书,不需要把根证书作为链的一部分发送。主机名匹配应以 Subject Alternative Name 为准;只依赖旧式 CN 的证书在现代客户端中可能被拒绝。
用 OpenSSL 检查证书与主机名
先直接检查握手、证书链和主机名。-servername 负责发送 SNI,-verify_hostname 按指定 DNS 名校验证书,-verify_return_error 让验证失败直接影响命令结果。
HOST=example.com
PORT=443

openssl s_client \
  -connect "${HOST}:${PORT}" \
  -servername "${HOST}" \
  -showcerts \
  -verify_return_error \
  -verify_hostname "${HOST}" \
  </dev/null
预期输出中应能看到验证成功:
Verification: OK
Verify return code: 0 (ok)
如果出现 unable to get local issuer certificate,常见原因是服务端漏发中间证书,或者当前 OpenSSL 使用的 CA 文件中没有所需信任根;如果出现 hostname mismatch,即使证书链可信,也说明证书 SAN 与访问主机名不匹配。
接着可以只抽取叶子证书的关键字段,避免在长握手日志里寻找日期和 SAN。
HOST=example.com
PORT=443

openssl s_client \
  -connect "${HOST}:${PORT}" \
  -servername "${HOST}" \
  -showcerts \
  </dev/null 2>/dev/null \
| openssl x509 -noout -subject -issuer -dates -ext subjectAltName
预期输出:
subject=<LEAF_SUBJECT>
issuer=<ISSUER>
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
DNS:example.com, DNS:<OTHER_NAME><TIME>、<ISSUER> 与附加 SAN 会随实际证书变化。若当前系统时间早于 notBefore 或晚于 notAfter,客户端会把证书判为尚未生效或已过期。
用 curl 验证应用客户端视角
OpenSSL 能验证 TLS,但应用实际使用的 CA 后端可能不同。curl 可能链接 OpenSSL、Schannel、Secure Transport 或其他 TLS 后端,因此应再用真正的应用客户端验证一次。
HOST=example.com
PORT=443

curl -sS \
  -o /dev/null \
  -w 'http=%{http_code} ssl_verify=%{ssl_verify_result}\n' \
  "https://${HOST}:${PORT}/"
预期输出:
http=<HTTP_STATUS> ssl_verify=0<HTTP_STATUS> 取决于站点响应;ssl_verify=0 表示 curl 的 TLS 证书验证成功。私有 PKI 场景下,如果组织根证书没有安装到 curl 所使用的信任库,浏览器可能因企业策略而信任该根,但 curl 仍会报告 unknown CA。此时应为 curl 配置正确的系统信任库或显式使用受控 CA 文件,而不是加 -k 绕过验证。
对照浏览器结果
浏览器验证时至少确认四件事:当前地址栏中的主机名与证书 SAN 一致;证书链能建立到浏览器认可的根;当前时间位于有效期内;浏览器没有因算法、撤销状态或平台安全策略额外拒绝该证书。不同浏览器和操作系统的根证书来源、企业策略和中间证书获取行为可能不同,因此“浏览器 A 成功”不能替代命令行验证。
当浏览器成功而 curl 失败时,优先比较双方信任库与中间证书获取方式;当 OpenSSL 成功而浏览器失败时,再检查浏览器更严格的算法、证书用途、撤销或平台策略。把这条顺序固定下来,可以快速区分“服务器链配置错误”和“某个客户端本地信任环境不同”这两类问题。