
密码学与证书 / 系统课时
理解 ALPN 与 HTTP 协议协商
理解 ALPN 与 HTTP 协议协商
同一个 HTTPS 端口可以承载 HTTP/1.1、HTTP/2 等不同上层协议,客户端和服务端必须在发送业务数据前确定“接下来按哪套协议说话”。ALPN 把这个选择放进 TLS 握手中,使协议协商不需要额外增加一次网络往返。
学习目标
- 能说明 ALPN 在 TLS 握手中如何完成上层协议选择。
- 能解释
h2与http/1.1的协商结果如何决定后续 HTTP 连接语义。 - 能用 OpenSSL 观察真实 HTTPS 连接的 ALPN 结果并定位不匹配问题。
ALPN 在 TLS 握手中的位置
客户端在 ClientHello 的 ALPN 扩展中发送自己支持的协议列表,例如 h2、http/1.1。服务端只会从双方共同支持的协议中选择一个,并把结果返回给客户端;TLS 1.2 中该选择位于服务端 Hello 阶段,TLS 1.3 中则随加密的扩展参数返回。握手完成后,双方必须按这个结果解释后续应用数据。
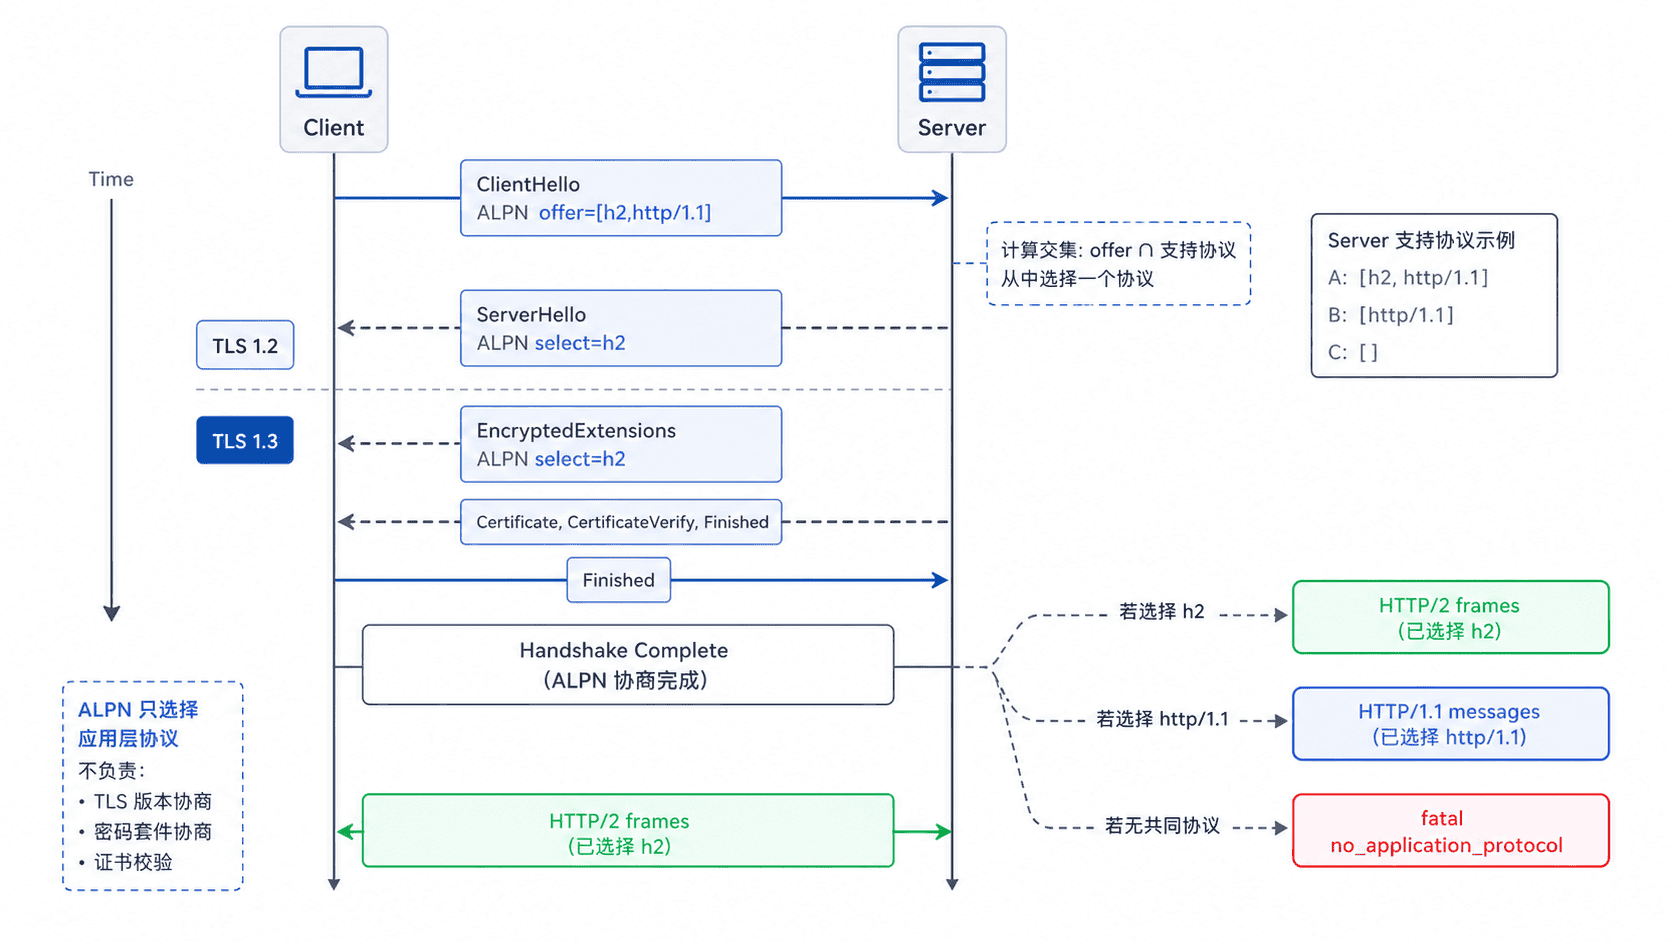
这个过程解决的是“同一个加密连接该交给哪个应用协议处理器”。它不会替代 TLS 版本、密码套件、SNI 或证书校验:这些参数都在同一次握手中参与,但职责不同。
HTTP/1.1 与 HTTP/2 如何被选中
HTTPS 上的 HTTP/2 使用 ALPN 标识符 h2,而 HTTP/1.1 使用 http/1.1。客户端可以同时声明二者,服务端再依据自己的支持范围和策略选择共同协议;不要假设客户端把 h2 放在第一位,服务端就一定选择 h2。
| 客户端提供 | 服务端可用 | 结果 |
|---|---|---|
h2,http/1.1 |
h2,http/1.1 |
通常可选择 h2 |
h2,http/1.1 |
http/1.1 |
选择 http/1.1 |
h2 |
仅 http/1.1 |
没有共同 ALPN 协议,握手失败 |
| 未提供 ALPN | 支持多种协议 | 无法通过 ALPN 确定协议,行为取决于服务端配置 |
h2c 不用于 HTTPS 上的 ALPN 协商。看到某个服务“支持 HTTP/2”,还要区分它说的是 TLS 上的 h2,还是明文连接场景;对于常规 HTTPS,判断依据就是 ALPN 是否协商出 h2。
用 OpenSSL 观察 ALPN 结果
在自己的 HTTPS 站点上,可以显式向服务端提供两个协议。下面只抽取 ALPN 行,避免证书细节干扰判断。
openssl s_client -connect <HOST>:<PORT> -servername <HOST> -alpn 'h2,http/1.1' </dev/null 2>/dev/null | grep 'ALPN protocol'预期输出
ALPN protocol: <NEGOTIATED_PROTOCOL><NEGOTIATED_PROTOCOL> 应是服务端从共同协议中选出的值,常见为 h2 或 http/1.1。如果你想确认 HTTP/1.1 仍可单独协商,可以只提供该标识符。
openssl s_client -connect <HOST>:<PORT> -servername <HOST> -alpn 'http/1.1' </dev/null 2>/dev/null | grep 'ALPN protocol'预期输出
ALPN protocol: http/1.1如果第一条命令没有任何 ALPN protocol 输出,先确认服务端确实启用了 ALPN,再确认 TLS 是否终止在反向代理、负载均衡器或 CDN;真正决定客户端协议的,是最外层 TLS 终止点的 ALPN 配置。
排查协议协商不一致
最常见的误判是把“TLS 握手成功”当成“HTTP/2 已启用”。TLS 可以成功协商为 1.3,但 ALPN 仍可能选中 http/1.1;这两件事互不等价。排查时先看 TLS 是否建立,再单独读取 ALPN 结果,最后确认应用层是否按对应协议发送数据。
另一个边界是多跳代理。浏览器到 CDN 可能通过 h2,CDN 到源站却使用 HTTP/1.1;两段连接各自拥有独立的 TLS 与 ALPN 结果,不能用前一跳的协议推断后一跳。若服务端声明选择 h2,后续却发送 HTTP/1.1 文本,客户端会把它视为协议错误,因为 ALPN 选择对当前连接具有确定性。