
密码学与证书 / 系统课时
理解 CRL 与 OCSP 吊销机制
理解 CRL 与 OCSP 吊销机制
吊销机制解决的是“证书尚未过期,但已经不能再信任”的问题。本篇把 CRL、OCSP 与 OCSP Stapling 放到同一条验证链路中比较,重点看状态如何传播、多久变得可见,以及网络或缓存故障时验证端会发生什么。
学习目标
- 解释 CRL、OCSP 与 OCSP Stapling 分别由谁获取和转发吊销状态
- 根据
thisUpdate、nextUpdate与刷新周期判断吊销信息的新鲜度 - 区分
revoked、unknown、响应不可达和缺少 Staple 等不同故障语义
吊销信息不是实时撤回开关
证书过期由本地时间和 notAfter 直接判断,而吊销是 CA 在证书原有效期内发布的一条新状态。常见触发原因包括私钥泄露、误签发、主体控制权变化或证书被替换。验证方只有拿到足够新的吊销信息,才能知道证书已经失效。
因此,“CA 已经执行吊销”与“所有客户端已经拒绝证书”之间存在传播窗口。这个窗口取决于 CRL 发布频率、OCSP 响应的新鲜度、服务器刷新 Staple 的节奏,以及客户端自身的验证策略。
三种机制如何传播状态
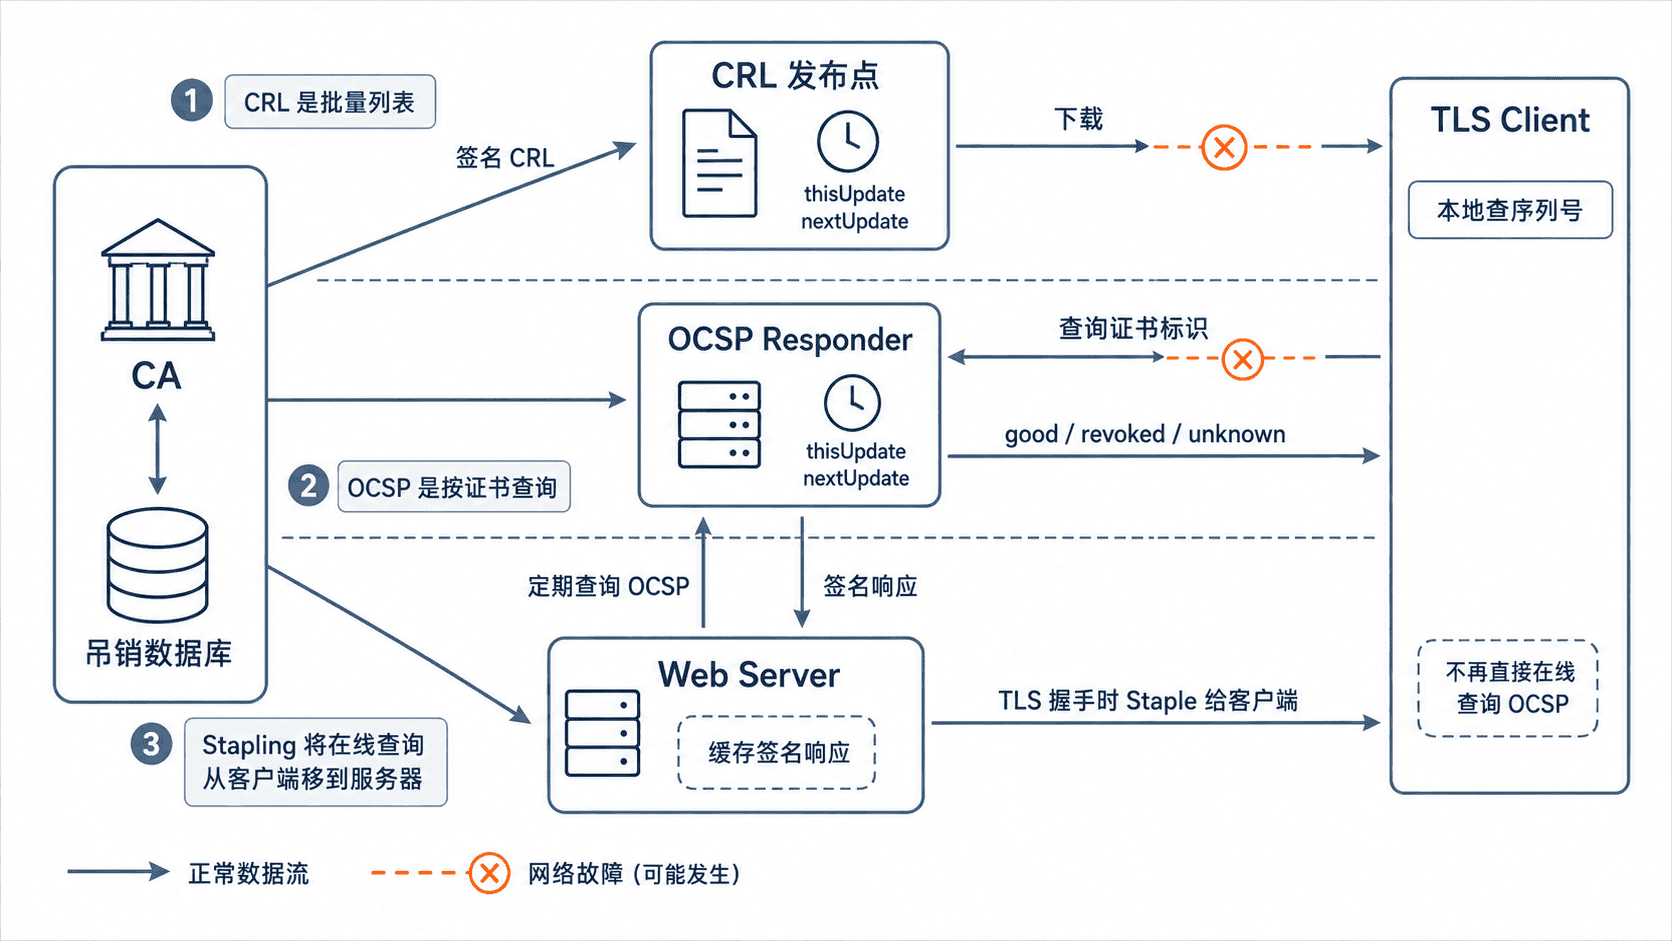
CRL 是批量发布:CA 周期性签名一份证书吊销列表,客户端从证书中的 CRL Distribution Points 找到发布地址,下载后在本地按序列号查找。它不要求每次 TLS 连接都查询 CA,但列表可能较大,而且新吊销必须等到新列表发布并被客户端刷新后才会传播。
OCSP 是按证书查询:客户端通常从证书的 Authority Information Access 找到 OCSP Responder,发送目标证书的标识并接收签名状态。响应中的 thisUpdate 表示状态在何时已知为正确,nextUpdate 表示何时之前应有更新信息;因此 OCSP 也不能简单理解为“绝对实时”。
OCSP Stapling 把在线查询从客户端移到服务器:服务器定期向 OCSP Responder 获取签名响应并缓存,在 TLS 握手时把这份响应一并交给客户端。客户端仍需验证响应签名和时间有效性,但通常不再为这次连接单独访问 CA。
| 机制 | 谁获取吊销信息 | 粒度 | 新鲜度主要受什么限制 | 典型代价或故障 |
|---|---|---|---|---|
| CRL | 客户端或中间验证器 | 一批证书 | CRL 发布与刷新周期 | 列表过期、下载失败、列表过大 |
| OCSP | 客户端 | 单张证书 | thisUpdate、nextUpdate 与缓存 |
Responder 延迟或不可达,并暴露查询目标 |
| OCSP Stapling | TLS 服务器 | 单张证书的签名响应 | 服务器刷新周期与响应有效期 | Staple 缺失、过期或服务器未及时刷新 |
看懂实时性与故障模式
good 只表示 OCSP Responder 在该响应语义下没有把目标证书判为已吊销,并不替代域名、链、有效期等其他验证。unknown 表示 Responder 不能对目标证书给出确定状态,也不能当作 good。而“OCSP 服务不可达”甚至还没有获得协议层状态,属于网络或服务故障。
普通 OCSP 的一个现实问题是验证时增加外部网络依赖。采用软失败时,可用性更高,但攻击者若能阻断 OCSP 流量,吊销检查可能失效;采用硬失败时,Responder 故障又可能放大成业务不可用。OCSP Must-Staple 可让支持该扩展的客户端在缺少或无效 Staple 时拒绝连接,但这同时要求服务器可靠刷新 Staple。
CRL 的故障模式不同:旧列表在本地仍可能可读,却已经超过更新窗口;如果只检查“文件存在”而不检查新鲜度,就可能把陈旧状态误当成有效状态。运营上应同时监控下载成功率、更新时间和验证器实际策略。
在端点上检查 OCSP Stapling
可用 OpenSSL 直接观察服务器是否在握手中发送 Stapled OCSP 响应。先把 <HOST> 替换为实际域名;不同 OpenSSL 版本的字段顺序可能略有不同。
HOST='<HOST>'  # 运行前替换为实际域名
openssl s_client -connect "${HOST}:443" -servername "${HOST}" -status </dev/null 2>/dev/null |
  grep -E 'OCSP response:|OCSP Response Status|Cert Status|This Update|Next Update'
启用且响应有效时,预期输出的关键字段类似:
OCSP Response Status: successful (0x0)
Cert Status: good
This Update: <TIME>
Next Update: <TIME>
若服务器没有发送 Stapled 响应,常见结果类似:
OCSP response: no response sent<TIME> 会随 CA 响应刷新而变化。看到 good 之后仍要确认 Next Update 没有过期;若使用 Must-Staple,还要把“无响应”当成配置故障处理,而不是仅记录为性能优化未开启。
怎么选择与组合
CRL 适合能周期获取并缓存列表的验证环境,尤其是在不希望每次验证都访问 CA 时;OCSP 适合需要按证书获取较新状态的场景;OCSP Stapling 则把性能、隐私和在线依赖的压力从客户端转移到服务器。
生产系统真正需要设计的是吊销状态的传播 SLA 与失败策略:CA 多久发布状态、服务器多久刷新、验证器接受多旧的数据、不可达时是继续还是拒绝。只有把这四件事明确下来,吊销机制才会从“协议支持”变成可运营的安全控制。