
密码学与证书 / 系统课时
响应私钥泄露与 CA 事件
响应私钥泄露与 CA 事件
私钥泄露不是简单的“重新签一张证书”:旧证书可能仍被客户端接受,旧密钥也可能继续被攻击者使用。本课建立一条可执行的 PKI 事故响应链路,从隔离密钥、吊销与替换证书,到移除受损 CA 信任并保留审计证据。
学习目标
- 区分叶子证书私钥泄露、中间 CA 泄露和根 CA 事件的影响范围
- 执行密钥轮换、证书吊销、替换和信任移除的正确顺序
- 用 OpenSSL 验证旧证书失效与新证书链路是否恢复正常
先判断事件影响范围
发现异常后,第一件事不是立即删除文件,而是确认受损对象、泄露时间窗口和可能被冒用的身份。叶子证书私钥泄露通常只影响单个服务身份;中间 CA 私钥泄露则意味着攻击者可能签出大量伪造证书;根 CA 私钥泄露通常需要执行整个信任体系级别的迁移。
需要立即保全证书序列号、指纹、密钥标识、签发链、使用该凭据的服务清单,以及相关访问日志。保全证据后再隔离受损密钥,避免因为直接覆盖文件而失去事故调查所需信息。
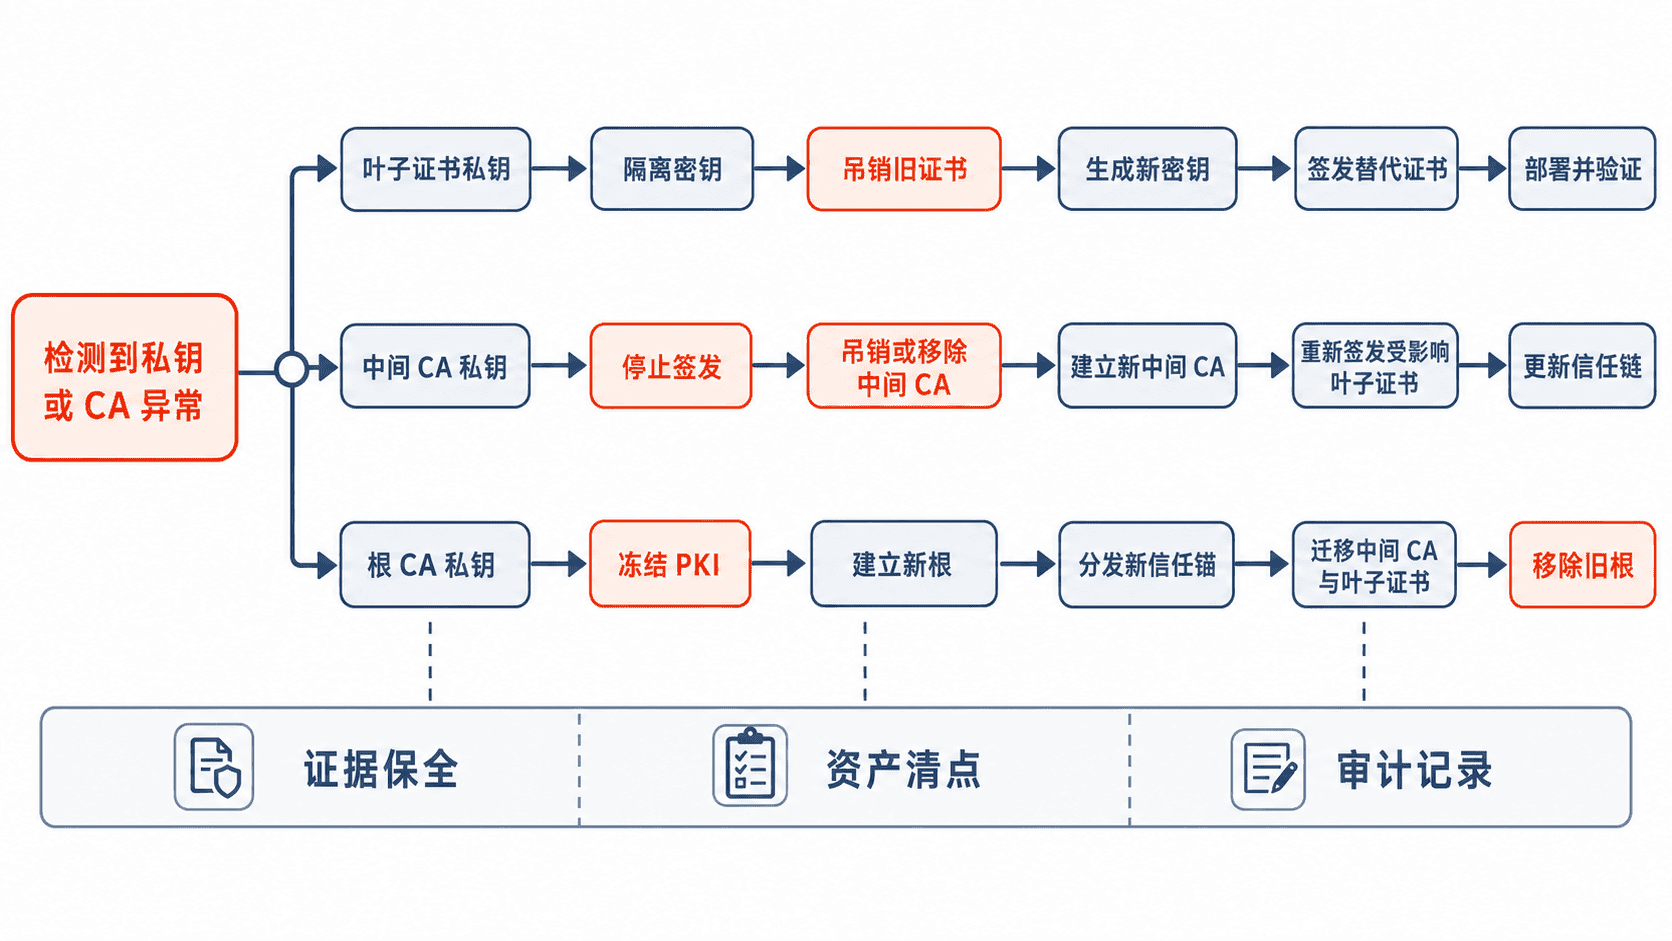
叶子私钥泄露的处置顺序
对普通 TLS 服务,推荐顺序是:先限制受损密钥继续被读取,再生成全新的密钥对和 CSR,随后签发替代证书并部署,最后确认旧证书已经进入吊销机制。不要使用原私钥重新申请证书,否则泄露风险没有被消除。
可以先记录旧证书的关键身份信息:
openssl x509 -in compromised.crt -noout -serial -fingerprint -sha256 -subject -issuer预期输出:
serial=<ID>
sha256 Fingerprint=<VALUE>
subject=<VALUE>
issuer=<VALUE>
实际序列号和指纹会因证书不同而变化,应将这些值写入事故记录,并用于 CA 侧吊销操作。随后生成新私钥时,应创建全新的密钥材料,而不是复制或重新封装旧密钥。
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:3072 -out server-new.key
openssl req -new -key server-new.key -out server-new.csr -subj "/CN=service.example.com"
预期结果:
server-new.key 和 server-new.csr 创建成功;命令正常完成时通常不会输出固定文本。替换证书部署完成后,还要重启或热加载实际终止 TLS 的进程,确认它已经读取新证书和新私钥,而不是仍持有旧凭据的内存副本。
吊销不能替代证书替换
证书吊销的作用是告诉验证方“这张证书不应再被信任”,常见传播渠道包括 CRL 和 OCSP。但吊销信息是否真正生效,取决于客户端是否检查吊销状态、缓存是否刷新以及网络是否能够访问验证服务。
因此事故响应不能只执行吊销。安全目标应同时覆盖两件事:阻止旧身份继续使用,以及让合法服务尽快恢复到新的密钥和证书。在高风险环境中,还应检查 OCSP Stapling、CRL 发布周期和客户端策略,避免旧证书在缓存窗口内继续有效。
可以在获得 CA 发布的 CRL 后验证旧证书是否被列入吊销列表:
openssl crl -in ca.crl -noout -text预期输出中应包含被吊销证书的序列号,例如:
Revoked Certificates:
    Serial Number: <ID>
实际输出还会包含吊销时间和扩展字段。若序列号尚未出现,应继续检查 CA 的吊销操作和 CRL 是否已经重新发布。
CA 私钥泄露需要处理信任链
中间 CA 私钥泄露比叶子私钥严重得多,因为攻击者可能使用它签发新的伪造证书。此时必须立即停止该 CA 的签发能力,并确定所有由它签发且仍在使用的证书。仅替换 CA 私钥通常不够,因为原 CA 证书仍然授权旧私钥进行签名。
更稳妥的做法是建立新的中间 CA 身份,使用新的密钥和证书,再逐批重新签发叶子证书。客户端和服务端需要同步更新证书链,随后从信任配置中移除受损中间 CA。
如果事件涉及根 CA,应把它视为信任锚迁移项目:创建新根或启用预先准备的备用根,先把新信任锚分发到客户端,再迁移中间 CA 与叶子证书。只有确认主要客户端已经接受新链之后,才能移除旧根,否则会把安全事故扩大成大面积连接中断。
验证恢复并关闭事件
完成替换后,需要同时验证在线服务、证书链和信任结果。以下命令可以查看服务当前实际发送的证书,而不是只检查磁盘上的文件:
openssl s_client -connect service.example.com:443 -servername service.example.com -showcerts </dev/null预期输出应包含新的证书链,并在信任配置正确时看到:
Verify return code: 0 (ok)如果仍看到旧序列号或旧指纹,说明某个负载均衡节点、代理、容器或服务实例尚未完成轮换。此时应继续按资产清单逐个定位,而不是直接关闭事故。
最终审计记录至少应保留受损密钥或 CA 的标识、发现与封禁时间、受影响证书清单、吊销时间、替换证书标识、信任移除范围以及验证证据。事故真正结束的条件不是“新证书已经签出来”,而是旧凭据失去可用性、合法业务已经切换到新身份,并且整个处置过程可被追溯。