
密码学与证书 / 系统课时
实施 RBAC 与签发策略治理
实施 RBAC 与签发策略治理
证书平台不能只判断“调用者是否登录”,还要限制其可以代表哪个团队、在哪个命名空间、为哪些域名以及以什么用途申请证书。本篇把身份授权与证书签发约束组合成可落地的策略,并通过拒绝案例验证策略边界。
学习目标
- 区分 RBAC 身份权限与证书签发策略各自负责的边界
- 按团队、命名空间、域名和证书用途设计最小权限规则
- 使用策略测试验证允许、拒绝与越权申请场景
把访问权限和签发权限分开
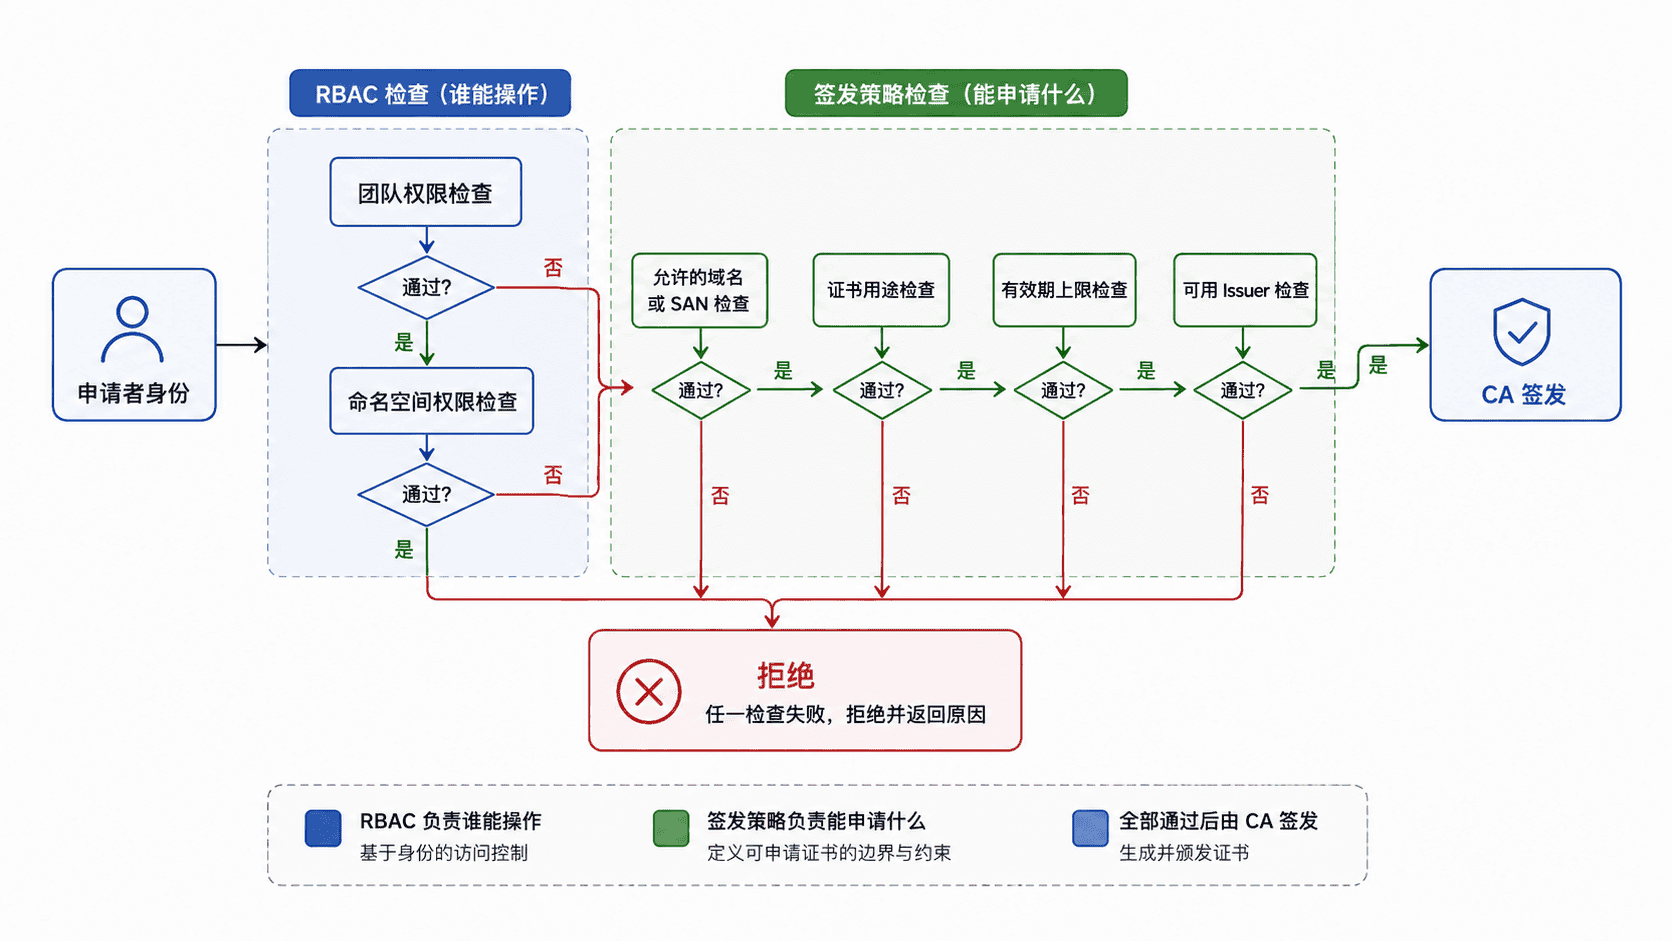
RBAC 回答的是“谁可以调用哪个平台能力”,例如开发团队能否创建证书申请、平台管理员能否修改 Issuer。签发策略进一步回答“允许申请什么证书”,例如只能申请 *.team-a.internal.example.com,不能申请公司根域名或客户端身份凭据。
只配置 RBAC 并不够。某个主体即使被允许创建 CertificateRequest,如果签发端没有约束 SAN、用途或目标 CA,它仍可能提交超出职责范围的申请。治理链路因此至少包含身份、资源作用域、证书属性和签发者四层判断。
定义最小权限策略
策略应尽量绑定稳定的组织边界,而不是给团队授予宽泛的通配能力。典型维度包括命名空间、DNS 后缀、证书用途、允许的 Issuer 和最大有效期。对服务器证书与客户端证书也应分开授权,因为两者获得的是不同的身份能力。
下面以 Kubernetes RBAC 配合一个抽象的证书策略对象演示。策略对象是片段示例,具体字段需映射到实际采用的证书平台或策略引擎;RBAC 部分使用标准 Kubernetes 资源。
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: certificate-requester
  namespace: team-a
rules:
  - apiGroups: ["cert-manager.io"]
    resources: ["certificates"]
    verbs: ["get", "list", "create", "update"]
---
apiVersion: policy.example.io/v1
kind: CertificatePolicy
metadata:
  name: team-a-server-tls
spec:
  namespaces:
    - team-a
  dnsSuffixes:
    - ".team-a.internal.example.com"
  usages:
    - serverAuth
  issuers:
    - internal-server-ca
maxValidityHours: 720生效后,team-a 中获得该 Role 的主体只能操作本命名空间的证书资源;签发策略还会把申请限制到指定 DNS 后缀、服务器认证用途、指定 Issuer 和最多 720 小时有效期。实际策略对象名称与字段可能不同,但治理维度应保持一致。
拒绝越权申请
策略应默认拒绝未明确授权的组合。例如团队虽然拥有 team-a 命名空间权限,但申请 admin.internal.example.com、请求 clientAuth,或者把 Issuer 改成更高信任级别的 CA,都应被拒绝。
可以把关键场景做成自动化策略测试。以下命令假设平台提供 pki-policy check 校验接口,用于展示测试方法;实际工具名称应替换为所用平台的客户端。
pki-policy check \
  --subject team-a-ci \
  --namespace team-a \
  --dns api.team-a.internal.example.com \
  --usage serverAuth \
  --issuer internal-server-ca

pki-policy check \
  --subject team-a-ci \
  --namespace team-a \
  --dns admin.internal.example.com \
  --usage serverAuth \
  --issuer internal-server-ca
预期输出
ALLOW
DENY: dns name is outside permitted suffixes第一条证明正常业务路径可用,第二条证明域名边界无法被同一调用者越过。生产测试还应覆盖跨命名空间、clientAuth、超长有效期和未授权 Issuer 等拒绝路径。
让策略可以审计和演进
授权结果需要留下调用者、命名空间、请求 SAN、用途、Issuer、策略版本和最终决策,才能在证书误签或权限变更后追溯原因。日志中不应记录私钥、令牌或其他秘密,只记录完成审计所需的最小元数据。
策略变更应像代码一样经过评审和测试。新增团队时优先增加新的明确规则,而不是扩大现有通配范围;撤销权限时同时检查存量证书是否仍在有效期内,必要时执行吊销或缩短后续续期窗口。成熟的证书平台最终应形成“身份可操作范围 + 证书属性白名单 + 默认拒绝 + 全程审计”的闭环。