
密码学与证书 / 系统课时
认识 SPIFFE 与 SPIRE 身份模型
认识 SPIFFE 与 SPIRE 身份模型
本课把 SPIFFE 的身份语义与 SPIRE 的自动签发流程连起来:你会看懂 SPIFFE ID、SVID、Trust Domain 各自负责什么,以及工作负载怎样在不长期保存静态私钥或证书文件的前提下获得可轮换身份。
学习目标
- 区分 SPIFFE ID、SVID、Trust Domain 与 Trust Bundle 的职责
- 说明 SPIRE Server、Agent、Workload API 的身份下发链路
- 判断两个工作负载进行 mTLS 时真正校验的身份与信任边界
用四个对象看懂身份模型
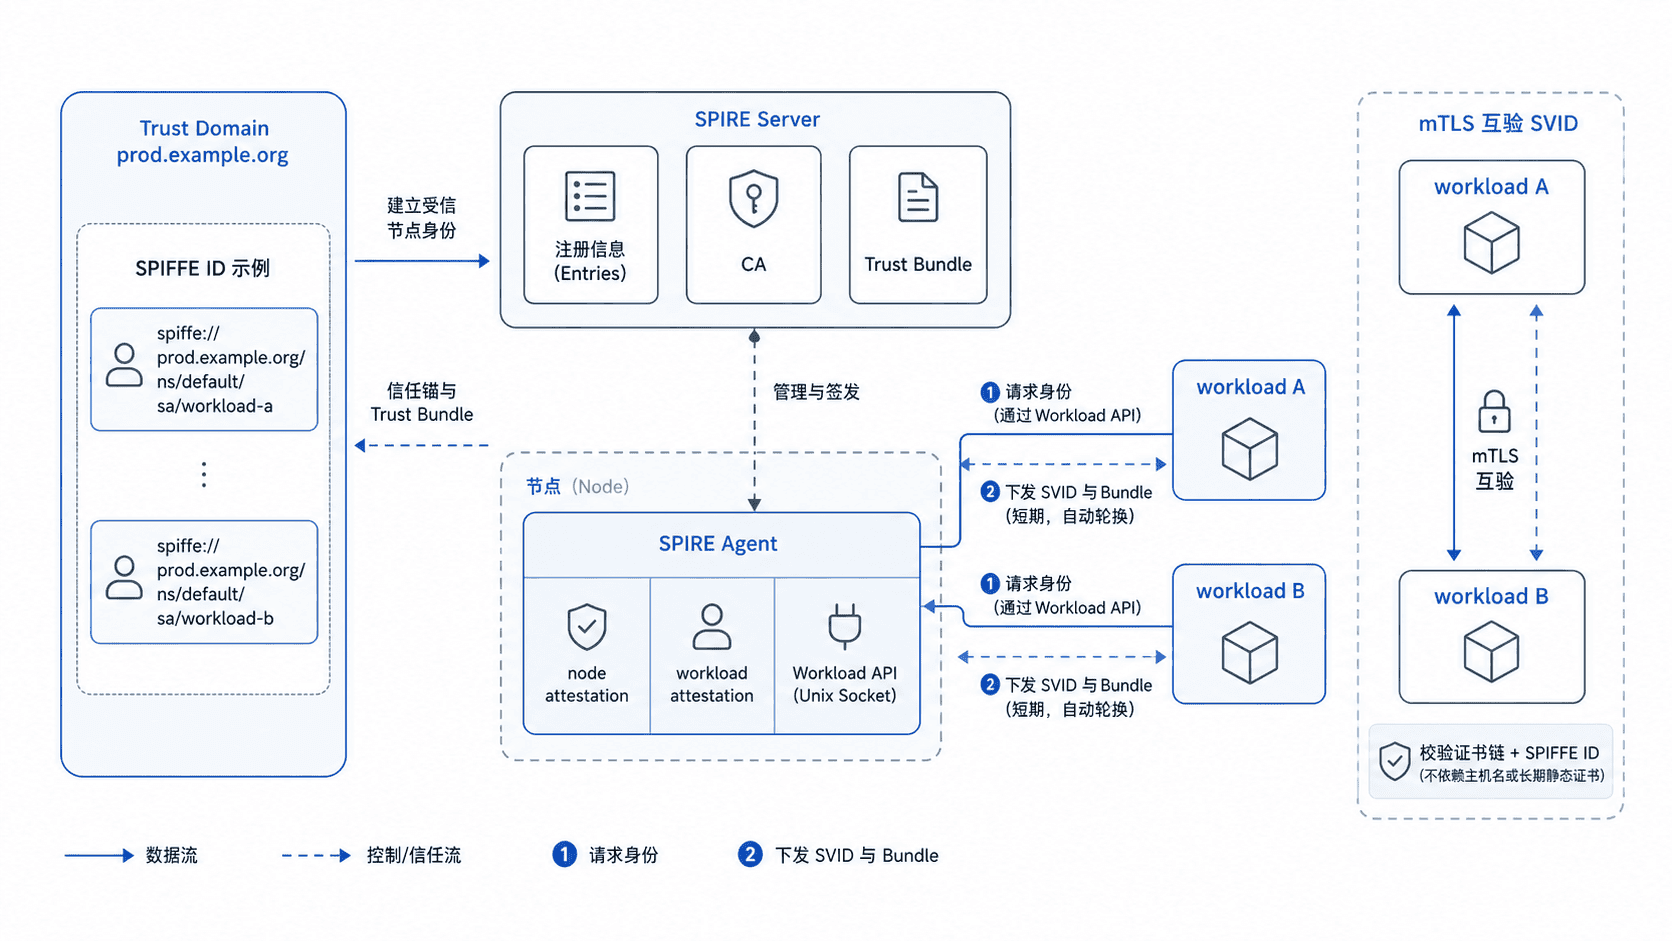
SPIFFE 把“我是谁”与“用什么凭据证明”分开。SPIFFE ID 是稳定身份名,格式为 spiffe://<trust-domain>/<path>;例如 spiffe://prod.example.org/ns/payments/sa/api。前半部分 prod.example.org 是 Trust Domain,后半路径由组织自行定义,用来表达命名空间、服务账户或工作负载角色。
SVID 是用于证明 SPIFFE ID 的可轮换凭据。常见形式是 X.509-SVID 和 JWT-SVID:前者把 SPIFFE ID 放进证书的 URI SAN,适合 TLS/mTLS;后者把身份放入 JWT 声明,适合不能直接使用双向 TLS 的调用链。SVID 是短期凭据,身份名可以稳定,但凭据会持续轮换。
Trust Bundle 则回答“我信任谁签发的身份”。在 X.509 场景中,它包含 Trust Domain 的信任锚。验证对端时,既要验证证书链是否落到可信 Bundle,也要检查证书声明的 SPIFFE ID 是否符合访问策略。
SPIRE 如何自动下发 SVID
SPIRE 是 SPIFFE 规范的一种实现。SPIRE Server 保存注册关系并承担签发与信任管理;每个节点通常运行 SPIRE Agent。Agent 先完成节点证明,确认“这台节点是谁”,随后本机工作负载通过 Workload API 请求身份。
Agent 不直接相信进程自报的服务名,而是进行 workload attestation,读取进程、容器、Kubernetes ServiceAccount 等可验证属性,并把这些 selectors 与 Server 中的注册条目匹配。匹配成功后,工作负载得到对应的 SVID 和 Trust Bundle;当凭据接近过期时,Workload API 可以向客户端推送新凭据。
这条链路把长期配置从应用里移走。应用只需连接本机 Workload API 并监听轮换结果,不需要把长期证书和私钥烘焙进镜像,也不应把某一张短期 SVID 当作永久身份。
mTLS 校验的是身份而不是文件名
在传统部署中,人们容易把“某个 PEM 文件”当成服务身份;SPIFFE 的核心是反过来:PEM、JWT 都只是证明材料,真正参与授权的是 SPIFFE ID。比如服务端可以只允许 spiffe://prod.example.org/ns/payments/sa/api 调用结算接口,即使证书已经轮换,授权关系仍保持稳定。
什么时候值得采用 SPIFFE
当工作负载数量多、实例生命周期短、证书需要高频轮换,或者服务跨 Kubernetes、虚拟机与多云运行时,SPIFFE/SPIRE 能把“实例是谁、谁来签发、怎样轮换”统一成机器身份控制面。对于只有少量固定服务、证书生命周期很长且已有成熟 PKI 自动化的系统,引入 SPIRE 也会增加 Agent、Server、注册策略与高可用运维成本。
判断是否真正落地成功,可以用一个标准检查:应用授权规则引用的是稳定的 SPIFFE ID,凭据由 Workload API 自动取得并轮换,信任由 Bundle 明确管理,而不是继续依赖镜像里的静态证书文件。