
密码学与证书 / 系统课时
管理信任库与根证书分发
管理信任库与根证书分发
新增或轮换根证书时,真正困难的不是把文件复制到服务器,而是让操作系统、JVM、容器和应用在正确时间建立一致信任。本篇设计一条可验证的分发链路,并说明双根过渡、更新顺序和回滚时最关键的控制点。
学习目标
- 识别操作系统、JVM、容器和应用信任库之间的差异
- 设计根证书从发布、分发到应用加载的统一更新流程
- 使用验证命令确认新旧根证书在过渡期内按预期生效
先识别真正的信任边界
不同运行时不一定读取同一份信任库。Linux 服务可能读取系统 CA Bundle,Java 应用可能使用独立的 cacerts,容器镜像可能在构建时固化根证书,而某些应用还会通过 SSL_CERT_FILE 或自己的配置文件指定专用 Trust Store。
因此,“宿主机已经安装根证书”不能证明所有工作负载都已信任。治理系统需要维护信任库清单,至少记录运行环境、信任库位置、更新方式、负责团队、当前根证书版本以及是否支持热加载。
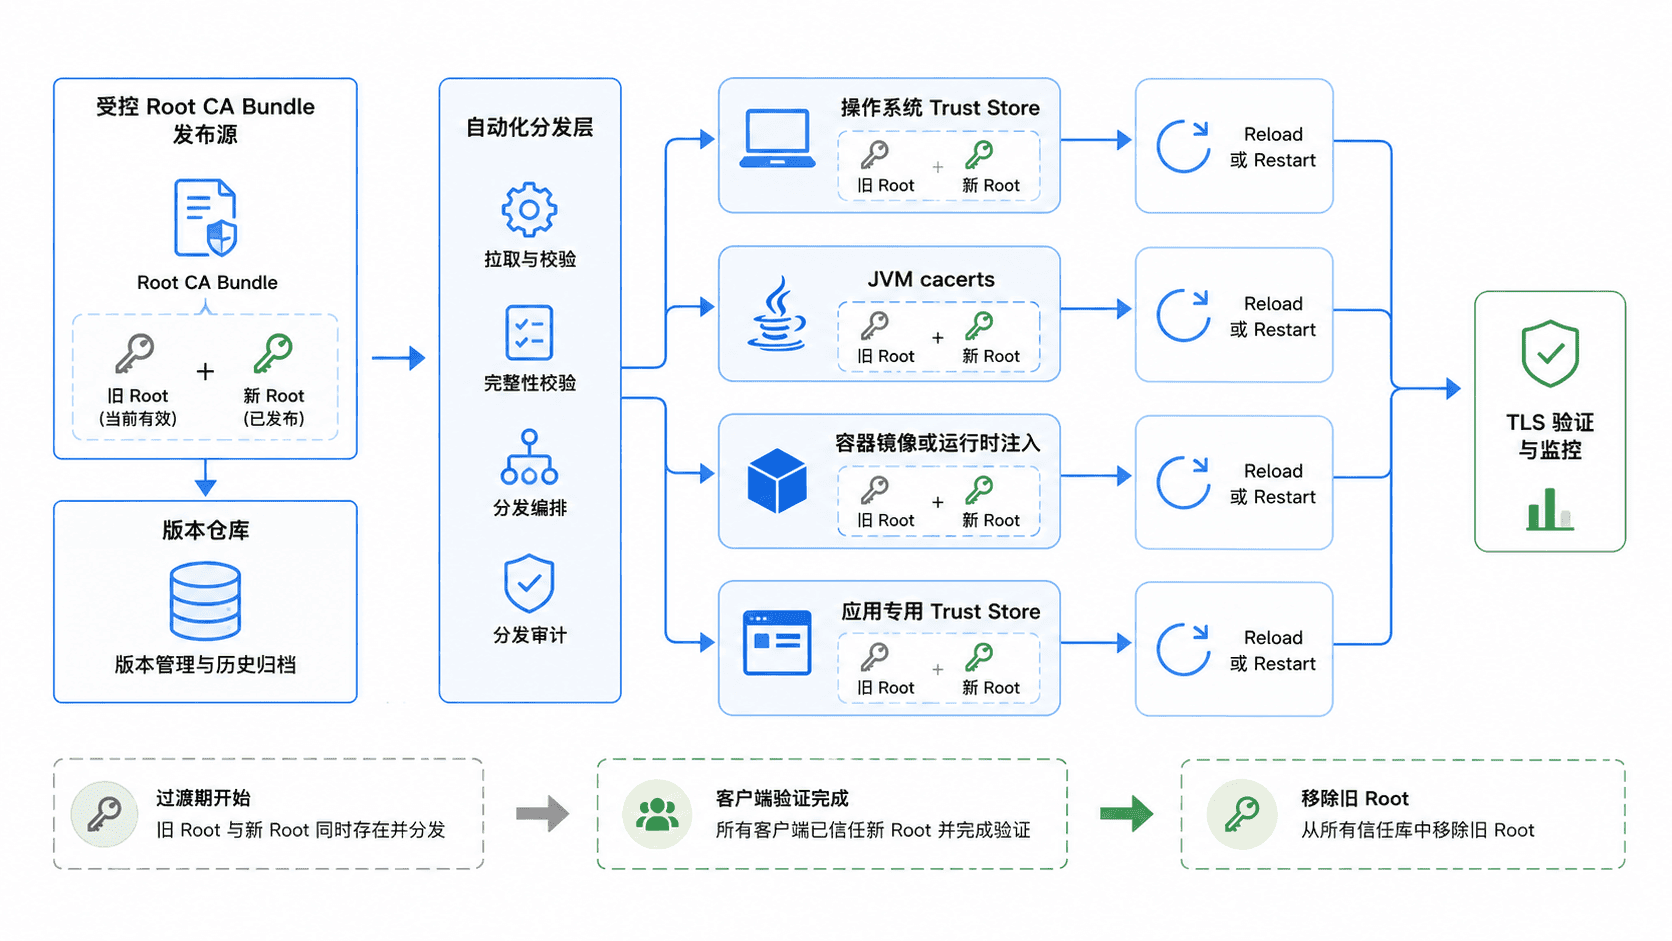
采用先加后删的根证书轮换顺序
根证书轮换最安全的原则通常是“先扩展信任,再切换签发,最后收缩信任”。也就是先把新根证书分发到所有客户端,使旧根和新根同时可信;随后让签发系统开始使用新链;确认业务稳定后,才从各信任库移除旧根。
如果先让服务端切换到新证书链,而部分客户端还没有新根,TLS 握手会立即失败。相反,双根共存通常不会影响旧链验证,因此能为分批升级留出时间窗口。
更新系统和 JVM 信任库
不同平台应使用各自受支持的信任库更新机制。以下示例展示 Debian 或 Ubuntu 系统 CA 与 JVM cacerts 的两类更新方式,实际路径和 JVM 安装目录可能不同。
sudo install -m 0644 new-root-ca.crt /usr/local/share/ca-certificates/new-root-ca.crt
sudo update-ca-certificates

keytool -importcert \
  -noprompt \
  -trustcacerts \
  -alias internal-root-v2 \
  -file new-root-ca.crt \
  -keystore <PATH>/lib/security/cacerts \
  -storepass changeit
预期输出
1 added, 0 removed; done.
Certificate was added to keystore
<PATH> 应替换为目标 JVM 的实际目录。若组织已经修改默认 cacerts 密码,应通过受控秘密渠道提供,不能把密码直接写入自动化仓库。对于多个 JDK 共存的主机,还要逐一确认实际运行进程使用哪一个 Trust Store。
处理容器和应用专用信任库
容器环境常见两种模式:把根证书固化进基础镜像,或者在运行时通过 Secret、ConfigMap 或卷挂载注入。前者可重复性强,但必须重新构建并发布镜像;后者更新更快,却需要确认应用是否会重新读取文件。
应用专用信任库同样不能只完成文件替换,还要执行重新加载或重启。对不支持热加载的进程,根证书分发系统应把“证书文件已更新”和“进程已加载新版本”区分成两个状态,避免产生已完成的假象。
可以从目标工作负载内部执行 TLS 验证,而不是只检查文件是否存在。
openssl s_client \
  -connect service.internal.example.com:443 \
  -servername service.internal.example.com \
  -CAfile <PATH>/ca-bundle.pem \
  -verify_return_error </dev/null
预期输出
Verify return code: 0 (ok)<PATH> 为实际信任库文件路径。证书链、会话参数等其他输出会因环境不同而变化,验收时重点检查最终验证结果是否为 0 (ok)。
用版本和指标控制全网收敛
根证书包应具有不可变版本号或指纹,例如记录当前 Bundle 中每个根证书的 SHA-256 指纹。分发代理或配置管理系统上报实际版本后,平台才能回答哪些节点已经更新、哪些 JVM 仍旧落后,以及哪些容器镜像尚未重新发布。
验证不应只依赖配置状态,还应观察真实 TLS 握手失败率。轮换期间如果出现 unknown ca、unable to get local issuer certificate 或 Java PKIX path building failed,优先核对失败客户端实际加载的 Trust Store,而不是立即怀疑服务端证书本身。
只有在所有目标运行时都完成新根分发、服务已加载新信任库、使用新链的连接验证稳定,并且没有剩余客户端依赖旧根后,才应执行旧根移除。这样才能把一次高风险的根证书变更拆成可观测、可回滚且能逐步验收的发布过程。