
密码学与证书 / 系统课时
搭建内部 ACME 签发入口
搭建内部 ACME 签发入口
内部 CA 提供 ACME 后,最容易出问题的不是协议本身,而是“谁先信任谁、谁有资格申请什么证书”。本课从入口设计出发,把内部 DNS、TLS 信任分发、ACME 账户身份、挑战验证和 CA 签发策略划清边界,并给出一个可验证的反向代理入口。
学习目标
- 设计内部 ACME 入口的 DNS、TLS 与网络边界
- 理解根信任分发、ACME 账户身份和域名控制证明之间的区别
- 用入口代理与签发策略限制可申请的名称、生命周期和客户端范围
先解决信任启动问题
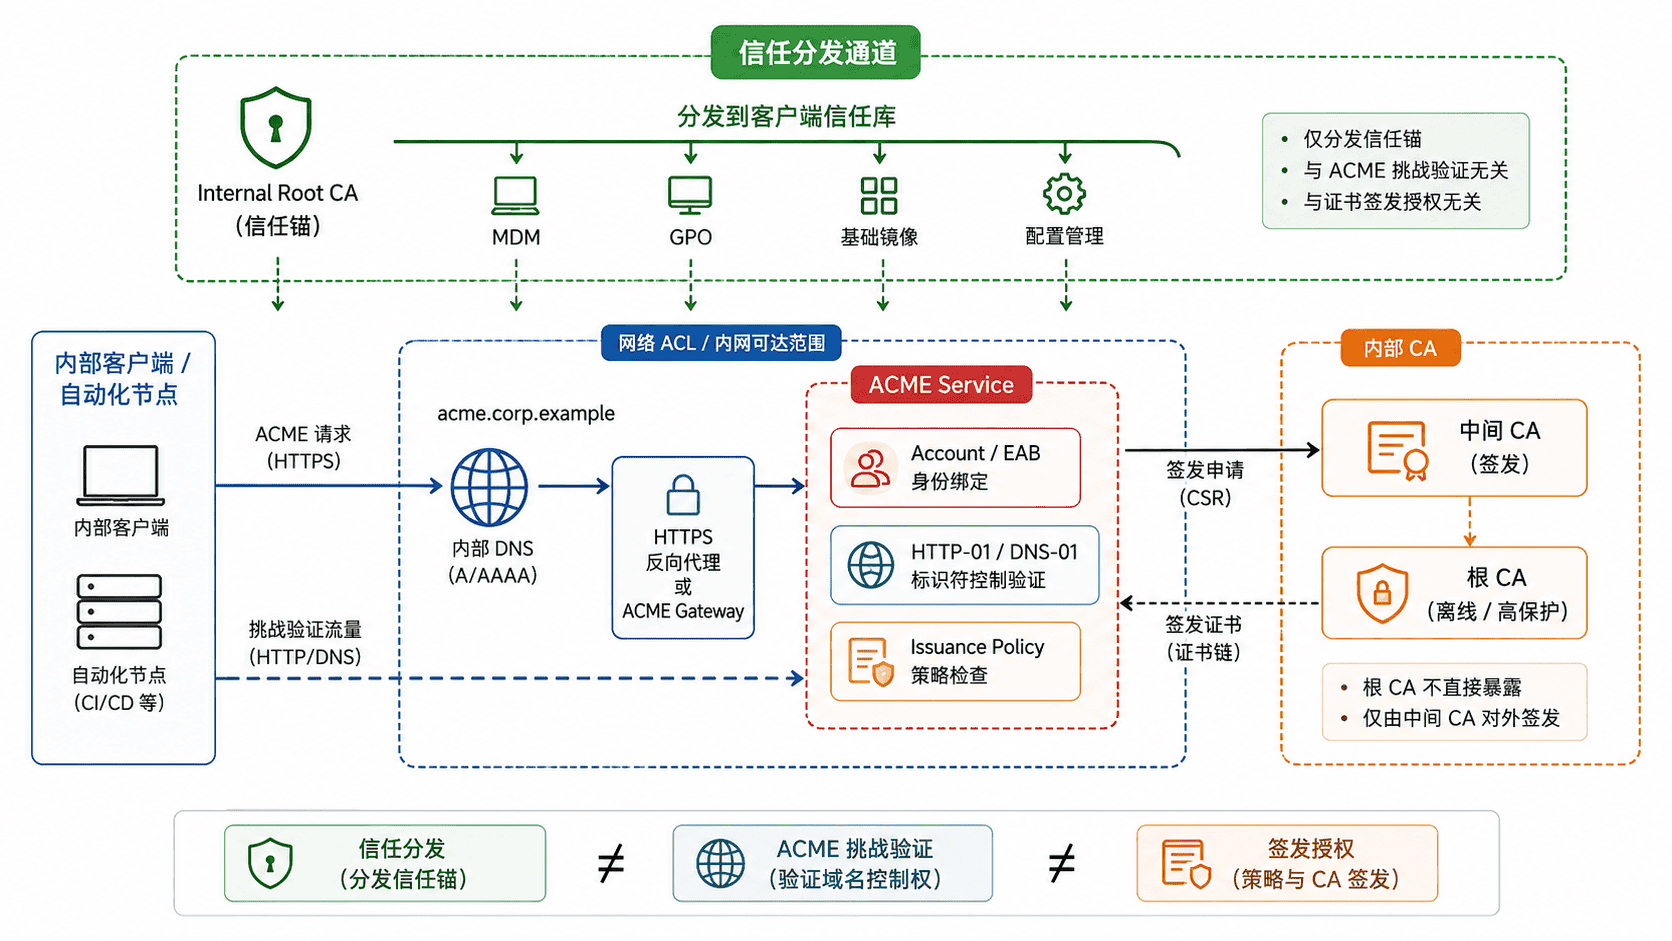
内部 ACME Directory 通常通过 HTTPS 暴露,例如 https://acme.corp.example/directory。如果该站点证书由内部 CA 签发,ACME 客户端必须先通过操作系统镜像、MDM、GPO、配置管理或设备注册流程获得内部根证书,否则连 Directory 都无法可信访问。
这一步必须与 ACME 自动签发分离。根信任不能依赖尚未建立的 ACME 通道自己下发,否则形成循环依赖。根证书应走独立、受控且可审计的信任分发路径;中间 CA 和签发服务可以在根信任建立后按正常 PKI 流程轮换。
把入口和 CA 核心解耦
ACME 服务不应直接把根 CA 暴露给客户端。更常见的结构是:客户端访问固定的内部域名,入口代理终止 HTTPS,并把请求转发给 ACME 服务;ACME 服务完成账户、挑战和策略检查后,再调用受保护的中间 CA 签发。
入口代理可以承担稳定域名、TLS、访问日志、连接限制和网络 ACL,但不要把“能访问入口”直接等同于“能签任意证书”。真正的签发授权应由 ACME 服务或 RA/策略层判断。
下面是一个入口代理片段示例,假设 ACME 服务已监听 127.0.0.1:9000,且内部客户端来自 10.0.0.0/8。
server {
    listen 443 ssl;
    server_name acme.corp.example;

    ssl_certificate     /etc/nginx/tls/acme-fullchain.pem;
    ssl_certificate_key /etc/nginx/tls/acme-privkey.pem;

    allow 10.0.0.0/8;
    deny all;

    location / {
        proxy_pass http://127.0.0.1:9000;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto https;
    }
}
该片段只建立入口网络边界,不包含签发授权。配置加载后先验证语法:
sudo nginx -t预期输出
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
<PATH> 代表实际 Nginx 配置文件路径,发行版不同会有所差异。生产环境还应把示例网段替换为真实的内部客户端网段。
区分账户身份和标识符控制
ACME 的挑战主要证明申请者能控制某个标识符,例如能响应 HTTP-01,或能为 DNS-01 写入指定 TXT 记录。它并不会天然回答“这个工作负载属于哪个团队”“这个账户只能申请哪些内部域名”。
内部 CA 通常还需要一层账户或 provisioner 身份。可使用 External Account Binding(EAB)把 ACME 新账户绑定到企业已有的注册身份,也可以由专用注册流程预先发放账户凭据。随后再把账户、命名空间、网络区域或工作负载属性映射到签发策略。
一个较稳妥的策略至少限制:允许的 DNS 后缀或 SAN 模式、是否允许 IP SAN、证书最大有效期、允许的密钥算法与长度、单账户速率,以及是否必须使用指定挑战类型。对生产域和测试域最好使用不同的 provisioner 或策略集合。
验证 Directory 与信任链
客户端完成根信任安装后,应先验证 ACME Directory,而不是直接跑自动签发。下面的命令显式指定内部根证书,并检查核心 Directory 地址是否存在。
status="$(curl --silent --show-error --cacert /etc/pki/ca-trust/source/anchors/internal-root.pem --output /tmp/acme-directory.json --write-out '%{http_code}' https://acme.corp.example/directory)"
printf 'HTTP %s\n' "$status"
jq -e '.newNonce and .newAccount and .newOrder' /tmp/acme-directory.json >/dev/null && echo "ACME directory core endpoints present"
预期输出
HTTP 200
ACME directory core endpoints present
Directory 内的具体操作 URL 由 ACME 服务实现决定。若这里出现未知 CA,先修复根信任分发;若返回 403,再检查入口 ACL;若 Directory 正常但创建订单被拒绝,则应转向账户绑定、挑战或签发策略,而不是继续调整 TLS 信任。
内部 ACME 入口搭好后,验收重点不是“curl 能通”,而是三条边界都成立:客户端能通过独立渠道信任入口证书;只有已注册并满足挑战的客户端能建立有效订单;CA 策略只允许它申请被授权的名称和证书属性。