
密码学与证书 / 系统课时
规划 CA 密钥与算法轮换
规划 CA 密钥与算法轮换
CA 轮换的难点不是生成一把新密钥,而是在旧链仍被客户端信任时引入新中间 CA 或新算法,并最终安全退场旧链。本课用“并行信任、受控迁移、观测验证、最后撤除”的方法规划中间 CA 更新与算法迁移。
学习目标
- 设计中间 CA 密钥轮换的重叠窗口,避免证书突然失去可验证链
- 判断什么时候需要交叉签名,以及交叉签名带来的路径选择风险
- 为算法迁移和旧信任链退场定义可验证的退出条件
先建立并行信任窗口
不要把“新 CA 上线”和“旧 CA 下线”放在同一天。更安全的顺序是先让信任存储认识新链,再由新中间 CA 开始签发叶子证书,持续观察客户端验证情况,最后等待旧叶子证书自然过期或完成替换后撤除旧链。
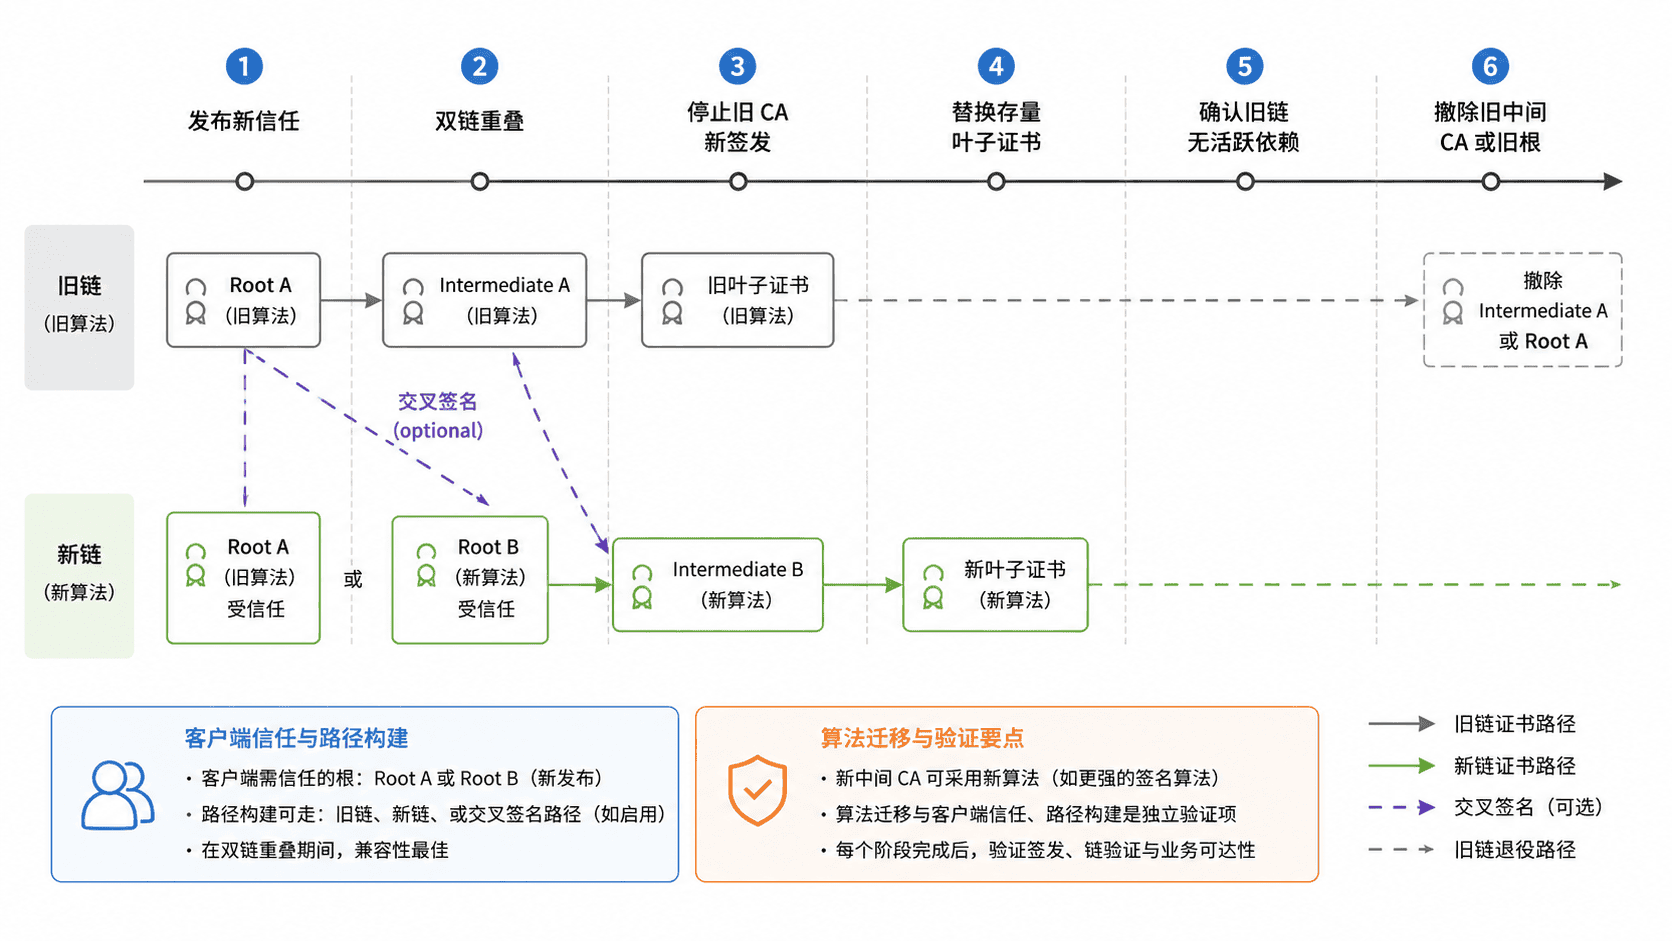
对于仅轮换中间 CA 密钥、根 CA 不变的场景,最简单的做法通常是由现有根签发新的中间 CA,并提前把新中间证书部署到签发端和需要显式中间链的服务端。旧中间 CA 在一段时间内继续用于验证既有证书,但停止接收新的签发请求。
把密钥轮换与算法迁移分开决策
密钥轮换解决的是密钥生命周期问题,算法迁移解决的是密码学基线与兼容性问题。两者可以在同一次项目中完成,但应分别设置验证项。新中间 CA 可以采用组织当前批准的密钥类型、长度和签名算法,而根 CA 是否同步迁移则取决于信任分发成本。
算法迁移前要先盘点实际验证端:操作系统、Java 运行时、网络设备、负载均衡器、嵌入式设备和第三方客户端可能使用不同的证书路径构建逻辑。不能只在一台现代浏览器上验证成功,就认为整个环境兼容。
谨慎使用交叉签名
交叉签名适合“新信任锚尚未普及,但需要让旧客户端先接受新体系”的过渡期。它能提供额外验证路径,却也会让服务端链配置和客户端路径选择更复杂,因此不应作为默认步骤。
使用交叉签名时,应明确哪条链面向旧客户端、哪条链面向已更新客户端,并测试客户端会不会选择意外路径。尤其要避免在旧根计划退场后仍长期依赖交叉链,否则迁移表面完成,实际仍被旧信任锚绑定。
用命令验证新旧链
部署前应分别验证旧链和新链都能按预期构建。下面示例假设 root.pem 是当前信任锚,intermediate-new.pem 是新中间 CA,server-new.pem 是由新中间 CA 签发的叶子证书。
openssl verify -CAfile root.pem -untrusted intermediate-new.pem server-new.pem预期输出
server-new.pem: OK实际文件路径可能不同。验证通过只说明这组文件能够构建到指定信任锚,还应在真实客户端、TLS 终止设备和自动化代理上做端到端握手测试。
给旧链设定退出条件
旧 CA 不能因为“新 CA 已经能签发”就立即删除。至少应同时满足:旧 CA 已停止新签发、旧叶子证书已全部过期或被替换、关键客户端已验证新链、监控中没有旧链握手依赖,并且回滚窗口已经结束。
最后再从服务端链配置、证书仓库和信任存储中撤除旧中间 CA;若涉及旧根,则要单独执行信任锚退场。轮换完成的判据不是“新密钥存在”,而是生产流量已经稳定使用新链,并且旧链不再承担任何必要验证路径。