
密码学与证书 / 系统课时
设计自动续期与部署钩子
设计自动续期与部署钩子
自动续期真正难的不是“再签一张证书”,而是把续期、文件替换、服务重载和失败恢复串成可重复执行的流程。本课给出一套可落地的设计:提前触发续期,先验证新证书,再原子切换版本,最后 reload 并做健康检查,同时避免并发任务互相覆盖。
学习目标
- 设计合理的续期窗口、重试与抖动策略,避免证书临近过期才处理
- 用版本目录和原子指针切换证书,避免服务读到半更新状态
- 为部署钩子加入 reload、健康检查、失败回退与并发互斥
把续期拆成两个阶段
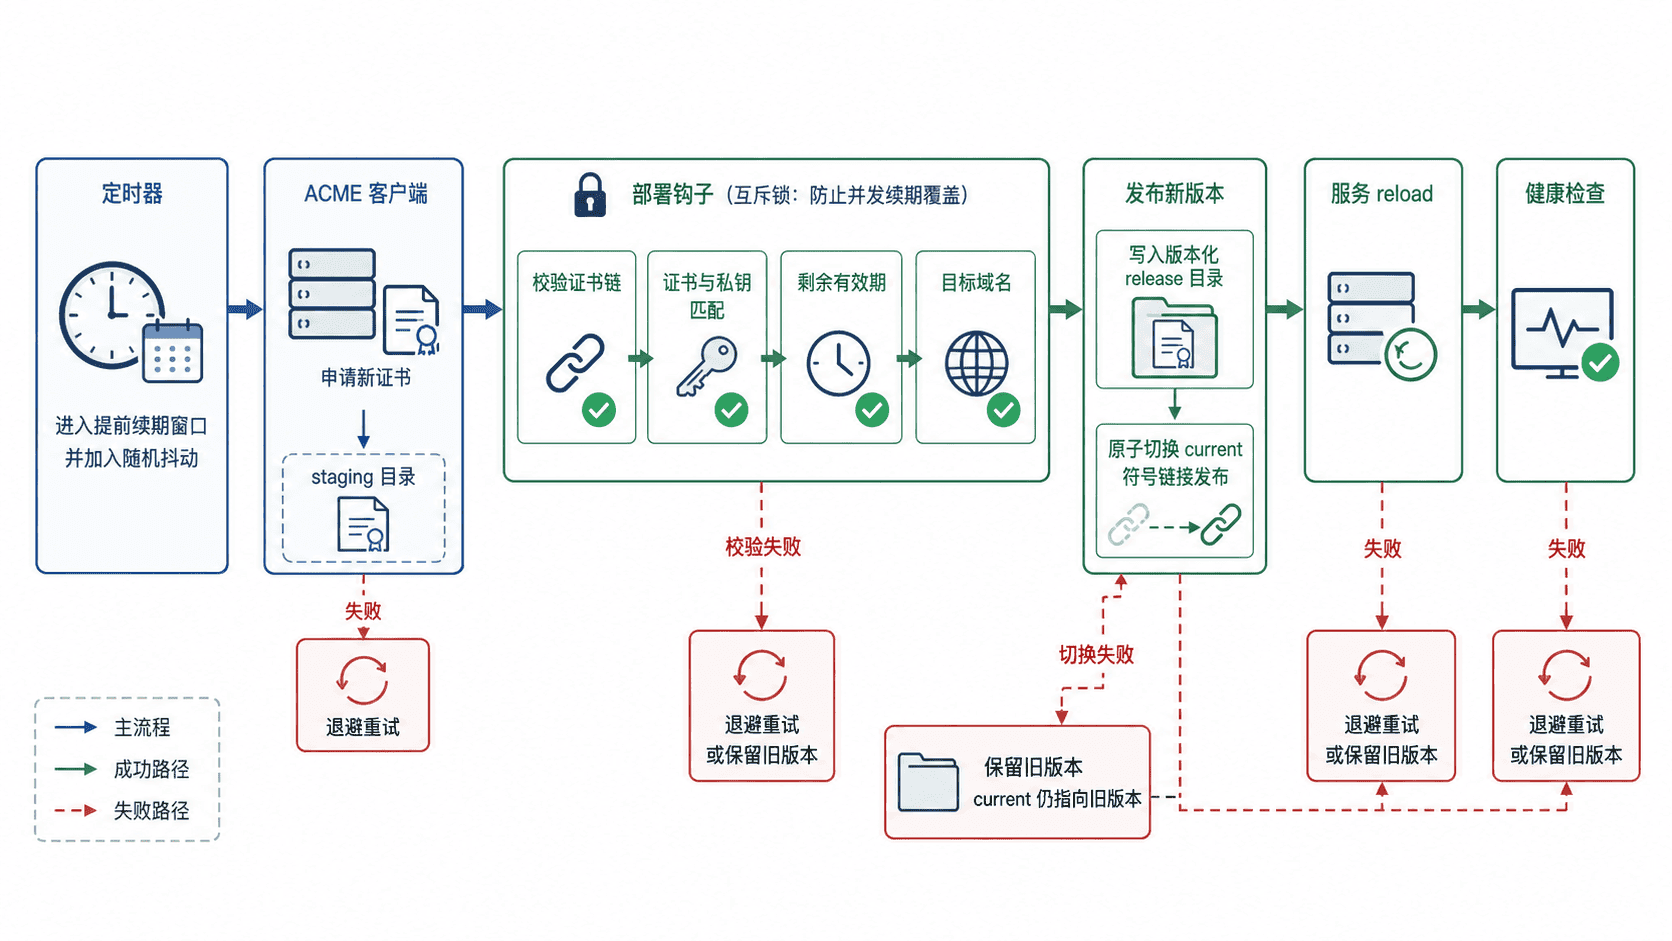
续期任务建议分成“获取新证书”和“部署新证书”两个阶段。ACME 客户端先把新证书写入独立的 staging 目录,只有在证书链、私钥匹配、有效期和目标域名都通过校验后,部署钩子才允许切换线上版本。
续期窗口不要等到最后几天。常见做法是在剩余有效期进入总生命周期的约 20%~30% 时允许续期,并给定时任务加入随机抖动。这样既能给 CA、DNS 或网络故障留出恢复时间,也能避免大量主机在同一分钟同时请求 ACME 服务。
失败重试应采用退避而不是固定高频重试。首次失败后隔几分钟再试,随后逐步拉长间隔,同时保证下一次常规定时任务仍会继续尝试。失败时保留当前仍有效的线上证书,不要因为“续期失败”主动删除旧版本。
用原子切换避免半更新状态
证书通常至少包含证书链和私钥两个文件。如果分别直接覆盖线上路径,服务恰好在两次写入之间读取,就可能拿到“不匹配的一对”。更稳妥的做法是把完整文件集写入新的版本目录,校验完成后一次性切换 current 符号链接。
下面的部署钩子假设 ACME 客户端把 fullchain.pem 和 privkey.pem 放在传入目录中,线上服务始终读取 /etc/myapp/tls/current/。
#!/usr/bin/env bash
set -euo pipefail

src="${1:?usage: deploy-cert.sh <renewal-dir>}"
root="/etc/myapp/tls"
release="${root}/releases/$(date +%s)"

# 同一时刻只允许一个部署实例进入切换区。
exec 9>/run/lock/myapp-cert-deploy.lock
flock -n 9 || { echo "another certificate deploy is running"; exit 75; }

mkdir -p "$release"
install -m 0644 "$src/fullchain.pem" "$release/fullchain.pem"
install -m 0600 "$src/privkey.pem" "$release/privkey.pem"

cert_pub="$(openssl x509 -in "$release/fullchain.pem" -pubkey -noout | openssl pkey -pubin -outform der | sha256sum | awk '{print $1}')"
key_pub="$(openssl pkey -in "$release/privkey.pem" -pubout -outform der | sha256sum | awk '{print $1}')"

[[ "$cert_pub" == "$key_pub" ]] || {
  echo "certificate and private key do not match"
  exit 1
}

# 至少还应有 7 天有效期,避免发布异常短命证书。
openssl x509 -in "$release/fullchain.pem" -checkend 604800 -noout

ln -sfn "$release" "${root}/current.new"
mv -Tf "${root}/current.new" "${root}/current"

systemctl reload myapp
curl --fail --silent --show-error http://127.0.0.1:<PORT>/health >/dev/null
echo "certificate deployed and service healthy"
预期输出
Certificate will not expire
certificate deployed and service healthy
<PORT> 替换为服务实际健康检查端口。脚本故意先验证再切换;如果证书与私钥不匹配,或者新证书有效期异常,current 不会发生变化。
把 reload 和回退做成可验证动作
优先使用 reload 而不是 restart,前提是服务确实支持无损重载并会重新读取证书。发布后立即做健康检查,仅检查进程存活还不够,最好再从真实 TLS 入口完成握手,并确认客户端看到的是新证书。
如果 reload 或健康检查失败,回退逻辑应把 current 指回上一个已知良好版本,再次 reload。版本目录保留最近几份即可,避免无限增长。对于不支持符号链接的服务,可以用同一文件系统内的临时文件加 rename,但仍要确保整组证书文件的切换语义不会被拆散。
定时任务要防止惊群和重入
自动续期任务可以每小时或每天运行一次,由 ACME 客户端自行判断是否进入续期窗口。不要把“每天运行”误解成“每天都重新签发”。在大规模环境中,应加入随机延迟,让主机分散请求。
并发控制至少覆盖部署阶段。若同一证书可能被 systemd timer、CI 作业和人工命令同时触发,单机可用 flock,多节点共享存储则需要集中式锁或由唯一控制器负责签发。锁的目标不是让失败永久阻塞,而是保证任何时刻只有一个写者修改线上证书指针。
可靠的续期链路最终应满足四个验收条件:新证书在旧证书过期前足够早地获得;任何校验失败都不破坏当前线上版本;发布动作可原子切换并可回退;服务端点在 reload 后能立即验证到新证书。