
密码学与证书 / 系统课时
建立证书签发审批流程
建立证书签发审批流程
证书签发不能只是“收到 CSR 就签名”。本课把身份核验、域名控制验证、人工或自动审批、CA 签发、审计留痕和异常拒绝串成一条可执行流程,让每张证书都能回答“谁申请、为何允许、由谁批准、签了什么”。
学习目标
- 设计从申请到签发的最小审批状态流,并明确每一步的责任边界
- 区分身份核验、域名控制验证与策略审批,避免把三者混为一谈
- 为拒绝、超时和复核建立可审计的处理规则
把签发拆成可审计状态
一个稳健的签发流程至少包含申请、验证、审批、签发和归档五个阶段。申请阶段只收集事实,例如主体、SAN、用途、环境和有效期;验证阶段证明申请者确实控制目标身份;审批阶段再判断“即使能证明控制权,是否允许签发”。
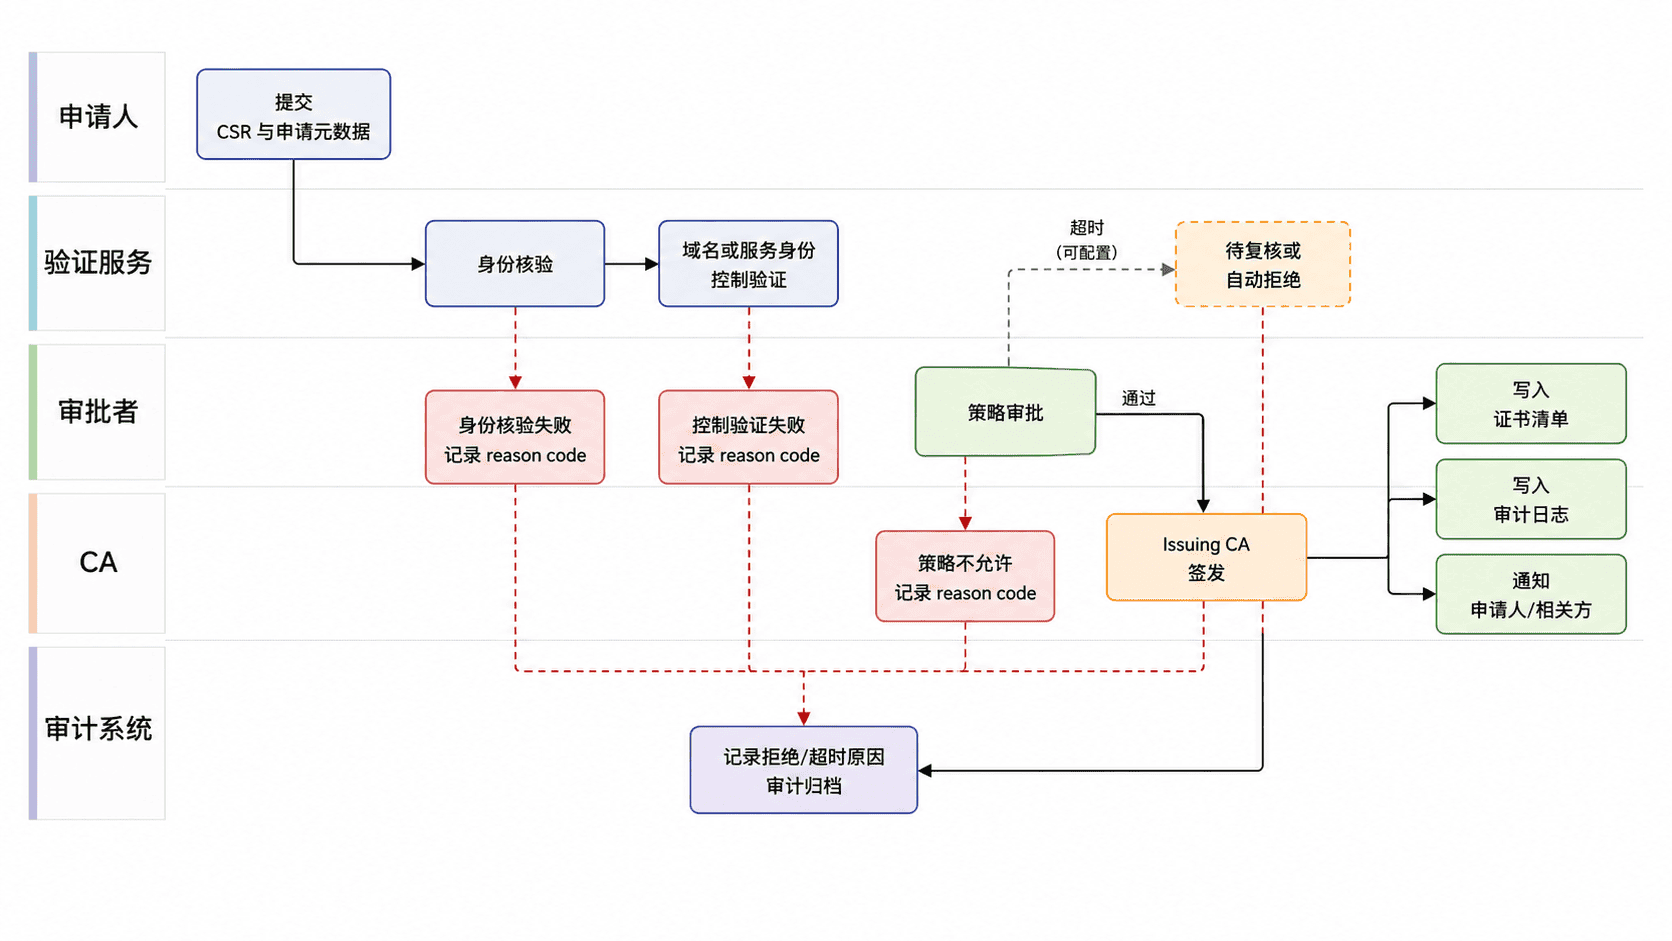
这里最重要的规则是:签发只能发生在全部前置状态都成功之后。任何验证失败都不能被“审批通过”覆盖,签发服务也不应接受绕过流程的直接调用。
分清三类检查
身份核验回答“申请者是谁”。内部 PKI 常见依据是受管设备身份、工作负载身份、资产登记或服务目录;公网证书则更多围绕域名控制证明。核验结果应绑定到申请记录,而不是只留下口头或聊天记录。
域名控制验证回答“申请者是否控制这个名称”。如果证书包含多个 SAN,应逐项验证,不能只验证主域名后默认放行全部 SAN。对于内部服务名,也应确认名称确实属于该团队或自动化主体的管理范围。
策略审批回答“这个请求是否符合组织规则”。典型规则包括允许的证书模板、用途、最长有效期、SAN 类型、环境边界和审批人范围。生产高权限证书可以要求人工复核,低风险短期工作负载证书则适合自动审批。
用策略配置固化门槛
下面的 YAML 是片段示例,用于表达签发服务应执行的策略,不依赖某个具体 CA 产品。重点是把“哪些条件必须满足”写成机器可判断的规则,而不是依赖审批者记忆。
issuancePolicy:
  profile: internal-tls-server
  requireIdentityProof: true
  requireControlValidationForEverySan: true
  maxValidityHours: 720
  allowedSanTypes:
    - dns
    - uri
  approval:
    production: manual
    nonProduction: automatic
  rejectOn:
    - unknownRequester
    - unauthorizedNamespace
    - failedControlValidation
    - policyMismatch
生效行为应是:生产请求进入人工审批,非生产请求在验证全部通过后可自动批准;任何 rejectOn 条件命中时都直接拒绝,不进入签发阶段。验证时应在测试环境分别提交一笔合规请求和一笔越权 SAN 请求,确认前者可签发、后者被拒绝并生成原因码。
记录足够的审计证据
审计日志至少要能关联申请 ID、申请者身份、CSR 指纹、请求 SAN、验证证据摘要、审批人或自动策略版本、签发 CA、证书序列号、最终状态和时间。敏感令牌、私钥与完整认证凭据不应写入日志。
拒绝同样要留痕,并使用稳定的原因码,例如 IDENTITY_UNVERIFIED、SAN_NOT_AUTHORIZED、POLICY_MISMATCH。原因码用于统计和自动化处理,面向人的说明用于复核,两者不要互相替代。
验收一张已签发证书
流程完成后,至少要确认最终证书与获批请求一致。下面命令检查主体、签发者和 SAN;实际路径、序列号与名称会不同。
openssl x509 -in issued.pem -noout -subject -issuer -serial -ext subjectAltName预期输出
subject=CN = api.internal.example
issuer=CN = Example Issuing CA
serial=<ID>
X509v3 Subject Alternative Name:
    DNS:api.internal.example
验收时再回到申请记录核对:输出中的 SAN、证书配置文件、有效期与公钥必须与审批版本一致,审计日志也必须存在对应签发事件。只有证书内容和审批证据能够一一对应,审批流程才真正闭环。