
密码学与证书 / 系统课时
排查 mTLS 客户端认证失败
排查 mTLS 客户端认证失败
mTLS 失败不能只看“证书是否存在”。要把客户端证书、用途约束、证书链、服务端信任、有效期与吊销状态,以及证书身份到应用身份的映射逐层拆开验证,才能确定失败发生在 TLS 握手还是握手后的授权阶段。
学习目标
- 用固定顺序区分证书内容、链路信任、吊销与身份映射问题。
- 使用 OpenSSL 验证客户端证书的 EKU、有效期、链和握手结果。
- 根据失败层级选择修复动作,并完成端到端复测。
先区分握手失败还是应用拒绝
客户端提交证书后,失败通常落在两个边界。第一类发生在 TLS 握手期间,例如服务端不信任签发 CA、证书链缺失、证书过期或策略拒绝该证书;第二类发生在握手已经成功之后,例如网关或应用无法把证书中的 SAN、Subject 映射到有效身份。
先直接观察握手,比从应用日志倒推更快。下面命令显式提交客户端证书、私钥和中间证书链,同时验证服务端证书。
HOST=api.example.internal
PORT=443
openssl s_client -connect "${HOST}:${PORT}" -servername "${HOST}" -cert client.pem -key client.key -cert_chain intermediate.pem -CAfile server-root.pem -verify_return_error < /dev/null
预期输出:服务端接受客户端证书时,TLS 握手应完整结束且没有 alert bad certificate、unknown ca 等致命告警;Verify return code: 0 (ok) 只表示客户端对服务端证书的验证成功。实际密码套件和会话参数会不同。
New, TLSv1.3, Cipher is <VALUE>
...
Verify return code: 0 (ok)
如果这里出现客户端证书相关 TLS 告警,优先处理证书、链和信任问题;如果握手成功但真实 HTTP 请求返回 401 或 403,再进入身份映射与授权层。
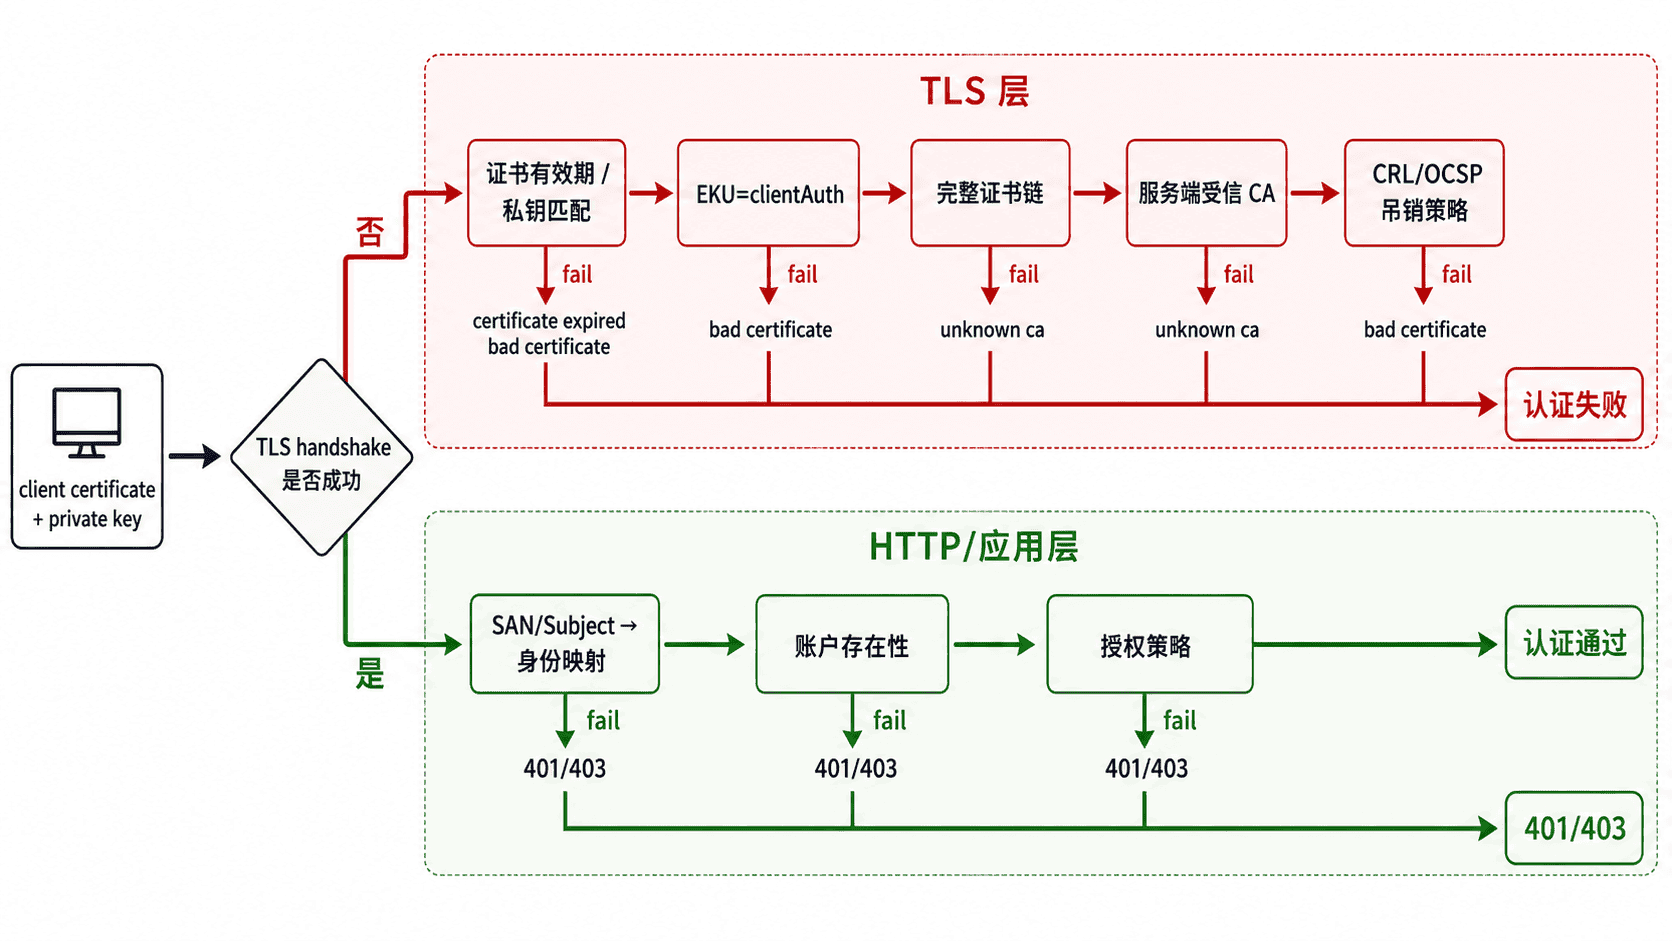
检查证书内容与私钥是否对应
先检查客户端证书的有效期、Subject、SAN 和扩展密钥用途。用于 mTLS 客户端认证的证书通常应包含 TLS Web Client Authentication,即 clientAuth EKU;如果 CA 或服务端策略要求该用途,而证书只有 serverAuth,握手可能被拒绝。
openssl x509 -in client.pem -noout -subject -issuer -dates -ext subjectAltName -ext extendedKeyUsage
openssl x509 -in client.pem -pubkey -noout | openssl sha256
openssl pkey -in client.key -pubout | openssl sha256
预期输出:证书应处于有效期内,EKU 包含客户端认证用途;最后两个摘要必须相同,表示证书公钥与私钥匹配。摘要值属于动态内容。
notBefore=<TIME>
notAfter=<TIME>
X509v3 Extended Key Usage:
    TLS Web Client Authentication
SHA2-256(stdin)= <VALUE>
SHA2-256(stdin)= <VALUE>验证客户端链与服务端信任
证书本身正确,不代表服务端能构建到受信根。客户端通常发送叶子证书和必要的中间证书,服务端本地保存受信根;缺失中间证书时,服务端可能无法完成路径构建。
使用与服务端尽量一致的信任根和中间证书做离线验证:
openssl verify -purpose sslclient -CAfile client-root.pem -untrusted intermediate.pem client.pem预期输出:
client.pem: OK若返回 unable to get local issuer certificate,优先检查中间证书是否缺失;若出现其他 issuer 或 trust 错误,确认服务端是否真的信任签发该客户端证书的根 CA,而不是只安装了服务器证书所使用的 CA。
检查吊销状态与身份映射
启用吊销检查的环境还要确认 CRL 或 OCSP 状态。证书即使尚未过期,只要序列号已被吊销,也应被拒绝。若服务端使用 CRL,可以用当前 CRL 做一次与服务端策略接近的离线验证。
openssl verify -purpose sslclient -crl_check -CAfile client-root.pem -untrusted intermediate.pem -CRLfile issuing-ca.crl client.pem预期输出:未吊销时返回成功;若证书已吊销,OpenSSL 会报告 certificate revoked。
client.pem: OKTLS 层全部通过后,再检查应用如何提取身份。例如策略要求 URI:spiffe://prod/payments/client-a,而新证书只有 CN=client-a,握手仍然可以成功,但应用会因为找不到期望的 SAN 而拒绝请求。此时应修复证书模板或身份映射规则,而不是继续调整 CA 信任。
按失败层级修复并复测
修复时保持“一次只改一层”:过期就重新签发;EKU 不符就修正证书模板;链不完整就补齐中间证书;受信 CA 错误就更新服务端 trust store;吊销策略异常就刷新 CRL/OCSP;身份映射不匹配则统一 SAN 约定与授权策略。
最终复测应同时确认两件事:openssl s_client 握手无客户端证书相关告警,并且真实业务请求获得预期的应用状态码。只有两者都成功,才说明 mTLS 客户端认证链路完整恢复。