
密码学与证书 / 系统课时
排查证书链与未知 CA 错误
排查证书链与未知 CA 错误
遇到 unknown ca、unable to get local issuer certificate 或握手验证失败时,先区分“服务器没有发完整链”与“客户端根本不信任根 CA”。按链条发送、信任库和路径约束三层排查,可以避免用关闭验证来掩盖真正问题。
学习目标
- 判断叶子证书、中间证书和根证书分别应由谁提供与信任
- 使用 OpenSSL 抓取服务器实际发送的链,并验证本地路径构建
- 区分缺失中间证书、错误链、私有根未分发和路径约束失败,并选择对应修复方式
先拆开服务器发送链与客户端信任
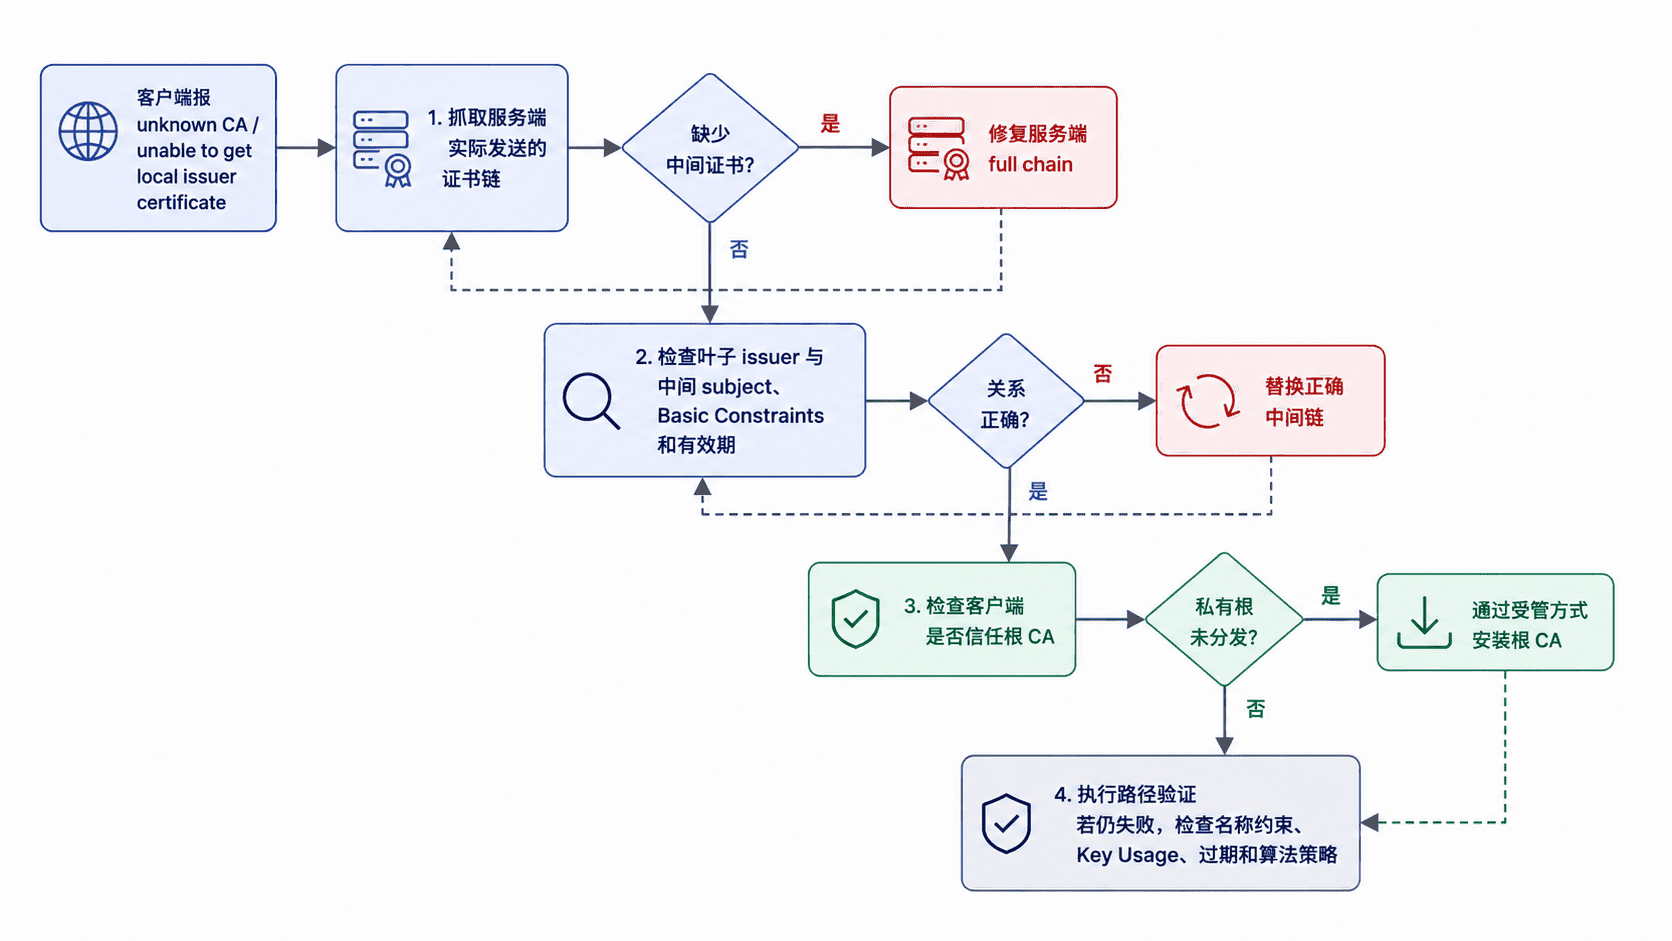
TLS 服务端通常发送叶子证书和必要的中间证书,根证书一般不需要随握手发送,因为客户端应从自己的信任库确定信任锚。于是同一个“未知 CA”错误,至少可能来自两类完全不同的问题:服务端少发了中间证书,或客户端没有受信任的根证书。
路径构建还要检查证书之间的签发关系、有效期、Basic Constraints、Key Usage、名称约束等条件。仅仅看到“有三张证书”并不能证明链是正确的;客户端必须能从叶子证书一路构建到它信任的根。
抓取服务器实际发送的证书链
先从出错客户端所在网络环境直接连接目标服务。以下命令会发送 SNI、展示服务端提供的证书,并要求验证失败时返回错误;把 <HOST> 与 <PORT> 替换为真实值。
HOST="<HOST>"
PORT="<PORT>"

openssl s_client -connect "${HOST}:${PORT}" -servername "$HOST" -showcerts -verify_return_error </dev/null
预期输出(链完整且系统已经信任对应根 CA 时)
Verify return code: 0 (ok)如果服务端漏发中间证书,常见错误会包含 unable to get local issuer certificate;如果服务端链完整但这是企业私有 CA,而当前客户端没有安装根证书,同样可能在验证阶段失败。因此要同时观察 Certificate chain 中实际发送了哪些证书,而不是只盯最后一行错误。
用本地文件验证签发关系
把叶子证书、服务端应使用的中间证书和信任根分别保存为 leaf.pem、intermediate.pem、root.pem。然后显式指定根和中间证书,让 OpenSSL 只按你提供的材料构建路径。
openssl verify -show_chain -CAfile root.pem -untrusted intermediate.pem leaf.pem预期输出
leaf.pem: OK如果去掉 -untrusted intermediate.pem 后失败,而加上它就成功,说明叶子证书本身和根信任大概率没有问题,服务端缺失中间证书就是首要嫌疑。若即使显式提供中间证书仍失败,再检查证书的 subject、issuer、有效期和 CA 约束。
openssl x509 -in leaf.pem -noout -subject -issuer -dates
openssl x509 -in intermediate.pem -noout -subject -issuer -dates
openssl x509 -in intermediate.pem -noout -text | grep -A2 "Basic Constraints"
预期输出
subject=<LEAF_SUBJECT>
issuer=<INTERMEDIATE_SUBJECT>
notBefore=<TIME>
notAfter=<TIME>
subject=<INTERMEDIATE_SUBJECT>
issuer=<ROOT_SUBJECT>
notBefore=<TIME>
notAfter=<TIME>
            CA:TRUE
实际名称、时间和缩进会因证书与 OpenSSL 版本不同;关键是叶子证书的 issuer 与中间证书的 subject 对应,并且中间证书处于有效期内且具有 CA:TRUE。若 issuer 与 subject 对不上、选错交叉签名链、证书已过期,或中间证书没有 CA 能力,就应替换为正确的中间证书,而不是把更多无关证书都塞进链文件。
按根因修复而不是绕过验证
缺失中间证书属于服务端配置问题:把叶子证书与必要的中间证书按服务软件要求配置为完整链,通常不需要把根证书发送给客户端。错误链或过期中间证书也应在服务端替换,尤其要避免同时发送多个互相冲突的交叉签名路径。
私有根未分发则属于客户端信任问题:应通过操作系统、容器基础镜像、JVM truststore、企业 MDM 或配置管理系统,把根 CA 安装到真正发起连接的客户端信任库。不要把中间证书当作长期信任锚,也不要只在某个开发者账户里手工导入后就认为问题已经解决。
复测客户端真正使用的路径
修复后,要从原先失败的客户端环境再次验证。对于私有 PKI,可以显式指定根证书并同时检查主机名;这能把“路径可信”和“证书是否属于该主机”一起验证。
HOST="<HOST>"
PORT="<PORT>"

openssl s_client -connect "${HOST}:${PORT}" -servername "$HOST" -CAfile root.pem -verify_hostname "$HOST" -verify_return_error </dev/null
预期输出
Verify return code: 0 (ok)如果显式 -CAfile root.pem 能成功,而使用应用默认信任库仍失败,根因就落在客户端信任分发;如果显式提供根和中间证书仍无法验证,则继续查路径约束、名称、有效期或算法策略。排障完成的标准不是“某条命令不报错”,而是原始客户端能够用它实际采用的信任库构建到正确根 CA,并且服务端始终发送足够且唯一的中间证书链。