
密码学与证书 / 系统课时
设计 CA 高可用与灾备
设计 CA 高可用与灾备
CA 的灾备目标不是“多放几台服务器”,而是在签发节点、数据库、HSM 或整个站点失效后,仍能保护密钥边界、恢复一致状态,并在可接受的 RTO/RPO 内重新提供可信签发与吊销能力。
学习目标
- 区分离线根 CA 与在线签发 CA 的高可用职责,避免为了可用性扩大根密钥暴露面
- 设计覆盖签发服务、状态数据、配置与密钥的备份和灾难切换路径
- 用恢复演练、RTO/RPO 和签发验证证明灾备方案真正可用
先划清根 CA 与签发 CA 的职责
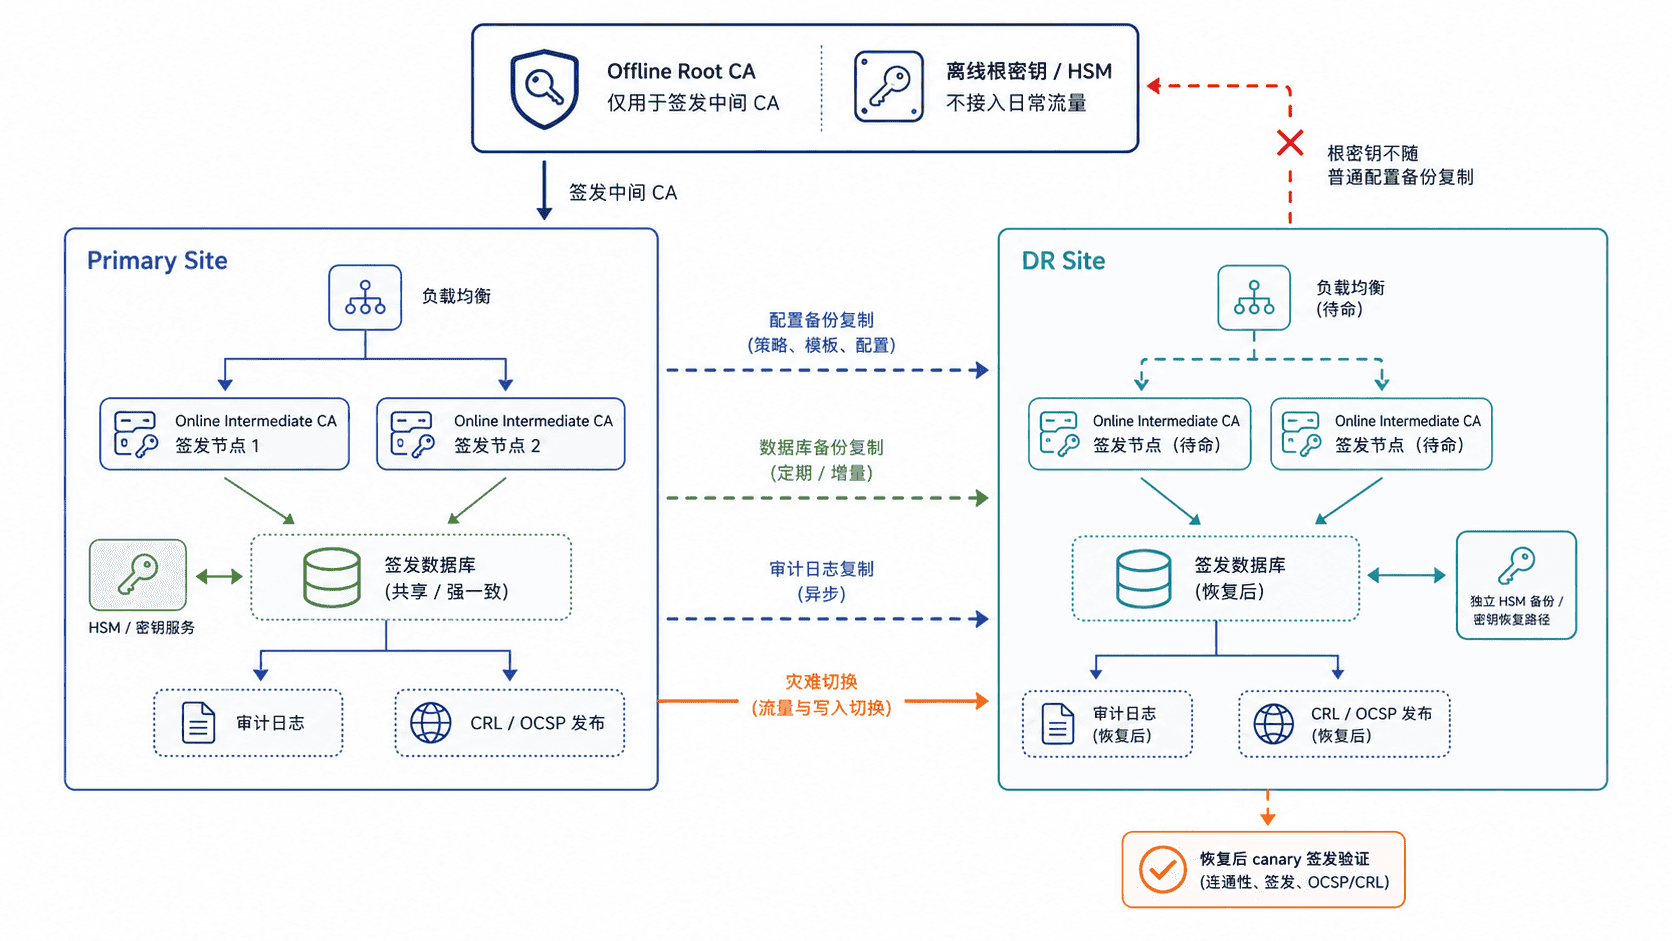
离线根 CA 的首要目标是降低密钥暴露概率,而不是追求 7×24 在线。根密钥通常留在离线设备或受严格控制的 HSM 中,只在签发或轮换中间 CA 等少数仪式化操作时启用。把根 CA 做成常在线的双活集群,往往会用更大的攻击面换取并不必要的可用性。
在线中间 CA 才承担日常签发,因此要为其设计高可用。真正需要一起考虑的并非只有 API 进程,还包括签名密钥、证书序列号与签发数据库、策略与模板、审计记录,以及 CRL/OCSP 等吊销发布链路。任何一个组件恢复到错误时间点,都可能造成“服务已启动,但 PKI 状态不一致”。
让在线签发面可以故障转移
在线 CA 可以采用主动-主动或主动-备用,但前提是签发状态只有一个权威来源。多个节点若各自维护序列号、证书记录或吊销状态,故障切换后容易出现重复签发记录、审计断层或吊销信息回退。更稳妥的做法是让节点共享强一致数据库,或由平台本身提供受支持的复制与领导者选举机制。
健康检查也不能只看 TCP 端口。一个进程可能仍能响应 HTTP,却已经失去 HSM 会话、数据库写权限或吊销发布能力。健康检查至少要覆盖关键依赖;更严格的体系会定期执行受限的 canary 签发或签名检查,并把结果纳入流量摘除条件。
备份真正可恢复的状态
备份清单至少要覆盖 CA 配置、策略与模板、签发数据库或其一致性快照、审计记录、CA 证书链、吊销相关状态,以及恢复所需的版本和依赖信息。密钥备份应走独立受控通道;普通文件归档中不应夹带可直接使用的 CA 私钥。
下面的命令示例用于归档不含私钥的配置与策略,并生成校验和。执行前把 <PATH>、<BACKUP_PATH> 和 <TIME> 替换成实际值。
CA_HOME="<PATH>"
BACKUP_DIR="<BACKUP_PATH>/<TIME>"

install -d -m 0700 "$BACKUP_DIR"
tar -C "$CA_HOME" -czf "$BACKUP_DIR/ca-config.tgz" config policy templates
sha256sum "$BACKUP_DIR/ca-config.tgz" > "$BACKUP_DIR/ca-config.tgz.sha256"
sha256sum -c "$BACKUP_DIR/ca-config.tgz.sha256"
预期输出
<BACKUP_PATH>/<TIME>/ca-config.tgz: OK实际路径与哈希值会不同。数据库还应使用其原生的一致性快照或备份机制,恢复演练时必须把“配置归档 + 数据状态 + 密钥恢复材料”作为一组版本化资产验证,不能只确认压缩包存在。
把灾难切换写成可执行的恢复顺序
灾难切换应先保证一致性,再追求恢复速度。推荐的顺序是:宣布故障并冻结旧站点签发流量;确认最后一个可信数据库恢复点;在灾备站恢复数据库和配置;连接或恢复 HSM 中的签名密钥;启动签发节点;验证 CA 链、签发、吊销与审计;最后才恢复外部流量。
恢复后不要只检查“服务返回 200”。应签发一张短生命周期的 canary 证书,再用根证书和中间证书验证其路径。以下示例假设已经得到 root.pem、intermediate.pem 和 canary.pem。
openssl verify -CAfile root.pem -untrusted intermediate.pem canary.pem预期输出
canary.pem: OK随后还要验证序列号继续前进、签发记录进入正确数据库、审计事件完整,并确认 CRL 或 OCSP 能看到灾备站产生的新状态。只有这些检查同时通过,才说明“恢复了 PKI”,而不只是“启动了 CA 进程”。
用 RTO、RPO 和演练证据验收
RTO 定义从故障发生到恢复签发能力允许花费的最长时间,RPO 定义最多允许丢失多少签发与吊销状态。对 CA 来说,RPO 不能只按“数据库丢几分钟”理解:如果这几分钟包含已签发证书或已吊销记录,客户端看到的信任状态就可能与平台记录不一致。
至少定期演练三类故障:单个签发节点失效、主站点不可用、密钥设备或数据库不可恢复。每次记录恢复点、实际 RTO/RPO、人工步骤、失败环节和 canary 验证结果。真正合格的灾备方案应做到:根密钥暴露面没有因高可用扩大,在线签发能按设计切换,备份能够在隔离环境完整恢复,而且恢复后的证书、吊销与审计状态彼此一致。