
密码学与证书 / 系统课时
排查协议与密码套件握手失败
排查协议与密码套件握手失败
TLS 握手失败时,客户端常只看到 handshake failure 或连接被关闭。有效的排查方法是先取得一个不加限制的基线,再一次只收窄一个维度:协议版本、密码套件、签名算法、密钥交换组。这样才能用“哪一步从成功变失败”定位真正缺失的能力交集。
学习目标
- 按协议版本、密码套件、签名算法和密钥交换组分层定位握手失败。
- 正确区分 TLS 1.2 的
-cipher与 TLS 1.3 的-ciphersuites。 - 结合客户端探针与服务端日志判断不兼容项,并选择不会扩大攻击面的修复方式。
先建立不加限制的握手基线
先确认网络、SNI 和证书链不是当前阻断点,再记录实际协商出的版本与密码套件。把 <HOST> 替换为目标域名。
openssl s_client \
  -connect <HOST>:443 \
  -servername <HOST> \
  -brief </dev/null
预期输出(实际算法会因服务端策略而不同):
CONNECTION ESTABLISHED
Protocol version: <TLS_VERSION>
Ciphersuite: <CIPHERSUITE>
Peer certificate: <SUBJECT>
Verification: OK
如果基线本身失败,先同时查看服务端 TLS 日志;客户端单独出现 handshake failure 并不能唯一证明是“没有共同密码套件”,签名算法或密钥交换组不兼容也可能在相近阶段终止握手。
一次只限制一个协商维度
TLS 能建立连接,本质上要求客户端与服务端在多个能力集合上存在可用交集。最有价值的诊断不是一次换十个参数,而是保持目标、SNI 和其他条件不变,只收窄一个集合。
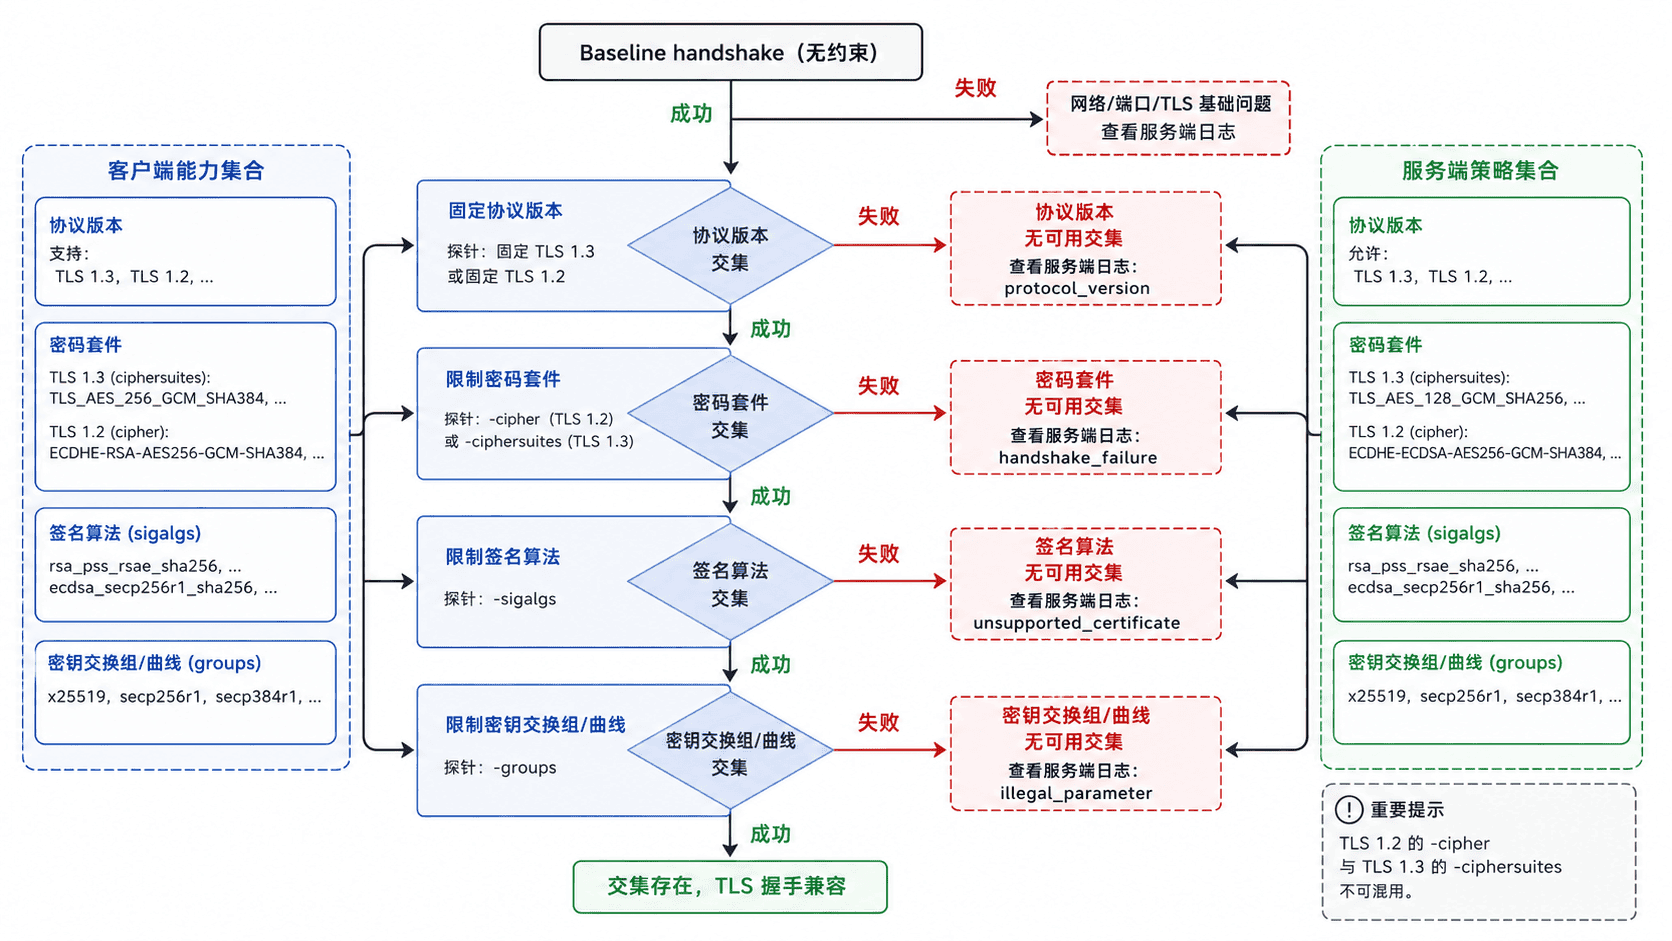
下面是一组单变量探针。它们不是要求全部成功,而是用来观察“加上某项限制后是否从成功变失败”。
# 只测试协议版本
openssl s_client -connect <HOST>:443 -servername <HOST> -tls1_3 -brief </dev/null
openssl s_client -connect <HOST>:443 -servername <HOST> -tls1_2 -brief </dev/null

# TLS 1.2 及以下使用 -cipher
openssl s_client -connect <HOST>:443 -servername <HOST> \
  -tls1_2 -cipher 'ECDHE-RSA-AES128-GCM-SHA256' -brief </dev/null

# TLS 1.3 使用 -ciphersuites
openssl s_client -connect <HOST>:443 -servername <HOST> \
  -tls1_3 -ciphersuites 'TLS_AES_128_GCM_SHA256' -brief </dev/null

# 再分别限制签名算法与密钥交换组
openssl s_client -connect <HOST>:443 -servername <HOST> \
  -tls1_3 -sigalgs 'rsa_pss_rsae_sha256' -brief </dev/null
openssl s_client -connect <HOST>:443 -servername <HOST> \
  -tls1_3 -groups 'X25519' -brief </dev/null
预期结果:
成功的探针:输出 Protocol version、Ciphersuite,并完成握手。
失败的探针:在握手阶段终止;错误文字依 OpenSSL 与服务端实现而异。
诊断结论:基线成功而某个单变量探针失败,说明该限制条件下不存在可用协商结果。把失败映射到真正的根因
协议版本失败最容易识别:例如客户端只能使用 TLS 1.2,而服务端只允许 TLS 1.3,两边没有版本交集。修复通常是升级旧客户端,或在明确风险和兼容期限的前提下调整服务端最小版本,而不是长期重新开放已淘汰协议。
密码套件失败时还要注意 TLS 版本差异。TLS 1.2 套件名往往同时体现密钥交换、认证和对称加密,例如 ECDHE-RSA-AES128-GCM-SHA256;TLS 1.3 的套件名不再编码证书签名算法和密钥交换组,因此 TLS 1.3 即使有共同 TLS_AES_128_GCM_SHA256,仍可能因为签名算法或 group 没有交集而失败。
服务端日志中的 no shared cipher、no suitable signature algorithm、no suitable key share、unsupported protocol 等文字只能视为实现相关线索。排障时应把它们与同一时刻、同一客户端探针对应起来,而不是只凭一条 alert 猜根因。
检查证书算法与客户端能力
签名算法问题经常发生在旧客户端、硬件设备或特殊加密策略中。先查看线上证书的公钥类型和签名算法,再与失败客户端实际支持的算法比较。
openssl s_client \
  -connect <HOST>:443 \
  -servername <HOST> \
  -showcerts </dev/null 2>/dev/null \
  | openssl x509 -noout -text \
  | grep -E 'Public Key Algorithm|Signature Algorithm'
预期输出形态:
Signature Algorithm: <CERT_SIGNATURE_ALGORITHM>
Public Key Algorithm: <PUBLIC_KEY_ALGORITHM>
Signature Algorithm: <CERT_SIGNATURE_ALGORITHM>
如果现代客户端成功、某类旧客户端失败,而 -sigalgs 或证书算法探针能稳定复现,就应优先升级客户端或提供与其能力兼容的证书链与服务端策略。不要仅为了兼容少量旧设备,把全站降级到弱算法。
用复测证明修复有效
修复后重新执行最初的基线命令,并再次执行曾经失败的单变量探针。只有“原故障客户端成功、服务端仍维持预期的最低 TLS 版本和算法策略、日志中不再出现对应协商失败”三项同时成立,才算完成闭环。这样可以避免把一次偶然握手成功误判为策略已经正确。