
密码学与证书 / 系统课时
分发内部 CA 与信任 Bundle
分发内部 CA 与信任 Bundle
内部 CA 能否稳定工作,关键不只是“把根证书放进 Pod”,而是让 Bundle 有统一来源、可平滑轮换,并让所有消费者在更新后真正重新加载。本课给出一条可落地的发布、过渡和验证链路,避免不同工作负载长期持有不同信任集合。
学习目标
- 设计集群内统一 CA Bundle 的发布与消费边界
- 使用旧新 CA 重叠窗口完成无中断信任迁移
- 验证 Bundle 已更新,并确认消费者完成重载
把 Bundle 当成版本化配置发布
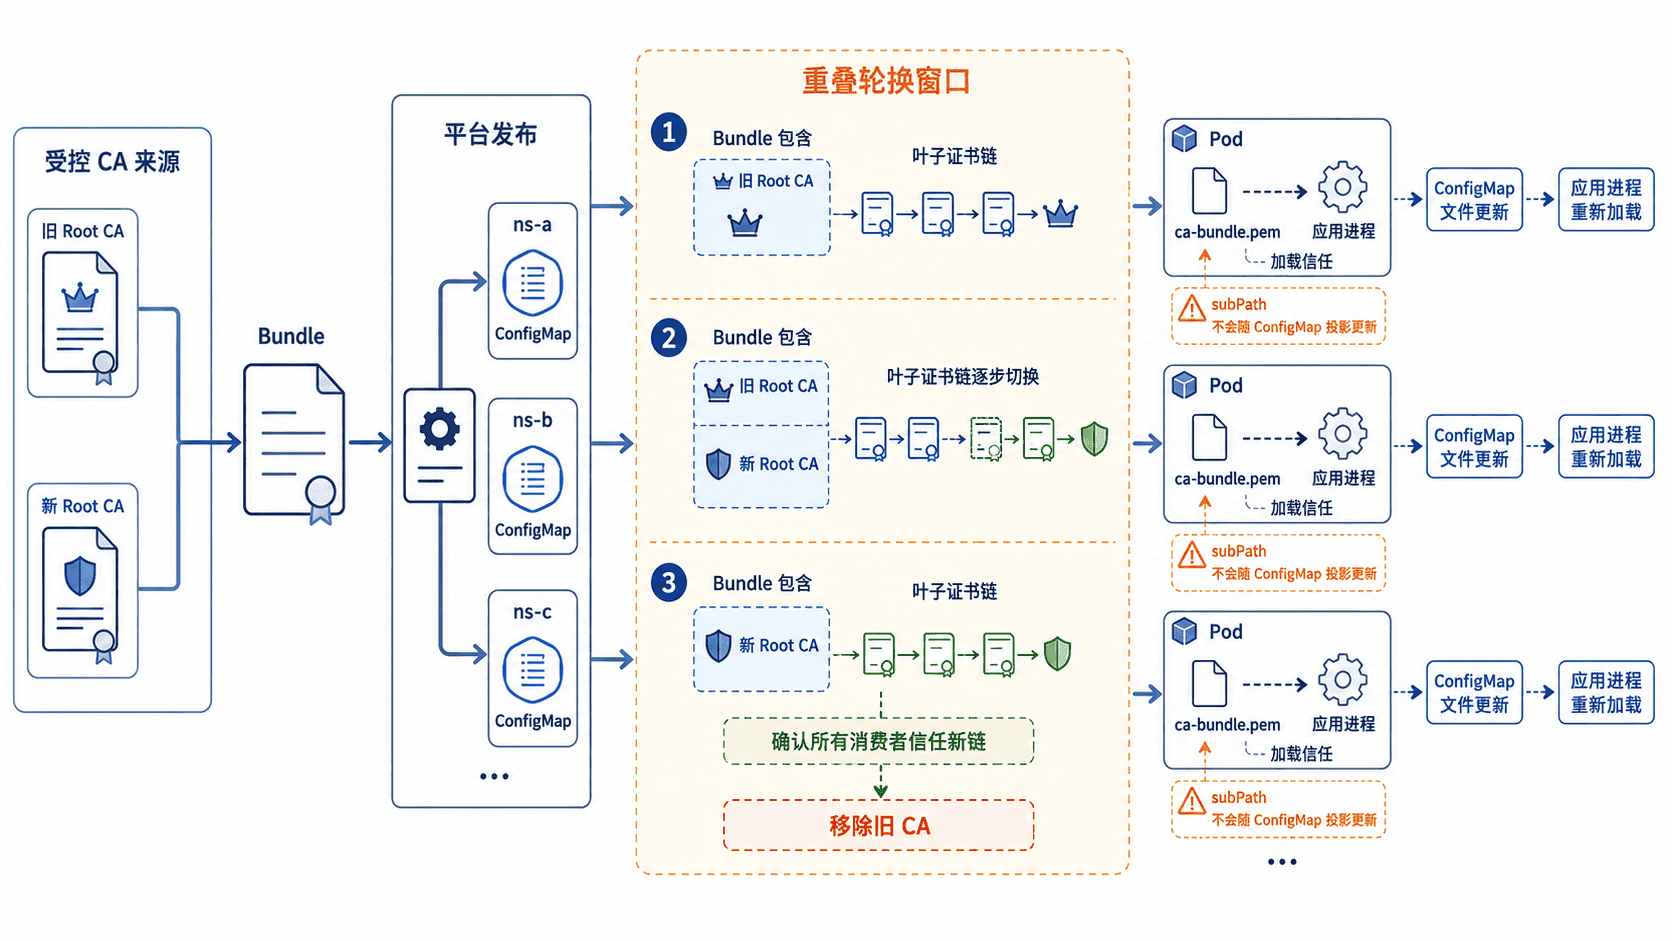
CA 公钥证书本身通常不需要保密,适合通过 ConfigMap 分发;真正需要保护的是 CA 私钥。生产环境不要让各团队各自复制根证书,而应由一个受控来源生成完整 Bundle,再由平台层发布到目标命名空间。
一个 Bundle 应明确包含当前允许信任的根 CA,以及验证链所需的中间 CA。消费者只引用统一路径,例如 /etc/company-ca/ca-bundle.pem,避免在镜像、启动脚本和应用配置中分别维护证书副本。
下面是一个最小挂载示例。这里假设 internal-ca-bundle 已由平台流程创建,应用通过环境变量指定信任文件;实际变量名和加载语义取决于运行时。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: example-api
  namespace: <NAMESPACE>
spec:
  replicas: 2
  selector:
    matchLabels:
      app: example-api
  template:
    metadata:
      labels:
        app: example-api
    spec:
      containers:
        - name: app
          image: example/api:<TAG>
          env:
            - name: SSL_CERT_FILE
              value: /etc/company-ca/ca-bundle.pem
          volumeMounts:
            - name: company-ca
              mountPath: /etc/company-ca
              readOnly: true
      volumes:
        - name: company-ca
          configMap:
            name: internal-ca-bundle
该配置生效后,Kubernetes 会把 ConfigMap 内容投影到目录。是否会被应用立即采用取决于进程的证书加载方式;很多运行时只在启动时读取信任库,因此不能把“文件已更新”等同于“进程已重载”。
用重叠窗口避免切换瞬间失信
轮换内部根 CA 时,不要直接用新根替换旧根。更稳妥的顺序是:先发布“旧根 + 新根”的 Bundle;再让签发系统开始颁发由新根链路信任的叶子证书;随后推动服务重载;最后确认旧链已无消费者后再移除旧根。
这个顺序把“信任新 CA”和“使用新证书”解耦。只要旧新根在过渡期同时存在,客户端和服务端可以按不同速度迁移,而不会因为某一侧先切换就立刻出现 unknown authority、certificate signed by unknown authority 或 TLS 握手失败。
发布更新并触发消费者重载
下面命令把本地生成的 ca-bundle.pem 发布到命名空间,并显式重启一个依赖启动时加载信任库的 Deployment。请将占位符替换为实际值。
kubectl create configmap internal-ca-bundle \
  --from-file=ca-bundle.pem=<PATH>/ca-bundle.pem \
  -n <NAMESPACE> \
  --dry-run=client -o yaml | kubectl apply -f -

kubectl rollout restart deployment/<DEPLOYMENT> -n <NAMESPACE>

kubectl get configmap internal-ca-bundle -n <NAMESPACE> \
  -o jsonpath='{.metadata.resourceVersion}'; echo
预期输出
configmap/internal-ca-bundle <ACTION>
deployment.apps/<DEPLOYMENT> restarted
<RESOURCE_VERSION>
<ACTION> 可能是 created、configured 或 unchanged,<RESOURCE_VERSION> 会随实际对象版本变化。对于支持热重载的代理或应用,可以把重启替换为显式 reload;对于不支持热重载的进程,应通过滚动发布保证连接平滑迁移。
验证信任而不是只验证文件存在
发布完成后应从真实消费者环境做 TLS 验证。仅检查 ConfigMap 内容或文件校验和,只能证明数据到达了节点或 Pod,不能证明应用实际使用了这份信任库。
下面示例直接用更新后的 Bundle 验证目标服务证书链:
openssl s_client \
  -connect <HOST>:<PORT> \
  -servername <HOST> \
  -CAfile /etc/company-ca/ca-bundle.pem \
  -verify_return_error </dev/null 2>/dev/null \
  | grep 'Verify return code'
预期输出
Verify return code: 0 (ok)如果仍失败,按“Bundle 内容 → Pod 挂载 → 进程加载 → 目标证书链”顺序定位。还要特别检查是否使用了 subPath 挂载;这种挂载不会随 ConfigMap 投影自动更新,通常需要重新创建 Pod。
为信任漂移设置可观测边界
长期稳定运行还需要让 Bundle 可追踪。至少记录发布版本或内容哈希、目标命名空间、消费者、最近一次重载时间和当前包含的 CA 标识,并对“Bundle 已更新但工作负载未滚动”建立告警。
真正可靠的内部信任分发不是一次性复制 PEM 文件,而是把 发布、重叠轮换、消费者重载和握手验证 做成同一条受控链路。这样才能在 CA 更换时保持连续信任,并及时发现局部工作负载落后的信任漂移。