
密码学与证书 / 系统课时
监控证书到期与链变化
监控证书到期与链变化
只盯 notAfter 很容易漏掉真正的 TLS 故障:证书可能已经续签却没部署、链被意外替换、SAN 不再覆盖域名,或算法已经不符合组织策略。本篇建立一套从线上握手采集、基线比较到续期闭环的监控方法。
学习目标
- 从真实 TLS 端点采集到期时间、SAN、叶证书与链指纹、算法和验证结果
- 为到期、链异常、算法退役、域名覆盖和续期失败分别设计告警条件
- 区分正常轮换、计划中的中间 CA 切换与必须立即处理的验证故障
从线上端点建立监控基线
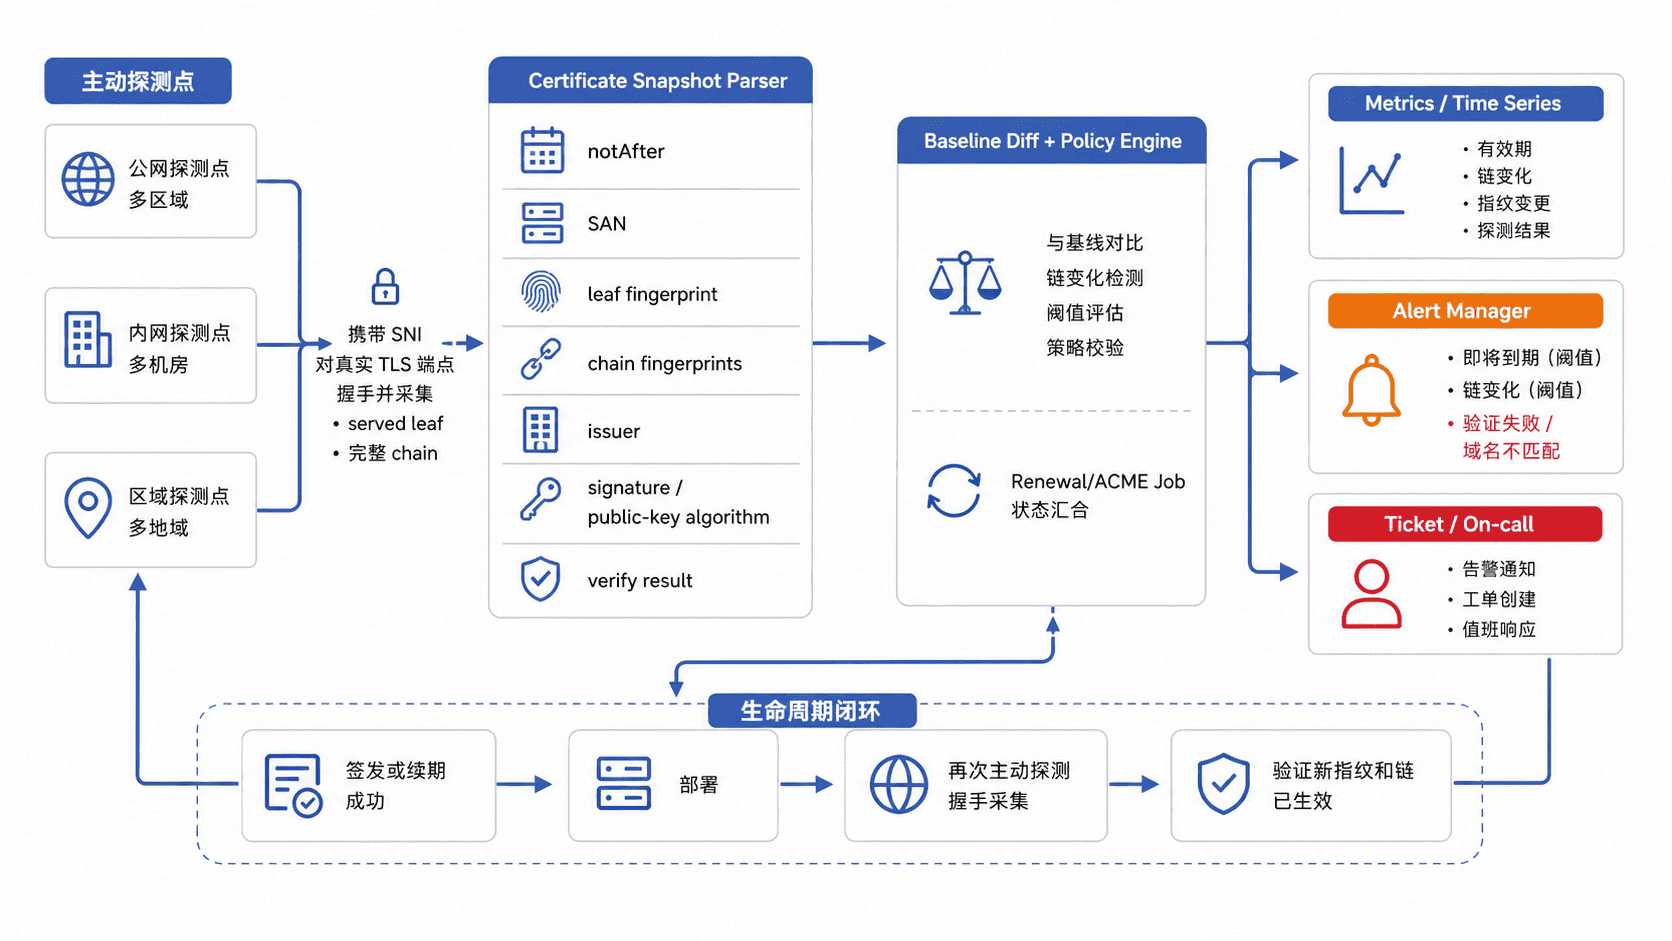
监控对象应是客户端实际看到的证书,而不只是证书平台里的签发记录。一次签发成功并不代表 CDN、Ingress、负载均衡器或应用节点已经加载新证书;因此主动探针必须携带正确 SNI,从真实网络路径完成 TLS 握手。
每次探测至少保存一份可比较快照:叶证书 notAfter、序列号和 SHA-256 指纹,SAN 集合,服务端实际发送的链及每张证书的指纹与 Issuer,叶证书的签名算法和公钥算法,以及整条链和主机名验证是否成功。多区域或多边缘节点场景应从多个探测点采样,避免只看到其中一个节点。
采集一份可比较的证书快照
下面的主示例使用 OpenSSL 验证主机名与信任链,并把服务器实际发送的证书序列拆开后逐张打印关键字段。将 <HOST> 替换为目标 FQDN;若服务不是 443 端口,再调整 PORT。
HOST='<HOST>'  # 运行前替换为实际 FQDN
PORT=443
WORKDIR="$(mktemp -d)"
trap 'rm -rf "$WORKDIR"' EXIT

# 第一遍验证本机信任库下的证书链与主机名。
openssl s_client -connect "${HOST}:${PORT}" -servername "${HOST}" \
  -verify_hostname "${HOST}" -verify_return_error </dev/null 2>&1 |
  grep -E 'Verification:|Verify return code:'

# 第二遍捕获服务端实际发送的证书链,便于做指纹基线。
openssl s_client -connect "${HOST}:${PORT}" -servername "${HOST}" \
  -showcerts </dev/null 2>/dev/null |
awk -v dir="$WORKDIR" '
/-----BEGIN CERTIFICATE-----/ {n++; in_cert=1}
in_cert {print > (dir "/cert-" n ".pem")}
/-----END CERTIFICATE-----/ {close(dir "/cert-" n ".pem"); in_cert=0}
'

for cert in "$WORKDIR"/cert-*.pem; do
  openssl x509 -in "$cert" -noout \
    -subject -issuer -serial -enddate -fingerprint -sha256
done

# cert-1.pem 通常是叶证书;先核对 subject,再采集 SAN 与算法。
openssl x509 -in "$WORKDIR/cert-1.pem" -noout -ext subjectAltName
openssl x509 -in "$WORKDIR/cert-1.pem" -noout -text |
  grep -E 'Signature Algorithm|Public Key Algorithm|Public-Key:' | head -n 4
验证正常时,预期输出的关键字段类似:
Verification: OK
Verify return code: 0 (ok)
subject=<SUBJECT_1>
issuer=<ISSUER_1>
serial=<ID>
notAfter=<TIME>
sha256 Fingerprint=<FINGERPRINT_1>
subject=<SUBJECT_2>
issuer=<ISSUER_2>
serial=<ID>
notAfter=<TIME>
sha256 Fingerprint=<FINGERPRINT_2>
X509v3 Subject Alternative Name:
    DNS:<HOST>, DNS:<ALT_HOST>
Signature Algorithm: <ALGORITHM>
Public Key Algorithm: <ALGORITHM>
Public-Key: (<BITS> bit)<TIME>、<ID>、指纹、链长度和字段缩进会随证书、服务端配置与 OpenSSL 版本变化。生产探针应把这些值解析成结构化字段,而不是依赖整段文本完全相同。
把五类信号变成告警
到期告警应围绕续期和部署所需的最大时间设置,而不是只在最后一天报警。可以先用“剩余 30 天预警、14 天严重”作为示例基线,再根据证书有效期、自动续期提前量和变更窗口调整;短周期证书尤其要同时关注续期任务是否持续成功。
链变化要分成“变化事件”和“验证失败”。叶证书指纹在正常续期后必然变化,中间 CA 也可能计划轮换,所以单纯指纹改变适合触发审计或低级别告警;若 Verify return code 非 0、链缺少必要中间证书,或新链不被目标信任库接受,则应直接提升为故障告警。
SAN 覆盖必须按预期域名清单检查:任一业务 FQDN 不在 SAN 中,即使证书尚未过期也应视为严重问题。算法监控则应与组织的密码策略绑定,持续检查签名算法、公钥算法与密钥长度,在退役日期到来前完成预警,而不是把某一种算法永久写死成“安全”。
续期监控需要覆盖两个阶段:签发成功和线上已生效。ACME 或内部 CA 任务失败应告警;即使任务成功,如果超过部署 SLA 后线上叶证书指纹仍未变化,也应判为部署或热加载失败。
识别正常变化与真正故障
证书轮换期间最常见的误报来自“任何变化都报警”。更稳妥的做法是把证书快照与变更窗口关联:已批准的新叶证书指纹、中间 CA 切换或 CDN 分批发布可以暂时进入允许集合,但链验证、SAN 覆盖和到期时间仍必须通过硬性检查。
如果监控只读取证书仓库或 Kubernetes Secret,也无法发现负载均衡器仍缓存旧证书。最终验收必须回到真实握手:从与用户相近的网络路径重新探测,并确认新证书的指纹、SAN、链和算法都符合策略。
让续期形成闭环
一套可运营的证书监控应形成“续期任务成功 → 部署成功 → 线上探针看到新证书 → 新快照通过策略”的闭环。任何一步缺失,都可能出现“平台显示绿色,但用户仍握手失败”的假健康状态。
告警处理也要带着可验证的恢复条件:到期告警以剩余有效期重新超过阈值为恢复,链故障以验证结果恢复为 0,SAN 故障以预期域名重新被覆盖为恢复,续期失败则必须同时看到任务恢复和线上证书真正更新。这样监控才能覆盖完整生命周期,而不是只做一个到期倒计时。