
密码学与证书 / 系统课时
创建并检查 CSR
创建并检查 CSR
本节从一把临时 ECDSA 私钥开始,创建同时包含 Subject 与 SAN 的 PKCS#10 证书签名请求,并用 OpenSSL 检查请求中的公钥、扩展和自签名,确保提交给 CA 前没有把域名或密钥配错。
学习目标
- 创建包含 Subject 和多个 SAN 的 CSR。
- 检查 CSR 的 Subject、公钥、请求扩展和签名有效性。
- 理解 CSR 自签名能证明什么,以及 CA 仍需要验证什么。
CSR 里到底装了什么
CSR 不是证书,也不包含私钥。它主要携带申请者 Subject、待写入证书的公钥、请求扩展以及使用对应私钥生成的签名。签名让 CA 能确认“提交者持有这把公钥对应的私钥”,但它本身不能证明域名或组织身份真实。
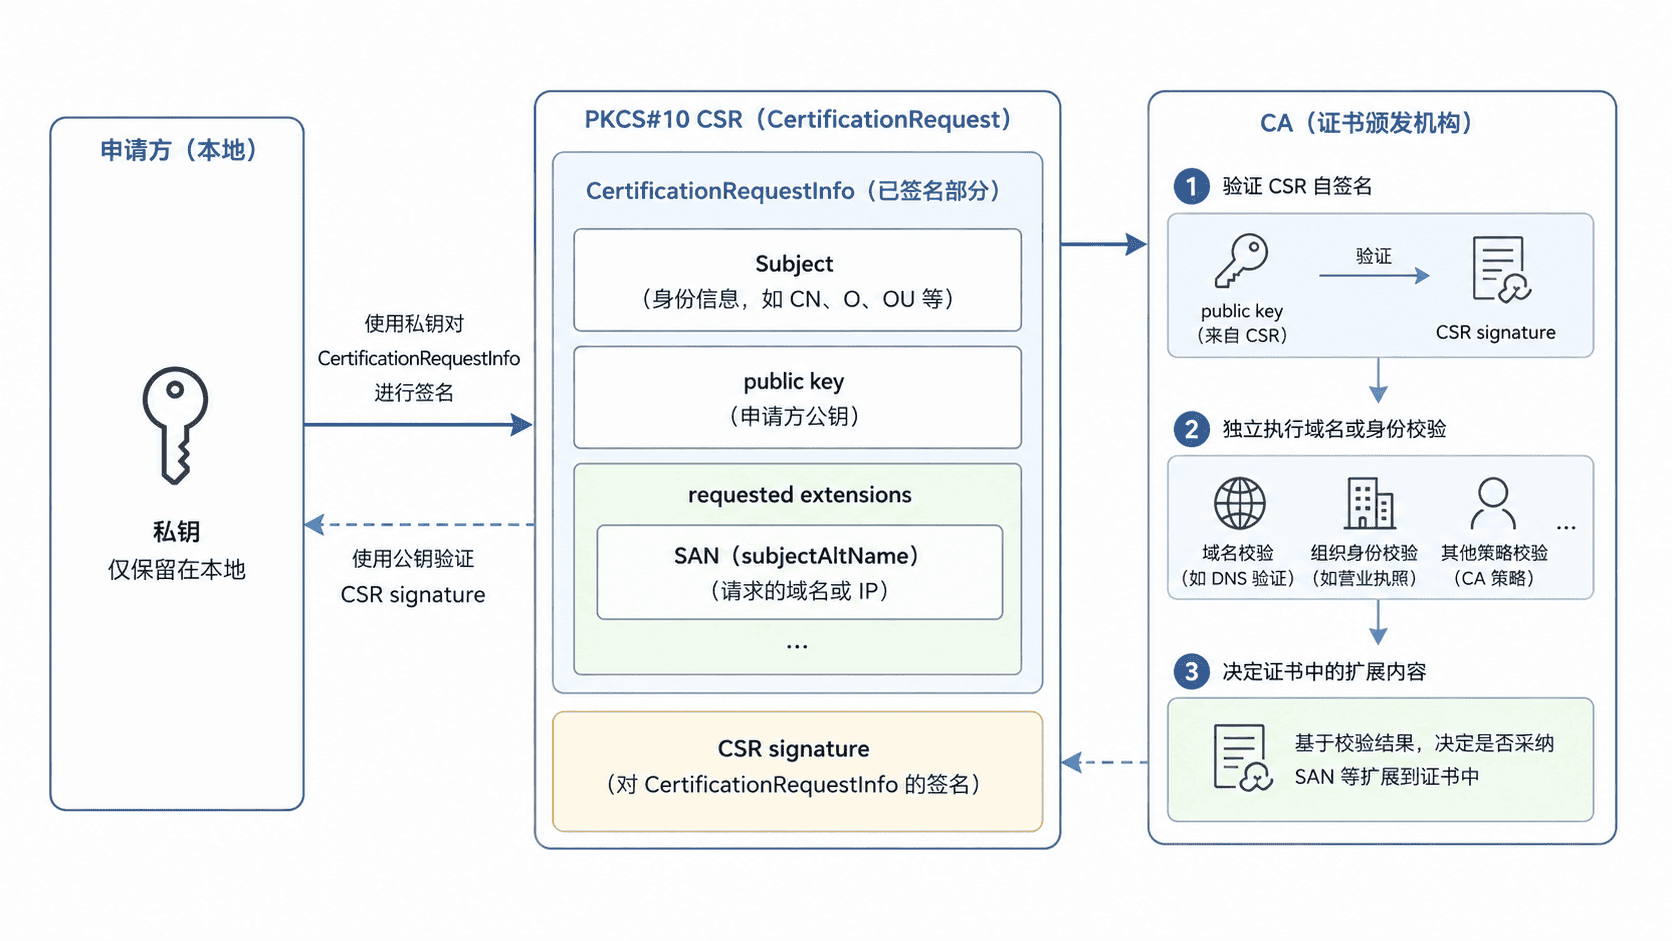
对 TLS 服务器而言,现代客户端通常按 SAN 做主机名匹配,因此只写 CN 不够。实际申请时应把所有需要覆盖的 DNS 名称和 IP 地址明确放入 subjectAltName。
生成带 SAN 的 CSR
下面示例先生成一把 P-256 私钥,再创建 CSR。域名使用保留的 .test 后缀,IP 使用文档地址 192.0.2.10,不会误指向真实生产系统。
umask 077
openssl genpkey -algorithm EC \
  -pkeyopt ec_paramgen_curve:P-256 \
  -out csr-demo.key 2>/dev/null

openssl req -new -sha256 \
  -key csr-demo.key \
  -out api.example.test.csr \
  -subj "/C=US/ST=California/L=San Francisco/O=Example Lab/CN=api.example.test" \
  -addext "subjectAltName=DNS:api.example.test,DNS:api.internal.example.test,IP:192.0.2.10"

test -s api.example.test.csr && echo "CSR created"
预期输出:
CSR created这里的 Subject 是申请者描述,SAN 才承载本例真正需要匹配的服务名称。-sha256 明确指定 CSR 签名摘要,避免依赖环境默认值。
检查 Subject、SAN 与签名
提交 CSR 前至少做三类检查:Subject 是否写对、SAN 是否完整、CSR 自签名是否可验证。下面的命令直接读取请求内容,不会修改文件。
openssl req -in api.example.test.csr -noout -subject -nameopt RFC2253
openssl req -in api.example.test.csr -noout -verify 2>&1
openssl req -in api.example.test.csr -noout -text \
  | grep -A1 "Subject Alternative Name"
预期输出形式:
subject=CN=api.example.test,O=Example Lab,L=San Francisco,ST=California,C=US
Certificate request self-signature verify OK
                X509v3 Subject Alternative Name:
                    DNS:api.example.test, DNS:api.internal.example.test, IP Address:192.0.2.10
不同 OpenSSL 版本的缩进可能不同,但应能看到三个 SAN 条目,并且签名验证结果为 OK。如果 SAN 缺失,不要指望 CA 根据 CN 自动补齐,应修改请求配置后重新生成 CSR。
确认 CSR 公钥来自这把私钥
仅看文件名不能证明 CSR 与某个私钥配对。更可靠的做法是分别导出私钥对应的公钥和 CSR 内嵌公钥,再对两份 PEM 公钥计算 SHA-256 摘要。
openssl pkey -in csr-demo.key -pubout \
  | openssl dgst -sha256

openssl req -in api.example.test.csr -pubkey -noout \
  | openssl dgst -sha256
预期输出形式:
SHA2-256(stdin)= <VALUE>
SHA2-256(stdin)= <VALUE>
两行 <VALUE> 必须完全相同;实际摘要会因密钥不同而变化。如果不相同,说明 CSR 和私钥不是一对,继续提交只会导致后续服务无法使用该证书完成私钥证明。
提交前同时确认 Subject、SAN、公钥匹配和签名有效,可以把最常见的“证书签出来才发现域名或密钥错了”提前挡在申请阶段。