
密码学与证书 / 系统课时
设计续期窗口与轮换策略
设计续期窗口与轮换策略
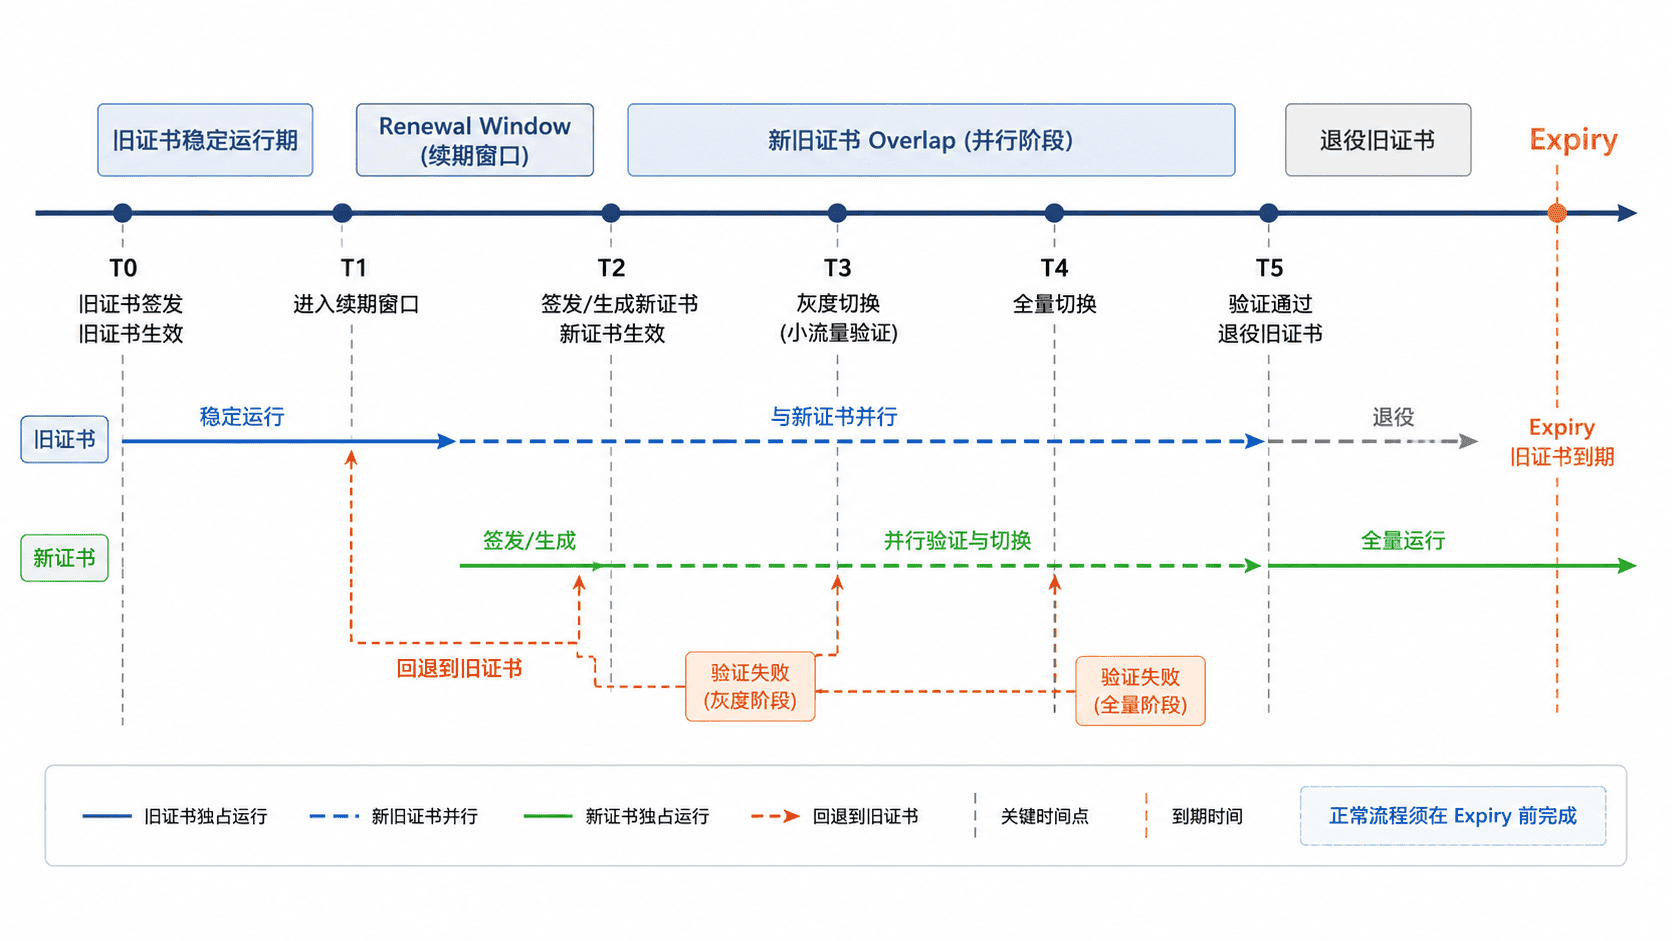
证书续期不是“到期前固定 30 天执行一次”这么简单。可靠策略要把签发耗时、变更窗口、传播时间和回滚余量都算进提前量,并允许新旧证书短暂重叠,避免在临近到期时被一次发布失败逼入紧急变更。
学习目标
- 能根据证书有效期、签发链路和业务风险确定续期窗口
- 能设计新旧证书并行、分批切换与失败回滚策略
- 能用证书到期检查命令验证是否已经进入续期窗口
用风险反推续期提前量
续期提前量应覆盖“从发现需要续期到确认新证书稳定”的完整时间,而不是只覆盖 CA 的签发时间。可以把它理解为:签发与审批耗时、部署排期、全量传播、验证观察和回滚余量中的最大风险组合。
短生命周期证书更适合用“有效期比例 + 最小安全余量”设计窗口。例如 90 天证书可以把约三分之一生命周期作为起始参考,再结合组织实际调整;7 天甚至数小时的证书则必须依赖自动化,不能照搬固定 30 天规则。
用可验证阈值触发续期
生产自动化最好直接检查“证书是否会在 N 秒内过期”,而不是解析日期字符串后自行处理时区。下面创建一个 20 天有效的测试证书,再用 30 天阈值检查它是否已进入续期窗口。
tmp_dir="$(mktemp -d)"

# 创建短生命周期证书,确保它落入 30 天续期阈值内。
openssl req -x509 -newkey rsa:2048 -nodes -keyout "$tmp_dir/key.pem" -out "$tmp_dir/cert.pem" -subj "/CN=renewal-demo.example" -days 20 >/dev/null 2>&1

# 退出码非 0 表示证书会在阈值内过期,应启动续期。
if openssl x509 -checkend $((30 * 24 * 60 * 60)) -noout -in "$tmp_dir/cert.pem"; then
  echo "RENEWAL_NOT_REQUIRED"
else
  echo "ENTER_RENEWAL_WINDOW"
fi
预期输出:
Certificate will expire
ENTER_RENEWAL_WINDOW
openssl x509 -checkend 以退出码表达阈值判断,因此适合接入定时任务、CI 或证书控制器。真实环境中的证书路径、阈值天数和触发动作应由策略配置管理,而不是硬编码在脚本里。
设计并行证书与切换顺序
续期成功后不要立刻删除旧证书。更稳妥的顺序是先让新证书可用,再灰度验证链路、主机名、完整证书链和客户端兼容性,最后才扩大覆盖范围。集群场景中允许部分节点短暂使用旧证书、部分节点使用新证书,可以把一次高风险全量替换拆成可观察的小变更。
“并行证书”不一定意味着同一个 TLS 连接同时发送两张服务器证书。它通常表示新旧证书在发布系统、证书存储或不同实例上短暂共存;如果终止层支持多个证书槽位,也应确认选择规则不会把错误证书发给客户端。
给回滚留出真实空间
回滚条件应在变更前写清:例如握手错误率升高、链不完整、某类客户端不兼容或新私钥不可读取。一旦命中条件,应能重新指向旧证书或回滚上一版配置,而不是现场重新申请证书。
旧证书至少保留到新证书经过观察窗口并确认稳定;但也不要长期保留,以免增加凭据暴露面。最终策略应同时定义续期触发阈值、灰度范围、验收指标、旧证书退役时间和紧急升级路径,这样续期才是可重复的运营流程,而不是临到期的人工操作。