
密码学与证书 / 系统课时
签发第一张测试证书
签发第一张测试证书
本课把一份服务器 CSR 变成可用于实验 TLS 的叶子证书:用实验 CA 完成签名,显式加入有效期、用途与 SAN 扩展,再用 OpenSSL 检查证书内容和信任关系,确认签发结果不是“文件生成了就算成功”。
学习目标
- 使用实验 CA 私钥和 CA 证书对 CSR 完成签名。
- 为服务器证书设置有效期、CA 约束、Key Usage、EKU 与 SAN。
- 用
openssl x509和openssl verify核对证书内容与签发关系。
准备签发输入
签发至少需要 ca.key.pem、ca.cert.pem 和 server.csr.pem。其中 CA 私钥只参与签名,不能分发给服务器;服务器后续建立 TLS 时使用与 CSR 配对的 server.key.pem。如果文件名不同,后续命令按实际路径替换。
先确认 CSR 能被解析且内部签名有效。下面命令只检查 CSR 本身,不代表 CA 已经信任其中的主体信息。
set -euo pipefail

for file in ca.key.pem ca.cert.pem server.csr.pem; do
  test -s "$file" || { echo "missing: $file"; exit 1; }
done

openssl req -in server.csr.pem -noout -verify >/dev/null 2>&1
openssl req -in server.csr.pem -noout -subject
预期输出
subject=<SUBJECT><SUBJECT> 取决于创建 CSR 时填写的主体名称;命令以退出码 0 结束才表示 CSR 校验通过。
定义服务器证书扩展
不要只依赖 CSR 中的 CN。现代 TLS 客户端进行主机名校验时主要读取 Subject Alternative Name,因此应在签发阶段明确写入 SAN,并把叶子证书限制为 CA:FALSE。
[server_cert]
basicConstraints = critical,CA:FALSE
keyUsage = critical,digitalSignature
extendedKeyUsage = serverAuth
subjectAltName = @alt_names

[alt_names]
DNS.1 = test.example.internal
DNS.2 = localhost
IP.1 = 127.0.0.1
将以上内容保存为 server.ext。serverAuth 限定其 TLS 服务端用途,digitalSignature 满足现代 TLS 中常见的签名用途,SAN 同时覆盖实验域名、localhost 和回环地址。
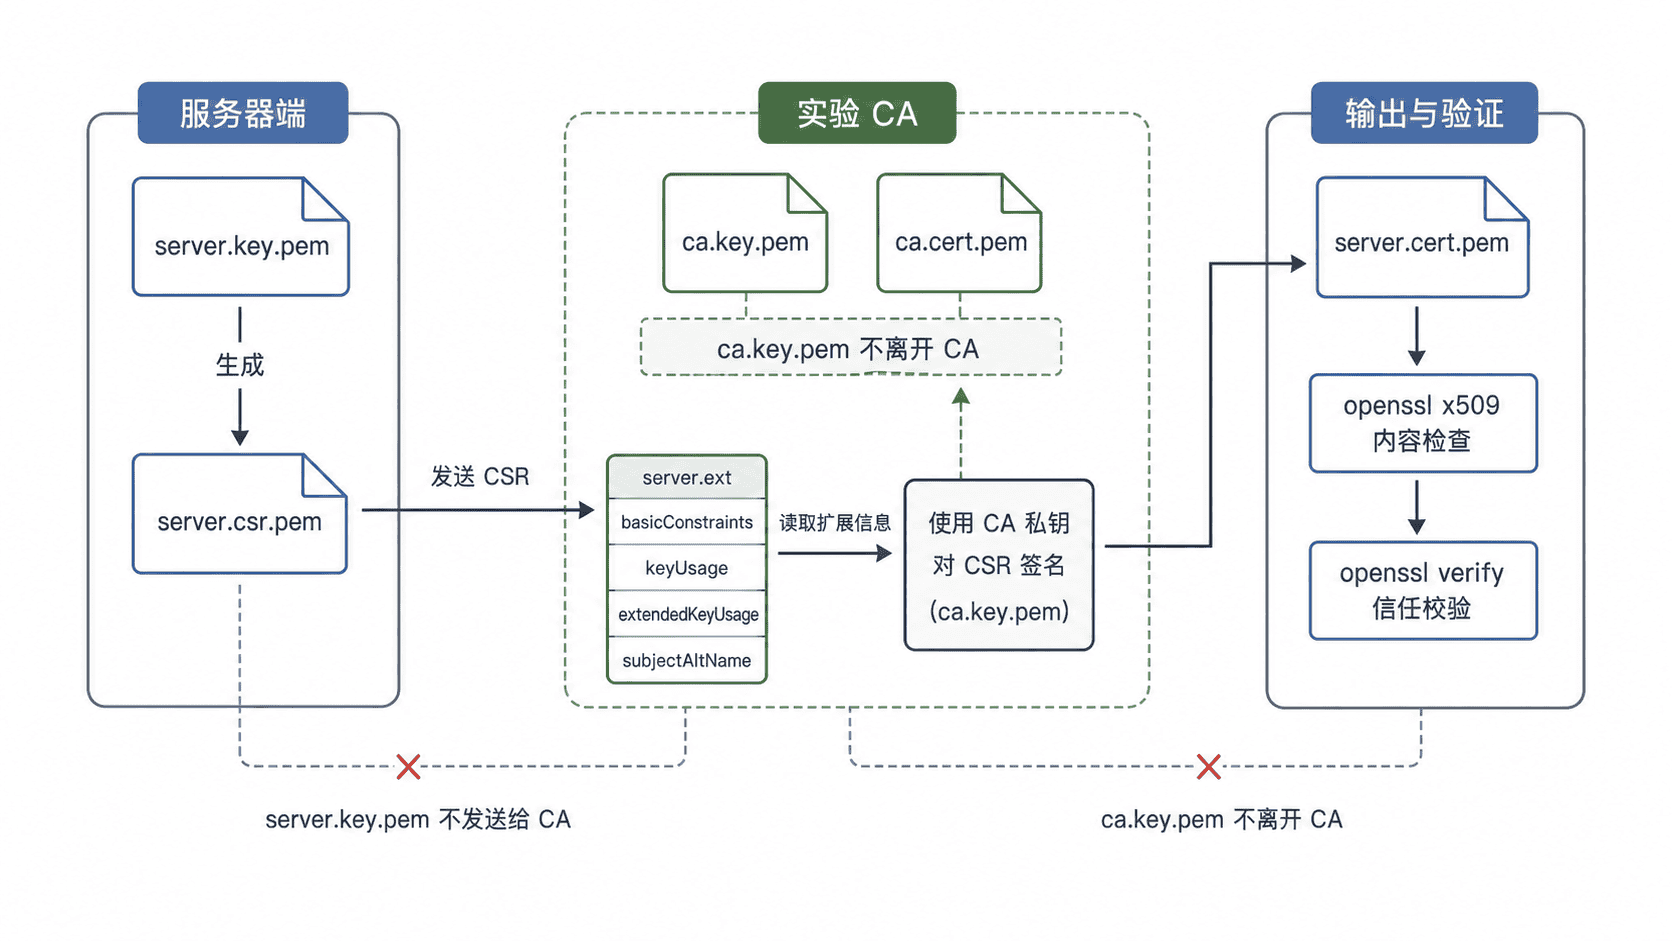
使用实验 CA 签名
下面把证书有效期设为 30 天,并显式指定扩展配置。-CAserial ca.srl -CAcreateserial 让实验环境有稳定的序列号文件;后续再次签发时会继续使用该文件中的序列值。
set -euo pipefail

openssl x509 -req \
  -in server.csr.pem \
  -CA ca.cert.pem \
  -CAkey ca.key.pem \
  -CAserial ca.srl \
  -CAcreateserial \
  -out server.cert.pem \
  -days 30 \
  -sha256 \
  -extfile server.ext \
  -extensions server_cert \
  2>sign.log

openssl verify -CAfile ca.cert.pem server.cert.pem
预期输出
server.cert.pem: OKOK 说明 OpenSSL 能从叶子证书建立到指定实验 CA 的有效信任路径;它并不替代 SAN、用途和有效期的内容检查。
核对有效期与扩展
签发完成后,应直接读取最终证书,而不是只回看 CSR 或扩展文件。这样能确认 CA 实际写入的内容与预期一致。
openssl x509 -in server.cert.pem -noout \
  -subject -issuer -dates \
  -ext basicConstraints,keyUsage,extendedKeyUsage,subjectAltName
预期输出
subject=<SUBJECT>
issuer=<ISSUER>
notBefore=<TIME>
notAfter=<TIME>
X509v3 Basic Constraints: critical
    CA:FALSE
X509v3 Key Usage: critical
    Digital Signature
X509v3 Extended Key Usage:
    TLS Web Server Authentication
X509v3 Subject Alternative Name:
DNS:test.example.internal, DNS:localhost, IP Address:127.0.0.1<SUBJECT>、<ISSUER> 和 <TIME> 会随实验 CA、CSR 与签发时间变化。真正可用的测试服务器证书应同时满足三件事:链能验证、用途允许 serverAuth、客户端访问的名称出现在 SAN 中。