
密码学与证书 / 系统课时
配置会话恢复与性能参数
配置会话恢复与性能参数
TLS 会话恢复的目标不是“跳过安全检查”,而是在已建立过安全上下文的客户端再次连接时,减少证书处理、签名计算和握手数据量。本课把 TLS 1.2 的 Session ID、Session Ticket 与 TLS 1.3 PSK 放到同一条链路中,并给出可验证的服务端配置与测试方法。
学习目标
- 区分 Session ID、Session Ticket 与 TLS 1.3 PSK 的状态保存方式。
- 判断会话恢复对 TLS 1.2、TLS 1.3 握手时延和 CPU 开销的真实影响。
- 配置并用 OpenSSL 验证服务端是否发生会话恢复。
分清三种会话恢复机制
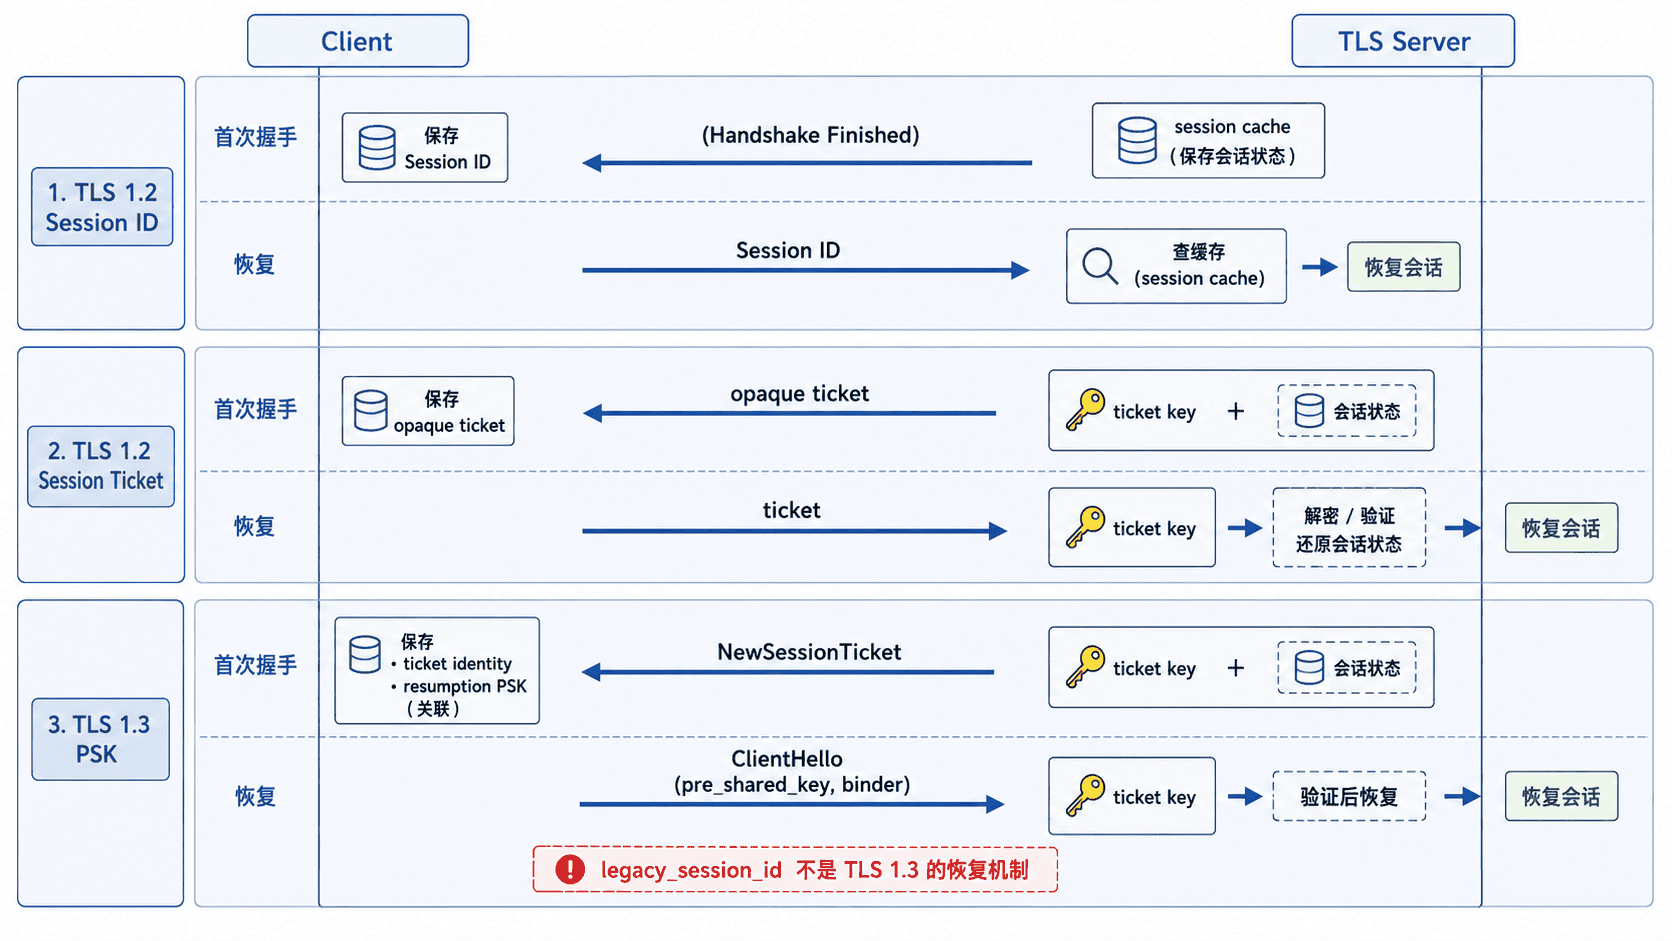
TLS 1.2 的 Session ID 是“服务端有状态”方案。首次握手后,服务端保存会话状态并给客户端一个 Session ID;再次连接时,客户端提交这个 ID,服务端命中缓存后可恢复会话。缓存太小、超时过短或请求被负载均衡到没有状态的节点,都会降低命中率。
Session Ticket 把大部分恢复状态从服务端缓存转移到客户端:服务端把恢复所需状态封装成不透明票据,客户端保存并在后续握手带回。服务端仍必须安全管理用于保护票据的密钥;多节点部署时,如果各节点无法解读彼此签发的票据,跨节点恢复仍会失败。
TLS 1.3 不再使用 TLS 1.2 的 Session ID 语义完成恢复。服务端在握手后发送 NewSessionTicket,客户端把票据作为后续 pre_shared_key 扩展中的身份标识,并使用与该票据关联的恢复 PSK 证明自己持有原会话秘密。TLS 1.3 ClientHello 里的 legacy_session_id 主要用于兼容旧网络设备,不能把它当成 TLS 1.2 Session ID 恢复。
理解恢复对性能的影响
会话恢复的收益要分协议版本看。TLS 1.2 完整握手通常需要更多往返与非对称密码运算,恢复握手既减少报文也减少证书与密钥交换相关计算,因此对高连接率服务尤其明显。
TLS 1.3 的完整握手本身已经是 1-RTT,PSK 恢复通常仍是 1-RTT,所以它主要减少证书链传输、签名验证和服务器计算,而不是再减少一个完整网络往返。只有启用 0-RTT Early Data 时,部分应用数据才能在握手确认前发送,但 0-RTT 存在重放风险,不应仅为“更快”就对有副作用的请求开放。
配置服务端会话参数
下面以 Nginx 为例。ssl_session_cache 主要为可缓存的会话状态提供共享内存,ssl_session_timeout 控制会话参数可恢复的有效时间,ssl_session_tickets 控制票据能力。TLS 1.3 的具体票据与 PSK 行为由 Nginx 所链接的 TLS 库共同实现,因此不要只看配置文件,最终要以握手验证结果为准。
server {
    listen 443 ssl;
    server_name tls.example.com;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_certificate     /etc/nginx/tls/fullchain.pem;
    ssl_certificate_key /etc/nginx/tls/private.key;

    # 共享缓存可避免单 worker 内存缓存造成的低命中率。
    ssl_session_cache shared:TLS:20m;
    ssl_session_timeout 10m;
    ssl_session_tickets on;
}
生效行为是:支持恢复的客户端在有效窗口内再次连接时,服务端可以尝试恢复已有会话,而不是强制执行完整握手。多实例部署还要检查负载均衡、会话缓存或票据密钥是否允许跨实例恢复;否则单机测试成功,经过负载均衡后仍可能频繁回到完整握手。
修改后先做语法检查并重载 Nginx。
sudo nginx -t && sudo nginx -s reload预期输出:
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful实际配置文件路径可能不同;nginx -s reload 成功时通常不会额外输出文本。
验证 TLS 1.3 PSK 恢复
下面的 Bash 示例先建立一次 TLS 1.3 连接并把会话保存到文件,再用该会话发起第二次连接。进程替换中的 sleep 2 给服务端发送握手后 NewSessionTicket 留出时间,避免客户端过早关闭连接。
HOST=example.com
PORT=443
SESSION_FILE=/tmp/tls13-session.pem

openssl s_client \
  -connect "${HOST}:${PORT}" \
  -servername "${HOST}" \
  -tls1_3 \
  -sess_out "${SESSION_FILE}" \
  < <(sleep 2) 2>&1 | grep -E '^(New|Reused), TLSv1.3'

openssl s_client \
  -connect "${HOST}:${PORT}" \
  -servername "${HOST}" \
  -tls1_3 \
  -sess_in "${SESSION_FILE}" \
  < <(sleep 2) 2>&1 | grep -E '^(New|Reused), TLSv1.3'
预期输出:
New, TLSv1.3, Cipher is <CIPHER>
Reused, TLSv1.3, Cipher is <CIPHER>
如果第二次仍显示 New,先检查首个连接是否真正收到了 NewSessionTicket,再检查会话是否过期、服务端是否禁用了恢复、负载均衡是否把请求分配到了无法恢复该票据的节点。压测时应同时观察恢复命中率、握手 CPU、连接建立时延和失败率,而不是只追求更长的 session timeout。