
密码学与证书 / 系统课时
理解证书链与路径验证
理解证书链与路径验证
一张服务器证书能否被客户端信任,不只取决于它自己的签名。客户端必须把叶子证书连接到受信任的根证书,并逐层检查签名、用途、有效期和约束。本篇把“链是什么”“路径怎样构建”“验证失败时看哪里”串成一条可操作的判断路径。
学习目标
- 区分叶子证书、中间 CA 与根 CA 在证书链中的职责
- 理解路径构建与路径验证是两个不同阶段
- 使用 OpenSSL 验证一条本地证书链并定位常见失败
先分清链上的三类证书
叶子证书代表最终服务身份,例如 api.example.com。它通常由中间 CA 签发,并通过 Basic Constraints: CA=FALSE 表明自己不是 CA。TLS 服务端握手时首先发送的通常就是这张证书。
中间证书是可继续签发其他证书的 CA 证书。它由更高层 CA 签名,Basic Constraints 应允许 CA=TRUE,并且 Key Usage 通常包含 keyCertSign。使用中间 CA 可以避免根私钥频繁在线参与签发。
根证书位于信任体系顶端,通常是自签名证书。客户端真正信任的不是“服务器发来的根证书”,而是本地信任库里预先安装的根证书,因此服务端一般无需发送根证书。
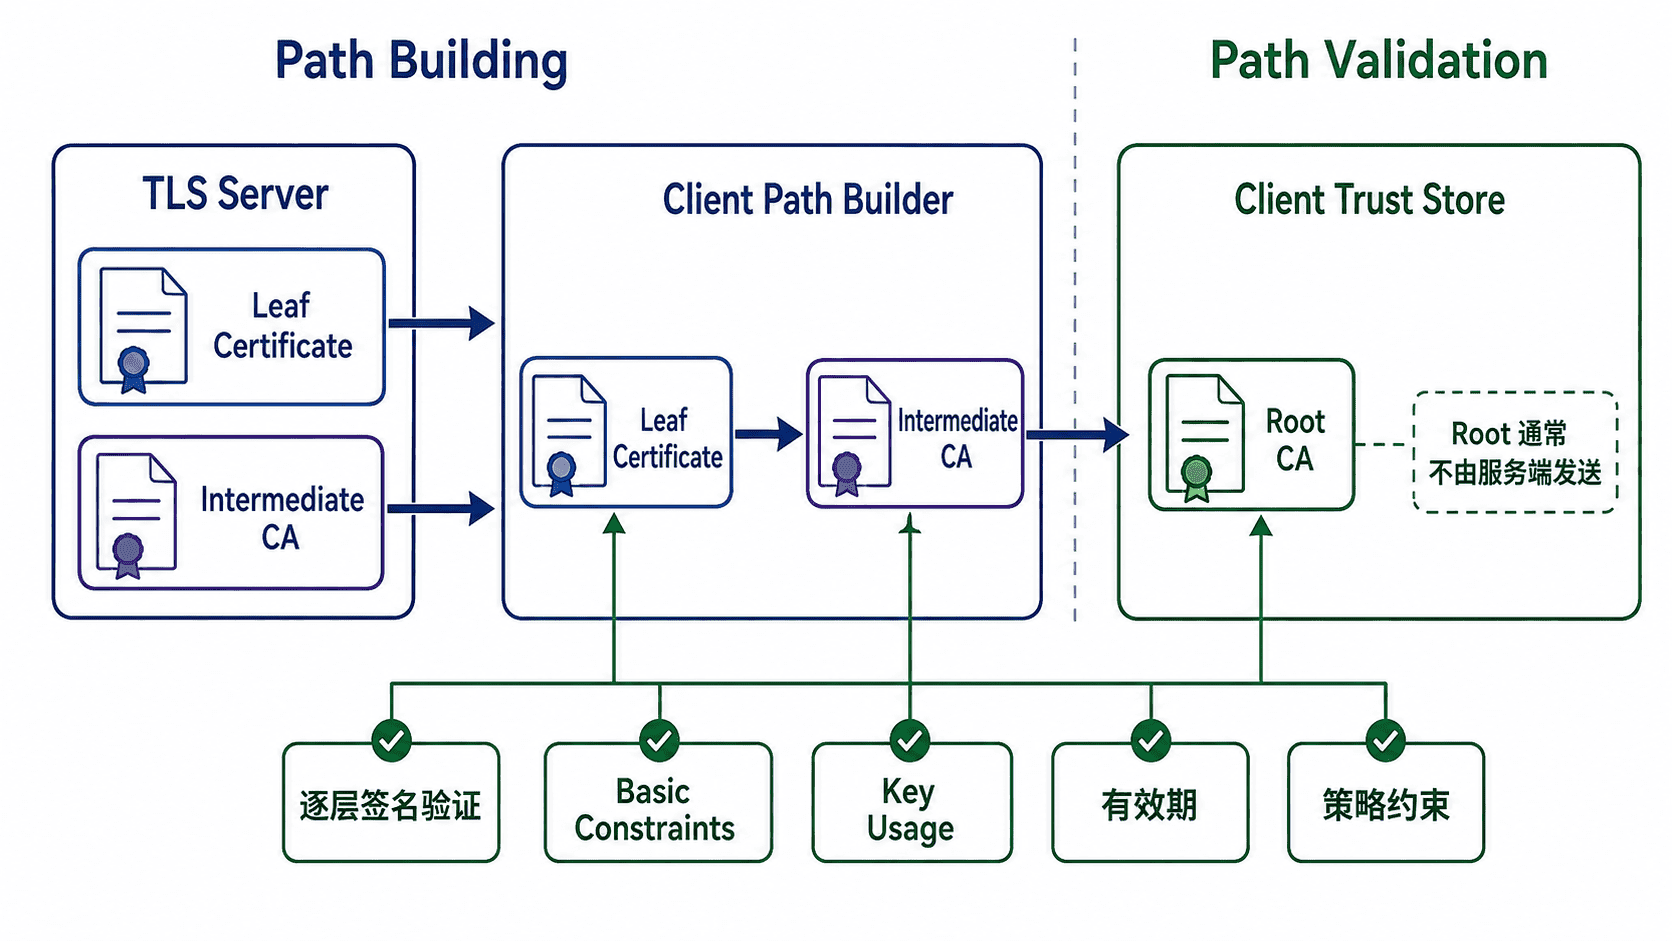
路径构建先回答“能不能连到信任锚”
客户端拿到服务器发送的证书集合后,会从叶子证书开始寻找签发者。它通常利用 Issuer、Subject 和 Authority Key Identifier 等信息,把叶子连接到某个中间 CA,再继续寻找更高层签发者,直到到达本地信任库中的根证书,即信任锚。
这一步叫路径构建。服务端漏发中间证书时,浏览器可能因为缓存或 AIA 下载而“碰巧可用”,但其他客户端可能直接失败。因此部署端应该发送完整的叶子证书加必要中间证书,而不要依赖客户端补链。
同一张叶子证书也可能存在多条候选路径,例如交叉签名场景。客户端可依据本地信任库、算法支持和约束选择可接受的路径,所以“服务器发送顺序”并不等于“最终唯一验证路径”。
路径验证再回答“这条路径是否合格”
路径构建完成后,客户端才对候选路径执行验证。核心检查包括逐层验证签名、确认当前时间落在 Not Before 与 Not After 之间、检查 CA 证书的 Basic Constraints、pathLenConstraint、Key Usage,以及名称约束或证书策略等限制。
TLS 服务器身份还要做额外的端点身份检查:访问 api.example.com 时,客户端会检查叶子证书的 Subject Alternative Name 是否包含匹配的 DNS 名称。这个主机名匹配常与“证书验证”一起发生,但概念上它不等同于 X.509 路径签名验证。
吊销检查则依赖客户端策略与环境,可能使用 CRL、OCSP 或浏览器厂商自己的机制。不能因为签名链完整就推断证书一定未被吊销。
用 OpenSSL 验证一条本地链
假设当前目录已有 leaf.pem、intermediate.pem 和受信任的 root.pem。用 -CAfile 指定信任锚,用 -untrusted 提供构建路径所需但尚未直接信任的中间证书:
openssl verify -CAfile root.pem -untrusted intermediate.pem leaf.pem预期输出:
leaf.pem: OK这里的 OK 表示 OpenSSL 成功构建并验证了从叶子到 root.pem 的路径。如果缺少中间证书,常见错误会包含 unable to get local issuer certificate;如果证书过期,则会出现与有效期相关的校验错误。实际错误文本会随 OpenSSL 版本略有差异。
排查时应按“叶子是否正确 → 中间是否齐全 → 信任根是否在本地 → 约束与有效期是否合格 → 主机名是否匹配”的顺序检查。这样可以把“链没构建出来”和“链构建出来但验证不通过”快速分开。