
密码学与证书 / 系统课时
配置服务端客户端证书校验
配置服务端客户端证书校验
服务端开启 mTLS 后,真正要解决的不是“有没有客户端证书”,而是“这张证书是否来自可信 CA、用途是否正确、是否已吊销,以及没有证书时该不该放行”。本课用 Nginx 与 OpenSSL 串起一套可验证的客户端证书校验基线。
学习目标
- 配置受信 CA、验证深度与客户端证书强制模式。
- 用 EKU 与吊销检查缩小“可信证书”的实际范围。
- 区分可选客户端认证与强制客户端认证的安全边界。
把证书校验拆成连续的关卡
客户端证书进入服务端后,应依次通过链路可信、有效期、链深度、用途与吊销状态检查。全部通过只能证明“这个客户端身份凭据可信”,业务仍应再根据 SAN、SPIFFE ID 或映射后的主体做授权,不能把“证书有效”等同于“允许访问所有接口”。
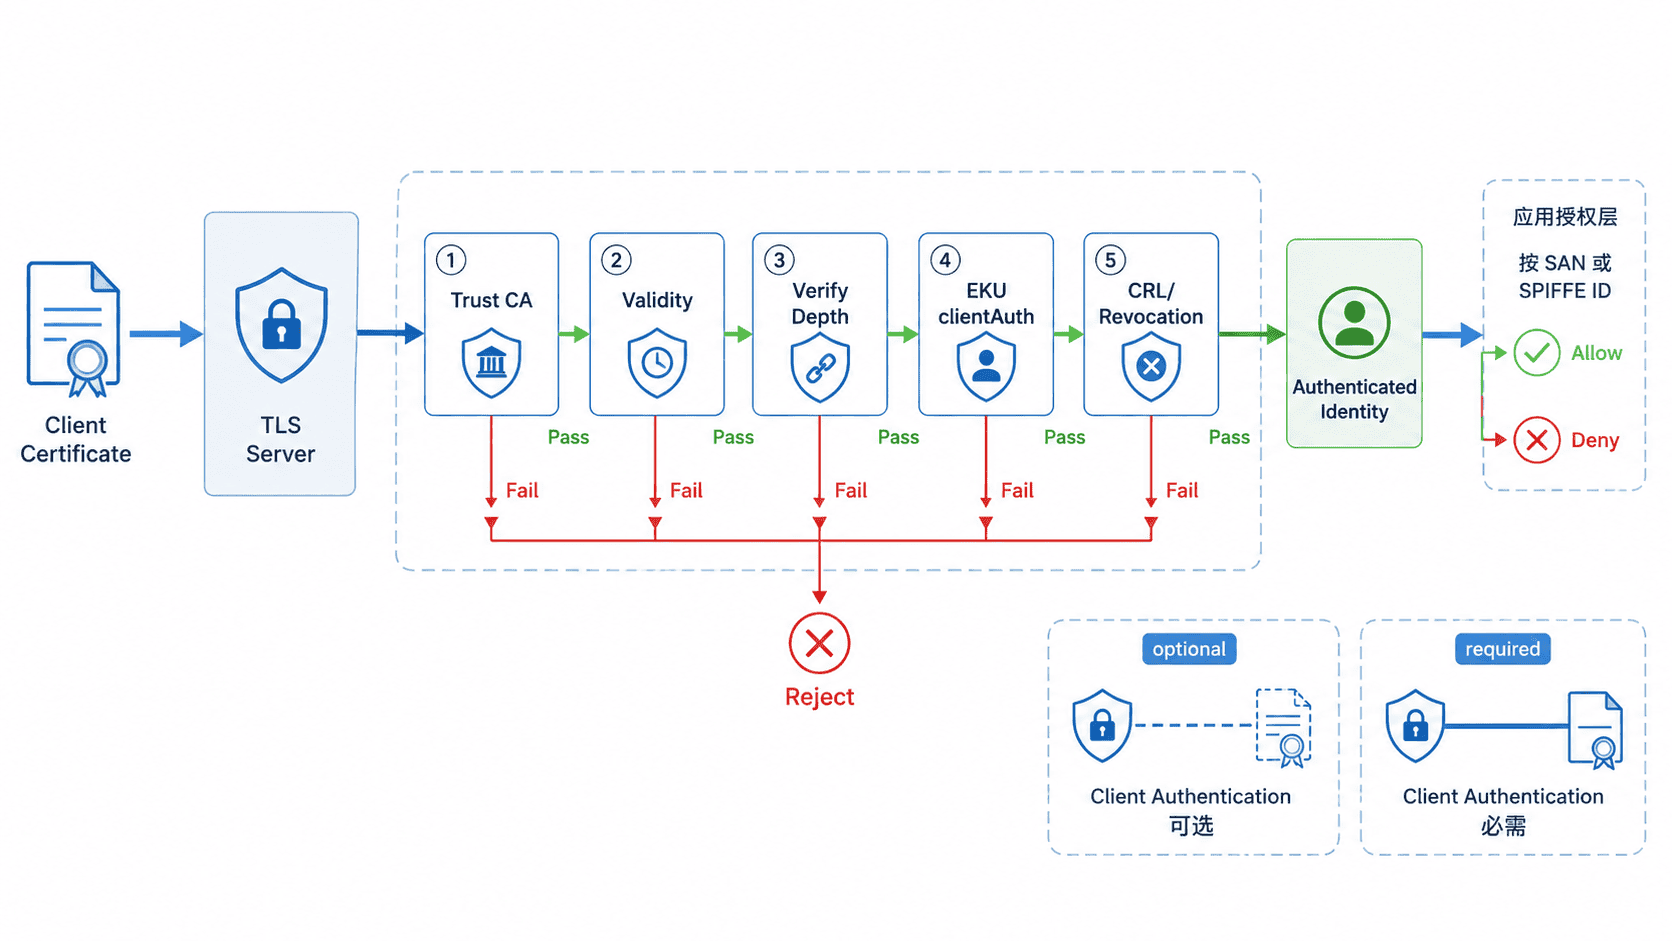
链深度用于限制“服务端愿意接受多长的签发路径”。如果客户端证书由一层或多层中间 CA 签发,应按真实 PKI 层级设置,并通过测试证书验证边界;不要为了“先跑通”把深度无限放大,否则会扩大可接受的信任路径。
在 Nginx 上建立强制校验基线
下面假设服务端证书与客户端 CA 文件已部署完成。ssl_client_certificate 定义客户端信任锚,ssl_verify_client on 要求客户端提供可验证证书,ssl_verify_depth 限制链深度,ssl_crl 则把 CRL 纳入验证。
server {
    listen 443 ssl;
    server_name api.internal.example;

    ssl_certificate     /etc/nginx/tls/server.crt;
    ssl_certificate_key /etc/nginx/tls/server.key;

    ssl_client_certificate /etc/nginx/pki/client-ca-bundle.pem;
    ssl_verify_client on;
    ssl_verify_depth 2;
    ssl_crl /etc/nginx/pki/client-ca.crl;

    location / {
        proxy_set_header X-Client-Verify $ssl_client_verify;
        proxy_set_header X-Client-DN     $ssl_client_s_dn;
        proxy_pass http://backend;
    }
}
这段配置生效后,未提供客户端证书、链不受信或命中 CRL 的请求不会被当作已认证客户端转发。ssl_verify_depth 2 只是示例值,实际应与根 CA、中间 CA 的层级设计和 Nginx/OpenSSL 验证结果一起测试。
执行配置检查:
nginx -t预期输出:
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
如果配置文件、证书或 CRL 路径不同,实际错误信息会反映对应路径,应先修复文件可读性与 PEM 格式,再重载服务。
把 EKU 与吊销检查纳入验收
客户端证书至少应允许 TLS Client Authentication。签发侧最好直接把 EKU 固定为 clientAuth,服务端上线前再用 OpenSSL 验证证书链、用途和 CRL。这样能在证书错误进入生产流量前就失败。
openssl verify -CAfile /etc/nginx/pki/client-ca-bundle.pem -CRLfile /etc/nginx/pki/client-ca.crl -crl_check_all -purpose sslclient /etc/nginx/pki/client.crt预期输出:
/etc/nginx/pki/client.crt: OK如果证书用途不允许客户端认证、链不完整或已吊销,命令会返回非零状态并给出对应验证错误。CRL 只有在持续刷新时才有效;若组织改用 OCSP 或集中身份代理,应保证失败策略、缓存时间与不可达时行为经过明确设计,而不是默认“查不到就放行”。
选择可选还是强制客户端认证
ssl_verify_client on 适合真正的 mTLS 服务入口:没有可信客户端证书就不应进入正常业务链路。ssl_verify_client optional 则适合迁移期或同一入口同时承载匿名与已认证请求,但业务必须检查 $ssl_client_verify,只对 SUCCESS 的请求赋予证书身份权限。
上线前至少准备四组测试:有效客户端证书、无证书、错误 CA 签发证书、已吊销证书。只有这四条路径的实际行为都与设计一致,服务端客户端证书校验才算完成。