
密码学与证书 / 系统课时
设计短生命周期服务证书
设计短生命周期服务证书
短生命周期证书的价值不只是“把有效期改短”,而是把签发、续期、替换和失败恢复变成自动化闭环。设计得当时,单张服务证书泄露后的可利用时间被压缩,同时长期私钥与人工换证也不再成为内部身份体系的主要风险点。
学习目标
- 根据业务恢复能力选择证书有效期与续期提前量。
- 设计自动签发、轮换、热加载和失败重试的完整闭环。
- 用可观测指标验证短生命周期不会演变成集中式故障。
先确定有效期与续期窗口
没有一个适用于所有系统的“最佳有效期”。24 小时可以作为很多内部服务的起点,高敏感工作负载可以缩短到数小时;但前提是签发端、网络和工作负载代理都能在故障时持续重试。证书越短,泄露窗口越小,但续期系统的可用性要求越高。
续期不应等到临近过期才启动。常见做法是在证书生命周期经过约三分之二时开始续期,并保留足够重试窗口。设计时至少满足:续期提前量大于发布耗时、重试窗口、允许时钟偏差与安全余量之和。
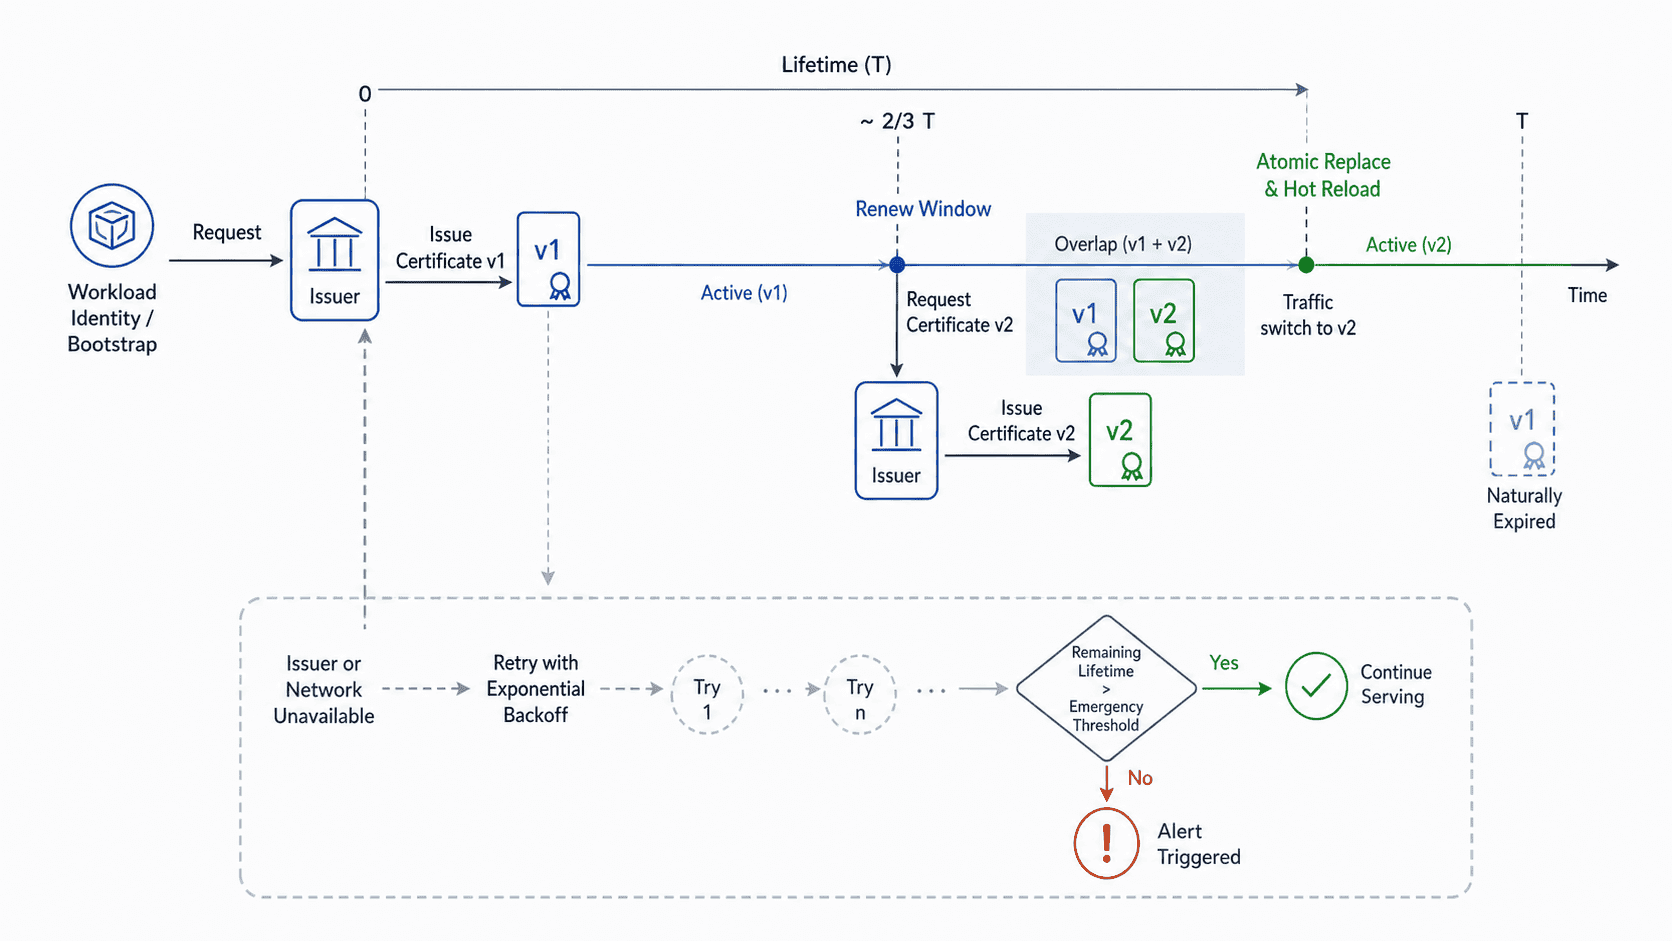
真正重要的是“重叠窗口”:新证书签发后,旧证书不要立刻失效。先验证新证书身份、链与私钥匹配,再原子替换文件或通过 SDS/agent 更新内存,最后让服务 reload。这样即使某个实例晚几分钟刷新,也不会因为同一时刻全量换证造成集群抖动。
把长期秘密从工作负载里移走
短证书如果仍靠长期静态私钥或长期 API Token 换取新证书,风险只是从证书转移到了续期凭据。更稳妥的设计是让工作负载使用平台身份完成短期认证,例如节点身份、Kubernetes ServiceAccount、SPIFFE 工作负载证明或云实例身份,再由受控签发器颁发服务证书。
服务证书私钥应尽量在工作负载本地生成并限制文件权限,避免在 CI、镜像或中央配置仓库里长期保存。可以复用同一把本地私钥进行续期,也可以按策略定期轮换私钥;关键是不要把“自动续期”实现成“长期私钥到处复制”。
让续期成为持续运行的系统能力
下面用 systemd 表达一个与具体 CA 客户端解耦的续期调度。/usr/local/bin/renew-service-cert 是你需要实现的续期程序:检查剩余有效期,向签发器申请新证书,验证后原子替换,并在成功后 reload 服务。
# /etc/systemd/system/service-cert-renew.timer
[Unit]
Description=Check service certificate renewal

[Timer]
OnBootSec=5min
OnUnitActiveSec=15min
RandomizedDelaySec=2min
Persistent=true

[Install]
WantedBy=timers.target# /etc/systemd/system/service-cert-renew.service
[Unit]
Description=Renew service certificate
[Service]
Type=oneshot
ExecStart=/usr/local/bin/renew-service-cert这两个文件属于片段示例,依赖你已经实现可幂等执行的续期程序。RandomizedDelaySec 用于错开大量实例的续期请求,避免所有工作负载在整点同时访问 CA。部署后可用 systemctl enable --now service-cert-renew.timer 启动周期检查。
systemctl enable --now service-cert-renew.timer
systemctl list-timers service-cert-renew.timer
预期输出:
NEXT                        LEFT   LAST PASSED UNIT                     ACTIVATES
<TIME>                      <TIME> <TIME> <TIME> service-cert-renew.timer service-cert-renew.service
实际时间会随主机时钟和随机延迟变化。
用剩余有效期验证续期策略
在每个实例上都应能直接回答两个问题:当前证书是谁签的,以及距离过期还有多久。OpenSSL 的 -checkend 很适合做续期程序的前置判断或健康检查。
CERT=/etc/myservice/tls/tls.crt

openssl x509 -in "$CERT" -noout -subject -issuer -dates
openssl x509 -in "$CERT" -noout -checkend 21600
预期输出:
subject=CN = service.internal.example
issuer=CN = Internal Workload Issuing CA
notBefore=<TIME>
notAfter=<TIME>
Certificate will not expire
21600 表示未来 6 小时。若证书会在这个窗口内过期,第二条命令会返回非零状态并输出 Certificate will expire,续期程序应立即尝试申请新证书,而不是继续等待下一次常规定时任务。
为续期失败预留降级与告警
短生命周期系统最危险的故障不是“某张证书过期”,而是签发器、身份源或网络故障让大量实例同时失去续期能力。至少监控证书剩余生命周期、续期成功率、签发延迟、失败原因和各实例的最后成功续期时间,并在进入紧急阈值前告警。
不要在签发器暂时不可用时自动关闭 TLS 校验、回退到明文或无限延长旧证书。正确的恢复路径是继续使用仍然有效的旧证书、指数退避重试、必要时扩容或恢复签发服务;一旦证书真正过期,就让失败显式发生。这样短生命周期证书才能减少长期凭据暴露,而不是把安全风险变成静默绕过。