
密码学与证书 / 系统课时
设计集中证书服务架构
设计集中证书服务架构
当证书数量进入数百或数千张后,让各团队直接操作 CA、私钥和部署脚本会迅速失控。集中证书服务的目标,是把申请、策略校验、签发、密钥保护、分发和审计拆成受控组件,让调用方只接触稳定 API,而不是直接接触 CA 私钥。
学习目标
- 划分集中证书服务中申请 API、策略引擎、CA、密钥存储、分发和审计组件的职责
- 设计从申请到签发、交付和续期的完整数据流
- 定义 API 与策略边界,避免业务系统获得不必要的 CA 和私钥权限
从职责边界开始拆分组件
集中证书服务不应只是一个包装 openssl 的 HTTP 接口。它至少要把控制面和高敏感签名能力分开:申请 API 负责身份认证与请求接收;策略引擎判断主体能申请哪些名称、用途和有效期;签发后端负责与 CA 交互;密钥存储保护私钥;分发组件把结果交付到目标运行环境;审计系统记录每一次授权和签发行为。
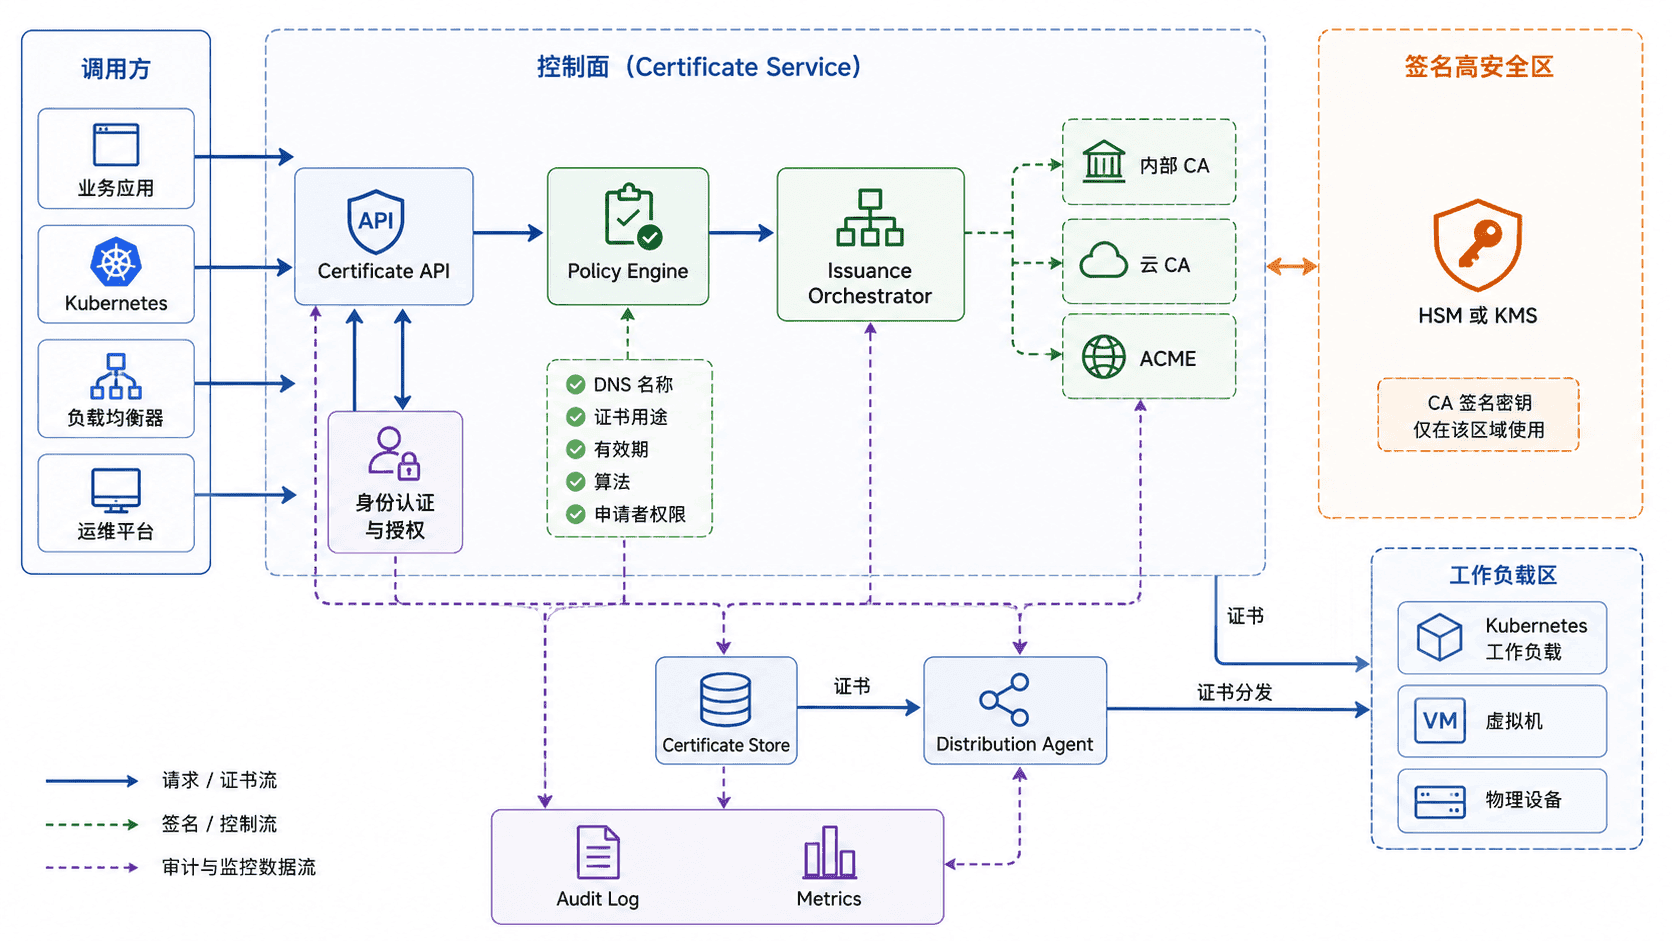
申请 API 只表达需求
调用方应提交“我需要什么证书”,而不是指定“CA 应该怎样签”。例如业务系统可以提交 DNS 名称、用途和期望有效期,但不应直接指定任意扩展、签名参数或 CA 路径。真正的签发参数由服务端策略决定。
下面是一个简化的申请请求:
curl -sS -X POST https://cert-api.example.com/v1/certificates \
  -H 'Authorization: Bearer <TOKEN>' \
  -H 'Content-Type: application/json' \
  -d '{
    "profile": "internal-server",
    "dnsNames": ["orders.internal.example.com"],
    "ttlHours": 720
  }'
预期 HTTP 状态码为 202,响应可以返回异步申请标识:
{
  "requestId": "<ID>",
  "status": "PENDING"
}
requestId 的实际值会不同。采用异步接口可以避免调用方因为 CA、审批或 HSM 延迟而长时间占用 HTTP 连接,也便于后续统一实现审批、重试和审计。
策略引擎决定能不能签
策略引擎是集中治理的核心。它应该根据调用主体、证书 Profile、目标命名空间和组织规则决定请求是否合法。例如支付服务只能申请 payments.internal.example.com 范围内的名称,普通服务证书有效期不得超过 30 天,并且服务器证书只能包含约定的 Extended Key Usage。
策略判断最好发生在进入 CA 之前。这样即使签发后端支持更强的能力,业务调用方也无法绕过治理规则。策略拒绝必须留下结构化原因,既方便调用方修正,也方便安全团队统计违规请求。
典型策略可以表达为:
profile: internal-server
allowedDnsSuffixes:
  - .internal.example.com
maxTtlHours: 720
keyAlgorithm: RSA-3072
extendedKeyUsages:
  - serverAuth
requireRequesterIdentity: true
这是配置片段示例,具体字段取决于证书平台实现。生效后,策略引擎应拒绝超出 DNS 范围、超过 720 小时有效期或缺少申请者身份的请求;可通过提交一条故意违规的测试申请验证规则是否被执行。
CA 与私钥必须位于更小的信任边界
签发后端不应让 API 服务直接持有根 CA 私钥。通常根 CA 长期离线,只由一个或多个在线中间 CA 承担日常签发;在线 CA 的签名密钥则应放在 HSM、KMS 或等价的受保护密钥设施中,使应用只能调用签名操作而无法导出原始密钥。
对于工作负载私钥,还要提前确定生成位置。如果私钥在服务端生成,平台必须安全地完成保存和一次性交付;如果在工作负载端生成,则客户端提交 CSR,平台永远看不到私钥。对高敏感身份,后者通常能显著缩小集中平台的秘密暴露面。
分发与续期必须成为同一条生命周期
证书签发成功并不等于任务结束。平台还需要知道证书部署到了哪里、什么时候需要续期、失败后如何重试,以及旧证书什么时候可以安全移除。分发组件可以采用 Agent、Kubernetes Controller、Secret 同步器或与负载均衡平台集成的适配器,但都应汇报明确的部署状态。
推荐把状态建模为 PENDING、ISSUED、DISTRIBUTING、ACTIVE、RENEWING、REVOKED 或等价状态,并保证状态变化有持久化记录。续期调度应依据证书到期时间提前触发,而不是依赖业务团队手工提交新申请。
签发完成后可以通过查询接口确认状态:
curl -sS https://cert-api.example.com/v1/certificates/<ID> \
  -H 'Authorization: Bearer <TOKEN>'
预期响应示例:
{
  "requestId": "<ID>",
  "status": "ACTIVE",
  "expiresAt": "<TIME>"
}
<TIME> 取决于实际签发时间。平台只有在证书已经成功部署并经过目标端验证后,才应把状态推进到 ACTIVE。
审计是架构的一部分
证书平台至少要记录申请者身份、请求内容摘要、命中的策略版本、审批结果、使用的 CA、证书序列号、有效期、吊销动作和分发结果。高敏感字段应脱敏,私钥和令牌绝不能进入普通日志。
同时应把即将到期证书数量、签发失败率、续期失败率、分发延迟、吊销次数和 CA 错误率暴露为指标。这样证书治理才能从“有一个统一 API”升级为真正可运营的平台能力。
一个可扩展的集中证书服务,关键不是把所有 PKI 操作塞进单体系统,而是通过清晰的信任边界把申请、决策、签名、密钥、分发和审计解耦。调用方获得简单接口,安全团队获得统一策略,CA 私钥则始终停留在最小、最受保护的权限范围内。