
密码学与证书 / 系统课时
排查主机名与 SAN 不匹配
排查主机名与 SAN 不匹配
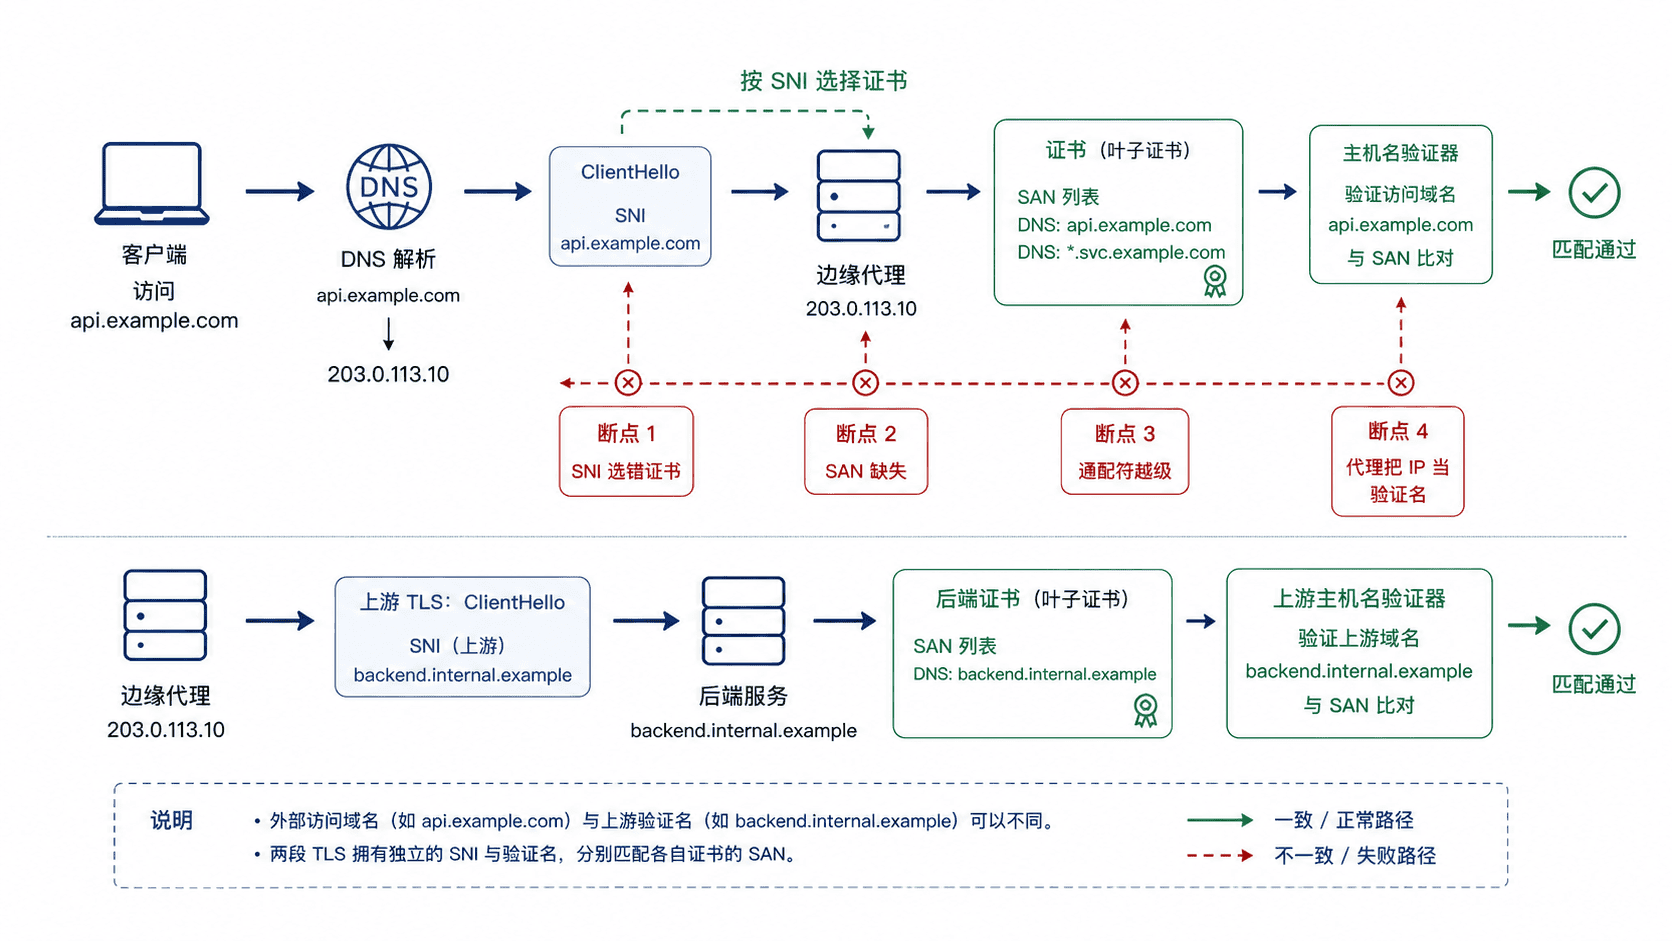
这类故障的关键不是先换证书,而是确认“客户端访问的名字、TLS SNI、服务端实际返回的证书 SAN、反向代理上游验证名”是否指向同一身份。按名称链路逐段核对,可以把证书本身错误与虚拟主机选错、通配符越界和代理转发问题快速分开。
学习目标
- 区分访问主机名、SNI、证书 SAN 与上游验证名各自承担的职责。
- 使用 OpenSSL 复现主机名验证并读取服务端实际返回的 SAN。
- 判断通配符、IP 访问和反向代理场景中的典型不匹配,并完成安全修复。
先把名称链路拆开
浏览器访问 https://api.example.com/ 时,api.example.com 首先是应用层访问主机名;TLS ClientHello 通常把同一个 DNS 名称放进 SNI,用于让同一 IP 上的服务端选择正确虚拟主机与证书。随后客户端再用访问主机名验证服务端证书的 SAN。SNI 负责“选哪张证书”,SAN 验证负责“这张证书能不能证明目标身份”,两者不是一回事。
反向代理还会产生第二段 TLS:客户端到边缘代理可能完全正常,但代理连接上游时使用了另一个 SNI 或验证名,因此故障只表现为 502、上游握手失败,而浏览器看到的边缘证书没有问题。
用同一主机名重放握手
先绕开 DNS 的不确定性,直接连接目标 IP,但显式保留正确的 SNI 和验证主机名。把 <IP> 替换为实际入口地址。
openssl s_client \
  -connect <IP>:443 \
  -servername api.example.com \
  -verify_hostname api.example.com \
  -verify_return_error \
  -brief </dev/null
预期输出(动态值以实际环境为准):
CONNECTION ESTABLISHED
Protocol version: <TLS_VERSION>
Ciphersuite: <CIPHERSUITE>
Peer certificate: <SUBJECT>
Verification: OK
如果这里验证成功,而直接访问另一个域名失败,重点检查客户端实际使用的主机名。若这里提示 hostname mismatch,再确认服务端究竟返回了哪张证书,不要只查看部署目录里的证书文件。
openssl s_client \
  -connect <IP>:443 \
  -servername api.example.com \
  -showcerts </dev/null 2>/dev/null \
  | openssl x509 -noout -subject -ext subjectAltName
预期输出形态如下,SAN 内容应以实际证书为准:
subject=<SUBJECT>
X509v3 Subject Alternative Name:
    DNS:api.example.com, DNS:*.svc.example.com
这一步同时验证了 SNI 路由和线上证书。若 SAN 正确但命令仍拿到另一张证书,通常是负载均衡器、Ingress 或虚拟主机按 SNI 选证书的规则有误。
判断 SAN 与通配符范围
排障时以 SAN 为主,不要只看到 Subject CN 相似就判定证书正确。DNS 名称与 IP 地址也是不同的 SAN 类型:直接以 IP 作为验证目标时,需要证书中存在匹配的 IP SAN,DNS:192.0.2.10 不能替代 IP Address:192.0.2.10。
常见通配符 *.example.com 只覆盖一个左侧标签,例如 api.example.com;它不覆盖根域 example.com,也不覆盖 a.b.example.com。因此“证书里有星号”并不等于任意子域都能匹配。
反向代理需要排查第二段 TLS
如果客户端到入口验证正常,但代理访问 HTTPS 上游失败,应分别记录上游连接地址、上游 SNI 和上游证书验证名。例如 Nginx 连接内部服务时,可以让网络连接目标与 TLS 身份保持分离。
proxy_pass https://10.0.20.15:8443;
proxy_ssl_server_name on;
proxy_ssl_name backend.internal.example;
proxy_ssl_verify on;
proxy_ssl_trusted_certificate /etc/nginx/internal-ca.pem;
这段配置的生效行为是:TCP 仍连接 10.0.20.15:8443,TLS SNI 与证书身份验证使用 backend.internal.example。验证时,应在代理所在主机上用同样的 -connect、-servername 和 -verify_hostname 参数重放第二段握手。
按证据修复并复测
如果服务端返回了默认站点证书,修复虚拟主机或负载均衡器的 SNI 绑定;如果实际访问名不在 SAN 中,按真实域名重新签发证书;如果只是为了临时指向某个 IP 做验证,应保留 URL 主机名,而不是把 URL 改成 IP。
curl --resolve api.example.com:443:<IP> \
  https://api.example.com/ \
  -o /dev/null -sS -w '%{http_code}\n'
预期输出:
<HTTP_STATUS>--resolve 只改变该主机名的连接地址,URL、HTTP Host、SNI 和证书验证目标仍是 api.example.com。最终复测应同时确认客户端链路和反向代理上游链路都能以各自正确的身份完成 TLS 验证,而不是仅确认“某个证书文件已经更新”。