
密码学与证书 / 系统课时
理解 PKI 的角色与信任模型
理解 PKI 的角色与信任模型
PKI 解决的核心问题不是“把通信加密”,而是让依赖方能够判断某个公钥是否确实属于它声称的身份。理解根 CA、中间 CA、注册与签发主体以及信任锚之间的关系后,就能看懂 TLS 证书链为什么可信,以及链条在哪些位置可能失效。
学习目标
- 区分根 CA、中间 CA、注册机构与最终证书主体的职责
- 说明证书链如何从叶子证书逐级连接到本地信任锚
- 判断“签名有效”“证书链完整”和“身份可信”之间的区别
PKI 中的角色如何分工
PKI 可以理解为一套围绕身份、公钥、证书和信任策略建立的管理体系。证书只是其中一个载体,真正建立可信关系的是多个角色共同完成的身份核验、签发、验证与生命周期管理。
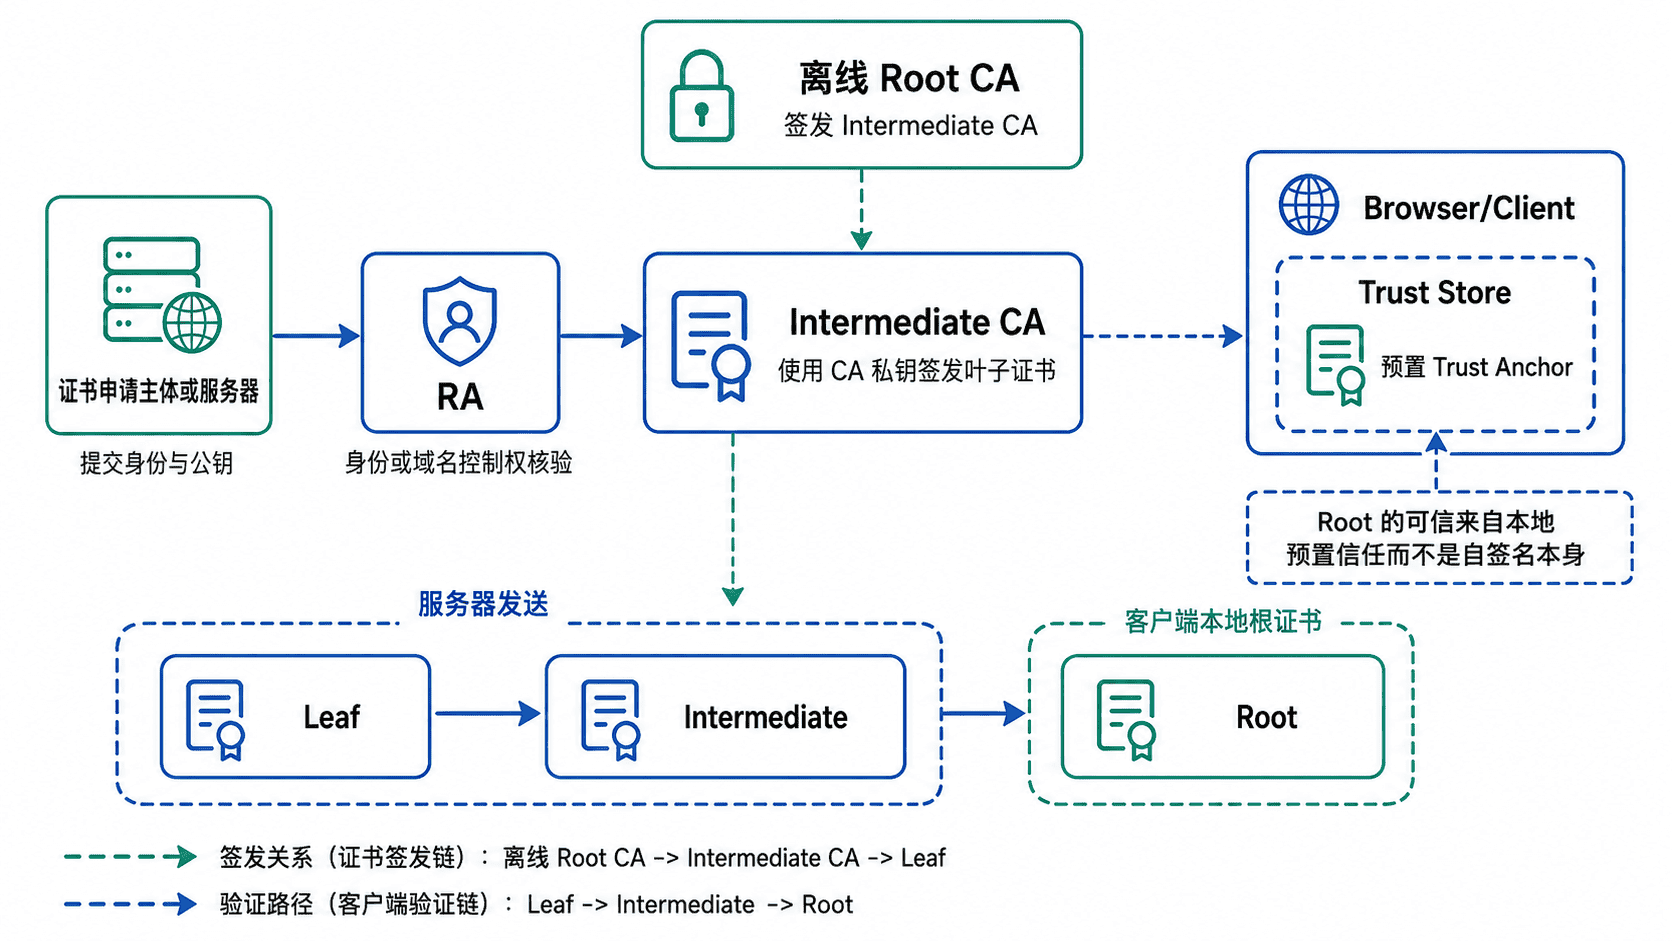
根 CA(Root CA)位于信任体系顶部。它的证书通常是自签名证书,但“自签名”并不会自动产生信任。客户端之所以接受某个根 CA,是因为该证书已经通过操作系统、浏览器、企业策略或应用配置预先加入信任存储,成为信任锚(Trust Anchor)。
**中间 CA(Intermediate CA)**由根 CA 或更上级的中间 CA 签发。生产环境通常让根 CA 尽量离线,只使用中间 CA 承担日常签发,从而缩小根私钥暴露后的影响面。需要隔离业务、地区或环境时,还可以建立多级中间 CA。
**注册机构(RA,Registration Authority)**负责确认申请者是否有资格获得某个身份对应的证书,例如验证域名控制权、员工身份或设备登记信息。RA 可以与 CA 集成在同一个系统中,但概念上它负责“核验申请”,而 CA 负责“使用私钥签发证书”。
**最终实体(End Entity)**是实际持有和使用证书的一方,例如 HTTPS 服务器、客户端、服务账号、设备或用户。它们的证书也常被称为叶子证书,通常不再用于签发其他证书。
信任不是从根证书自动向下传播
假设服务器持有叶子证书 www.example.com,该证书由 Intermediate CA 签发,而 Intermediate CA 又由 Root CA 签发。TLS 客户端收到服务器发来的证书链后,会尝试构造一条通往自己信任锚的认证路径。
路径可以抽象为:
www.example.com → Intermediate CA → Root CA
客户端会验证叶子证书上的签名是否能由中间 CA 的公钥验证,再验证中间 CA 是否由更上级 CA 正确签发。但即使所有数学签名都正确,如果最后连接到的根 CA 不在客户端信任存储中,这条链仍然是不可信的。
一次身份可信判断包含什么
证书链验证并不是只检查“签名能不能验过”。在 HTTPS 等实际场景中,依赖方通常还需要同时检查多类约束。
首先是路径有效性:证书能否沿着签发关系构造到受信任的根,各级签名是否正确,中间 CA 是否具备签发资格。其次是时间有效性:当前时间是否处于证书的有效期内。
随后还要检查用途约束,例如证书是否允许作为 TLS 服务器证书使用。对于 HTTPS,还必须验证访问的主机名是否匹配证书的 Subject Alternative Name。实际系统还可能结合吊销状态、名称约束和组织自己的安全策略继续判断。
因此,以下三个结论不能混为一谈:
- 签名有效:只能说明证书内容自签发后未被篡改,并且签名者拥有对应私钥。
- 链条可构造:说明证书能够连接到某个上级证书路径。
- 身份可信:还要求路径终点是本地认可的信任锚,并满足名称、时间、用途等验证策略。
为什么通常使用中间 CA
如果根 CA 直接长期在线为所有服务器签发证书,一旦根私钥泄露,整个信任域都必须进行高成本迁移。把日常签发职责交给中间 CA,可以让根私钥保持离线,并把事故影响限制在某个中间层级。
例如企业可以分别创建生产、测试和设备身份三个中间 CA。某个测试环境中间 CA 被攻破时,可以撤销并替换这一层,而不必立即替换所有终端中已经部署的根信任锚。
这也是理解 PKI 的关键心智模型:CA 签名建立的是可验证的授权链,信任锚决定链条从哪里开始被接受,最终依赖方的验证策略决定某个身份是否真正可用。