
密码学与证书 / 系统课时
梳理证书完整生命周期
梳理证书完整生命周期
证书生命周期不是“签发一次、到期再换”这么简单。本课把私钥生成、CSR 申请、CA 签发、部署、续期、轮换、吊销、过期与归档连成一条可操作链路,并说明每个阶段真正需要控制的对象与风险。
学习目标
- 说清私钥、CSR、证书与 CA 在生命周期中的先后关系
- 区分续期、密钥轮换、吊销与自然过期的不同触发条件
- 为部署、监控、撤销和归档建立可检查的控制点
从密钥开始而不是从证书开始
生命周期的起点是密钥材料。主体先生成私钥与公钥,再用私钥对 CSR 签名,把公钥、主体标识和 SAN 等申请信息交给 CA。CA 完成身份与策略校验后签发证书;私钥始终应留在受控边界内,不能因为“申请证书”而上传给 CA。
因此,真正需要管理的并不是单个 .crt 文件,而是一组关联对象:私钥、CSR、证书链、签发策略、部署位置、负责人、到期时间、吊销状态和审计记录。只追踪证书文件,很容易在续期时找不到对应私钥,或在轮换后遗留旧密钥。
看懂完整状态流转
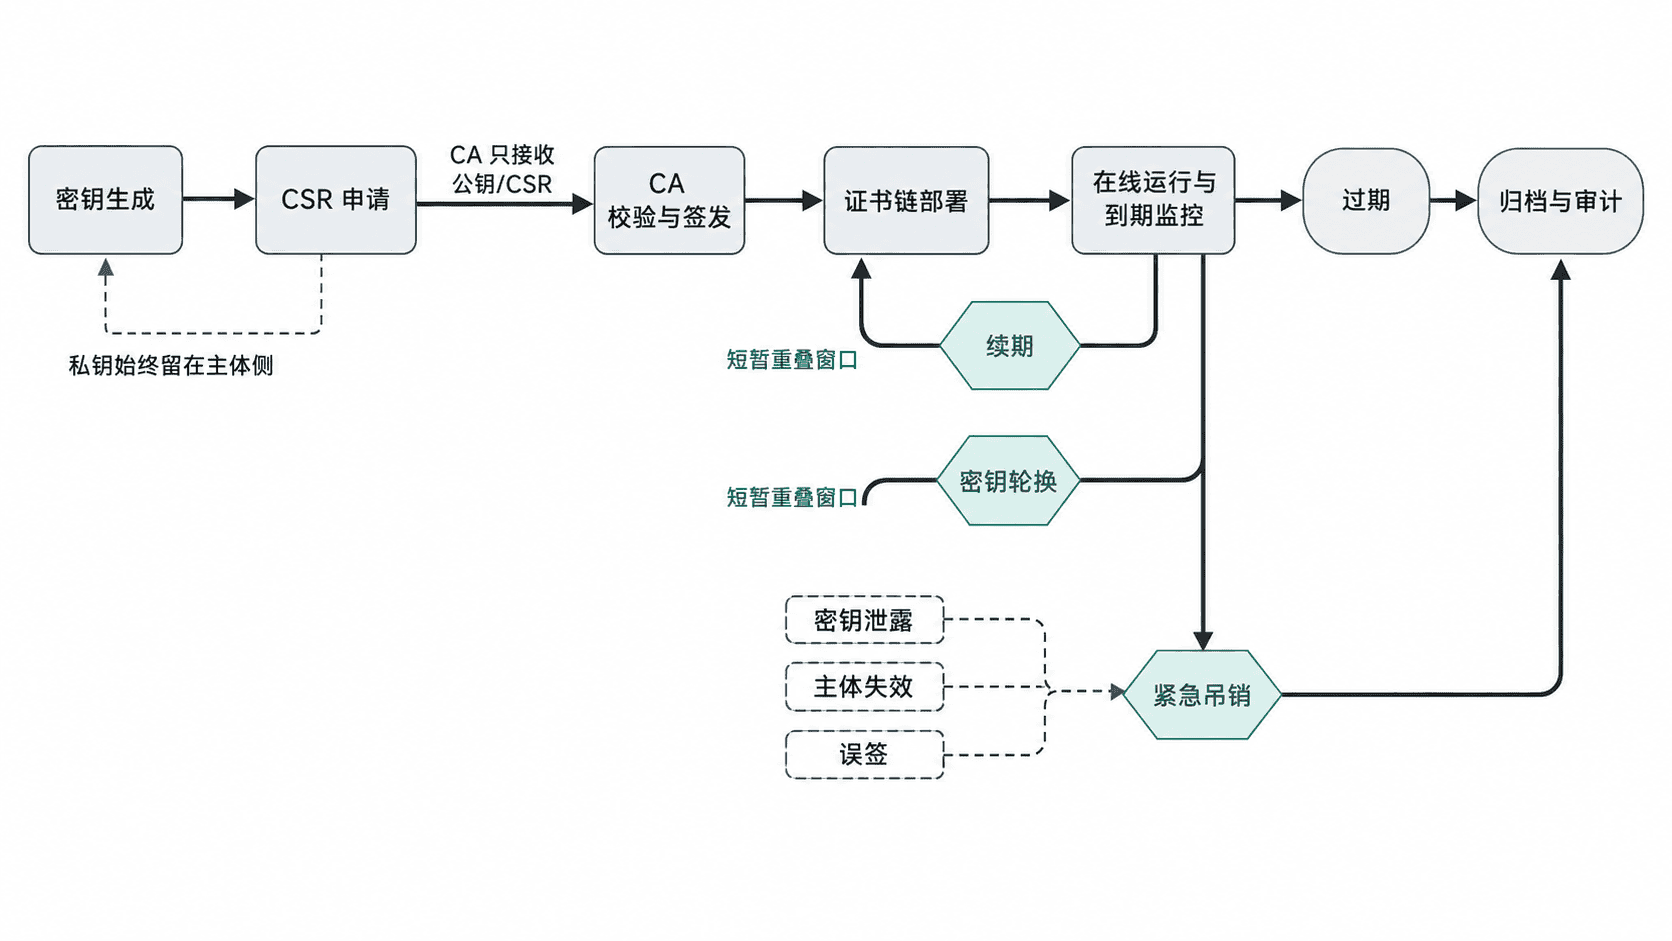
签发后进入部署与运行阶段。服务端通常需要同时具备叶子证书、对应私钥以及正确的中间证书链;部署成功还不等于生命周期结束,还要持续监控 notAfter、域名覆盖、链路可验证性以及线上实际呈现的证书是否与资产记录一致。
| 阶段 | 主要动作 | 关键控制点 |
|---|---|---|
| 密钥生成 | 生成并保存私钥、公钥 | 算法与长度、HSM/文件权限、负责人 |
| 申请与签发 | 创建 CSR,CA 校验后签名 | SAN、用途、有效期、审批策略 |
| 部署与运行 | 安装证书链并启用 TLS | 私钥匹配、完整链、线上验证 |
| 续期 | 到期前申请新证书 | 提前量、自动化、失败告警 |
| 轮换 | 更换密钥并部署新证书 | 新旧材料重叠、回滚、旧钥销毁 |
| 吊销 | 主动声明证书不再可信 | 原因码、CRL/OCSP 发布、应急替换 |
| 过期与归档 | 停止使用并保留必要记录 | 清理旧部署、审计证据、保留策略 |
区分最容易混淆的动作
续期解决的是“证书即将失效”。它一定会产生一张新的证书,但是否同时生成新密钥取决于组织策略与风险要求。轮换更强调替换密钥或证书材料;发生密钥泄露时,即使旧证书还剩很长有效期,也应立即换新密钥并重新签发。
吊销也不是“提前过期”。过期由 notAfter 自然触发,而吊销是 CA 在证书仍处于有效期内时宣布“不再可信”,典型原因包括私钥泄露、主体权限被撤销或误签。依赖方是否及时感知,还取决于 CRL、OCSP 或其他撤销机制的发布与检查策略。
部署阶段最好保留短暂的新旧证书重叠窗口:先把新材料放到目标系统,完成私钥匹配、证书链和握手验证,再切走旧材料。这样续期失败时仍有回滚余地,而不是把“替换文件”和“验证成功”当成同一个动作。
把生命周期落成控制点
实际系统可以把生命周期转成一组明确检查项:签发时记录证书序列号、SAN、负责人和到期时间;运行期按阈值持续扫描;续期后验证线上端点已经呈现新证书;密钥轮换后清理旧私钥;发现泄露时同时执行替换与吊销,而不是只做其中一步。
归档阶段应优先保留证书、公钥信息、签发与吊销记录、部署变更和审计证据。私钥是否保留必须服从密钥用途和合规策略;用于认证或签名的旧私钥通常应安全销毁,而不是默认长期归档。这样,生命周期才从“证书文件管理”升级为可追踪、可自动化、可审计的 PKI 运行流程。