
密码学与证书 / 系统课时
自动申请单域名与多域名证书
自动申请单域名与多域名证书
本课把一次 ACME 签发拆成可操作的完整链路:让客户端注册账户、创建包含一个或多个域名的订单、完成域名控制权挑战,并把签发后的证书部署给 Web 服务。完成后还会验证证书实际覆盖的域名以及续期是否可执行。
学习目标
- 使用 ACME 客户端申请单域名和包含多个 SAN 的证书
- 理解账户、订单、授权、挑战与最终证书之间的关系
- 验证证书域名范围,并为成功续期配置部署动作
从域名列表创建 ACME 订单
以 Certbot 为例,同一张证书可以只包含 example.com,也可以同时包含 example.com、www.example.com 等多个 DNS 名称。后者通常称为多域名或 SAN 证书,每个名称都必须单独通过 CA 要求的域名控制权验证。
首次运行时,Certbot 会在本机创建或复用 ACME 账户,然后把所有 -d 参数组成订单中的标识符集合。下面使用 HTTP-01 和 Webroot 模式申请一张双域名证书;前提是两个域名都已解析到当前服务器,并且外部能够通过 80 端口读取对应站点目录。
sudo certbot certonly \
  --webroot \
  --webroot-path /var/www/html \
  --domain example.com \
  --domain www.example.com \
  --email ops@example.com \
  --agree-tos \
  --non-interactive
预期输出
Successfully received certificate.
Certificate is saved at: /etc/letsencrypt/live/example.com/fullchain.pem
Key is saved at:         /etc/letsencrypt/live/example.com/privkey.pem
证书有效期等动态信息以实际 CA 返回为准。只申请单域名时删除第二个 --domain 即可;如果其中任意一个名称的挑战失败,CA 不会把该名称直接忽略后签发原订单。
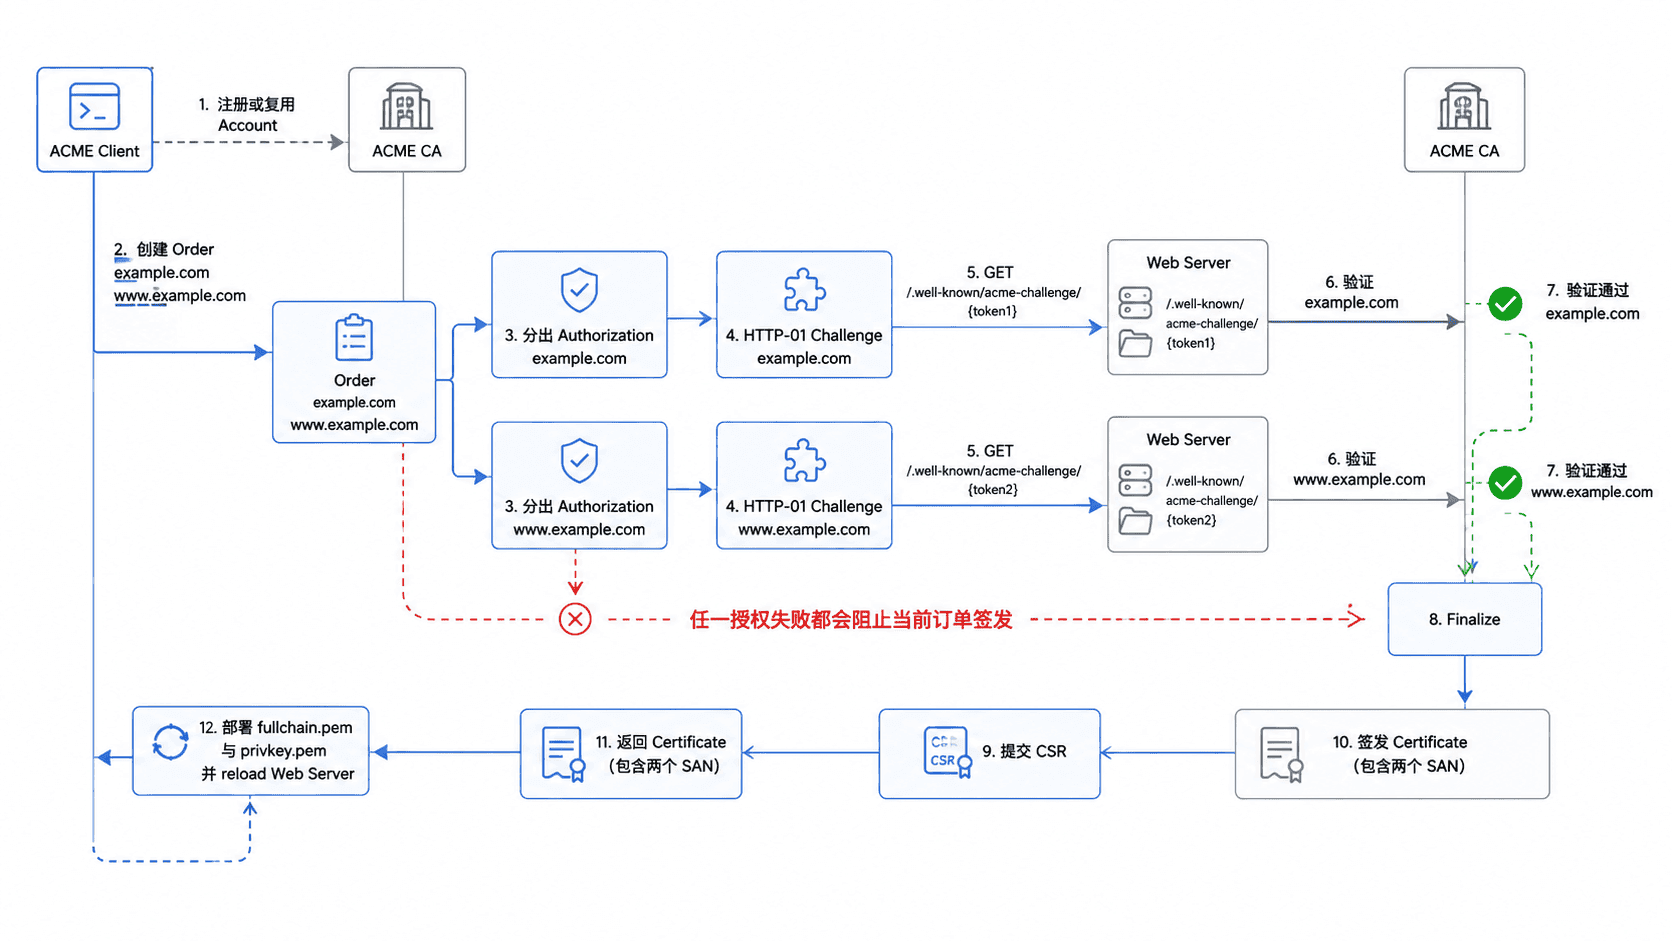
看懂挑战与签发链路
HTTP-01 的关键不是“Certbot 能访问站点目录”,而是 CA 从公网访问 http://域名/.well-known/acme-challenge/<TOKEN> 时能够得到正确响应。Certbot 在 Webroot 中临时写入挑战文件,CA 验证成功后,客户端再提交 CSR 完成订单。
整个过程可以压缩为:账户负责代表客户端身份,订单描述本次要签哪些名称,授权证明客户端控制这些名称,挑战是完成授权的具体方法,而最终证书来自订单完成后的 CSR。多域名证书只是一个订单拥有多个标识符和授权,并不是多个独立证书自动拼接。
验证证书覆盖的域名
先让 Certbot 查看本机受管理的证书,再直接读取证书中的 SAN,避免只根据文件目录名称判断证书范围。
sudo certbot certificates
sudo openssl x509 \
  -in /etc/letsencrypt/live/example.com/fullchain.pem \
  -noout \
  -subject \
  -issuer \
  -ext subjectAltName
预期输出
Certificate Name: example.com
Domains: example.com www.example.com
DNS:example.com, DNS:www.example.com
实际签发者、序列号和有效期可能不同。验收重点是 Domains 或 subjectAltName 中包含计划暴露给客户端的全部主机名。
把证书部署纳入续期
ACME 自动签发只有和续期后的部署动作连起来才完整。Certbot 会保存续期参数,因此日常续期通常使用 certbot renew;只有证书真正更新后,才应重新加载使用该证书的服务。
sudo certbot renew \
  --deploy-hook "systemctl reload nginx"
预期输出
No renewals were attempted.当现有证书尚未进入续期窗口时,出现没有执行续期属于正常现象;进入续期窗口并成功签发新证书后,--deploy-hook 才执行。部署前还应使用 sudo certbot renew --dry-run 验证自动续期链路,避免直到证书临近过期才发现 DNS、端口、防火墙或站点路径已经变化。
单域名和多域名签发的核心差异只是订单中的标识符数量:自动化设计真正需要保证的是每个名称都能完成挑战、最终 SAN 与预期一致,并且续期成功后正在运行的服务能够及时加载新证书。