
密码学与证书 / 系统课时
划分不同证书用途的 CA
划分不同证书用途的 CA
本课解决“哪些证书可以共用一个签发 CA,哪些必须隔离”的问题。你将按公网与内部、服务器与客户端、设备与工作负载身份划分签发边界,并通过 EKU、名称约束和策略约束减少误签与跨用途滥用。
学习目标
- 根据证书用途和信任范围划分独立 CA
- 区分服务器、客户端、设备和工作负载身份的签发约束
- 使用 EKU 等扩展限制证书可被接受的用途
先按信任范围切开
第一条边界通常不是“团队”,而是谁会信任这些证书。公网 TLS 证书需要被浏览器和操作系统公共信任库接受,通常应由公开受信任 CA 签发;企业内部服务、员工客户端、设备和工作负载身份则属于私有信任域,不应混用公网证书体系承担内部身份治理。
在私有 PKI 中,也不要让一个通用中间 CA 无差别签发所有证书。服务器证书与客户端证书的验证方向不同,设备证书可能生命周期更长,工作负载证书往往短生命周期且高频自动轮换,它们的审计、密钥保护和吊销策略也不同。
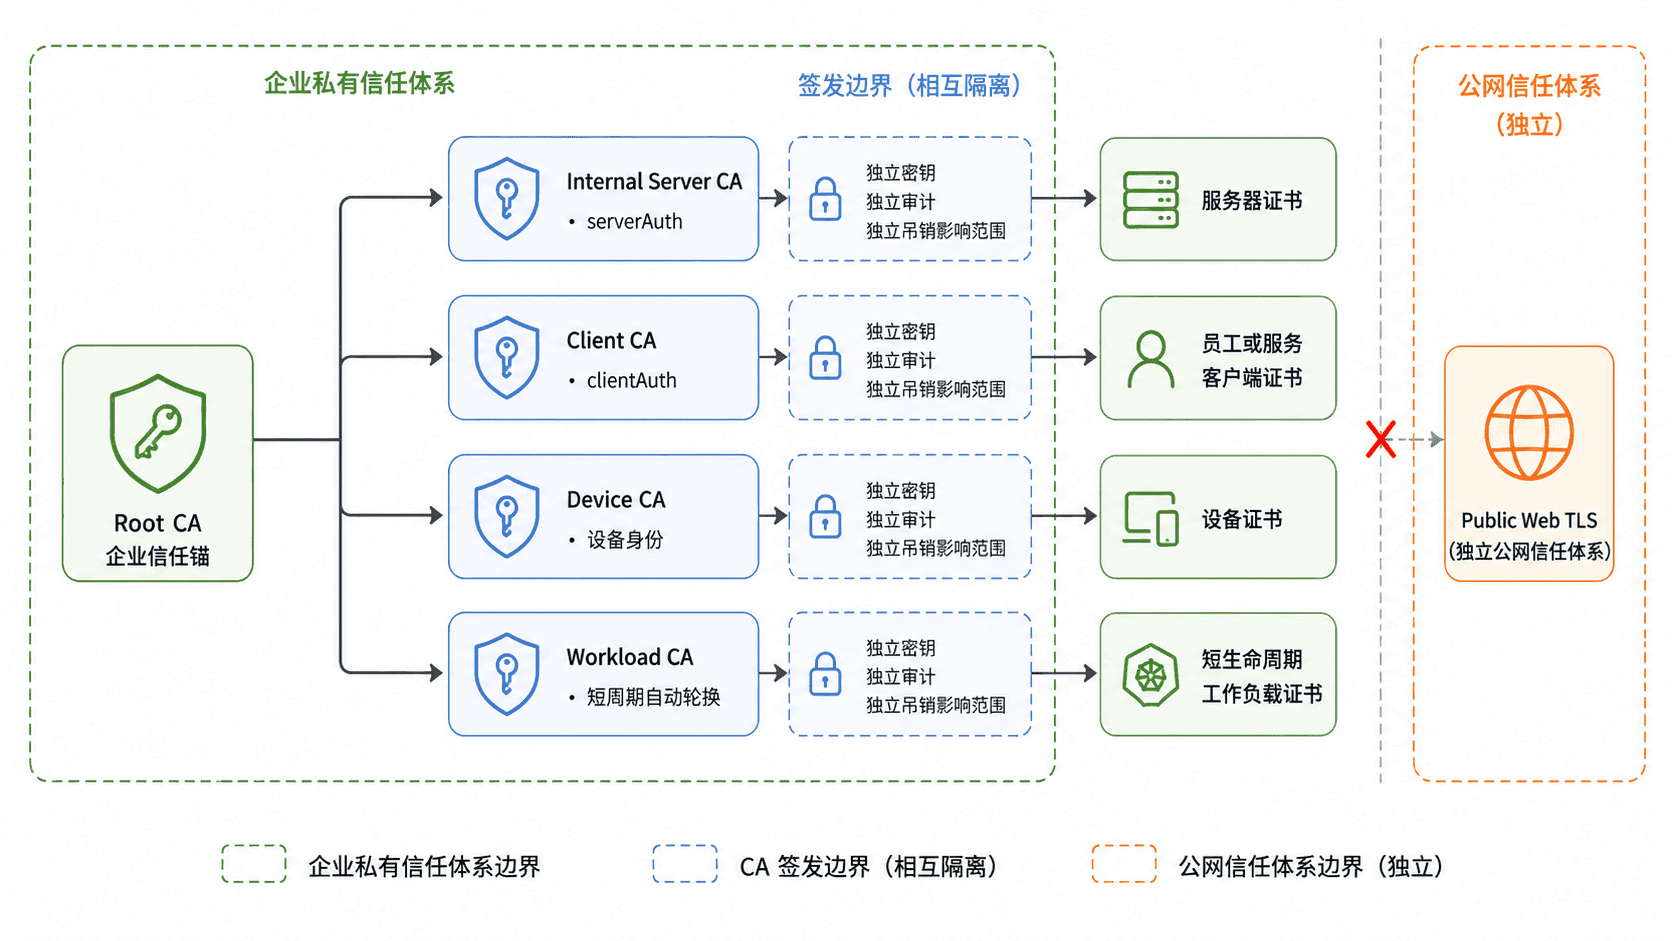
用用途约束防止误签
最直接的技术控制是 Extended Key Usage。服务器 TLS 证书通常需要 serverAuth,客户端身份通常需要 clientAuth。如果一个 CA 只负责服务器证书,就应让签发模板只生成服务器用途,而不是让申请者自由决定 EKU。
下面是服务器证书的 OpenSSL 扩展片段:
[ server_cert ]
basicConstraints = critical, CA:FALSE
keyUsage = critical, digitalSignature, keyEncipherment
extendedKeyUsage = serverAuth
subjectAltName = @server_names

[ server_names ]
DNS.1 = api.internal.example
这是配置片段,不独立运行。签发完成后可检查叶子证书:
openssl x509 -in server.crt -noout -text预期输出中应能看到:
X509v3 Extended Key Usage:
    TLS Web Server Authentication
X509v3 Subject Alternative Name:
    DNS:api.internal.example
实际字段文字可能因 OpenSSL 版本而略有差异。
让 CA 边界匹配生命周期
用途不同,生命周期策略也应该不同。内部服务器证书可以是数周到数月;工作负载身份更适合小时级或天级证书并自动轮换;硬件设备可能受限于离线能力和升级周期,需要更长有效期与更严格的私钥保护。把这些证书放在同一个 CA 下,会迫使你在有效期、吊销和自动化策略之间做不必要的折中。
可以把“签发模板 + 中间 CA + 审计策略”视为一个完整的安全边界:谁能申请、能申请什么 SAN、允许哪些 EKU、最长有效期是多少、是否允许导出私钥,都应由该边界统一控制。
避免只按组织架构拆分
按部门创建 CA 很直观,但组织架构会频繁变化,证书的技术用途却更稳定。更好的顺序是先按信任范围和证书用途拆分,再在确有独立运维责任时按团队或地域细分。
最终目标是让一个 CA 的误签、密钥泄露或吊销事件只影响相同安全属性的一组证书。只要不同证书在信任对象、用途、生命周期或密钥保护上存在显著差异,就应该认真评估是否需要独立 CA,而不是依赖申请流程中的人工约定。