
CI/CD / 系统课时
管理环境变量与密钥
管理环境变量与密钥
CI/CD 流水线既要读取环境差异配置,也常要使用部署令牌、云凭据等敏感值。本课用 GitHub Actions 作为具体示例,把普通变量与密钥分开保存,并在作业运行时注入,最终做到仓库中不出现真实凭据、日志中也不主动暴露密钥。
学习目标
- 判断哪些值可以作为普通环境变量,哪些必须进入密钥存储
- 在流水线中安全引用平台变量与密钥,并限制暴露范围
- 通过校验步骤确认变量已注入,同时避免把敏感值打印到日志
区分普通配置与敏感信息
普通配置即使被仓库协作者看到也不会直接带来权限,例如部署环境名、日志级别、功能开关。敏感信息一旦泄露可能获得系统访问能力,例如 API Token、云访问密钥、数据库密码、私钥。
| 类型 | 示例 | 推荐位置 |
|---|---|---|
| 普通配置 | APP_ENV=staging、LOG_LEVEL=info |
CI 平台变量或版本化配置 |
| 敏感信息 | DEPLOY_TOKEN、数据库密码、私钥 |
CI 平台 Secret/密钥存储 |
| 动态运行信息 | commit SHA、构建号 | 平台内置上下文或运行时生成 |
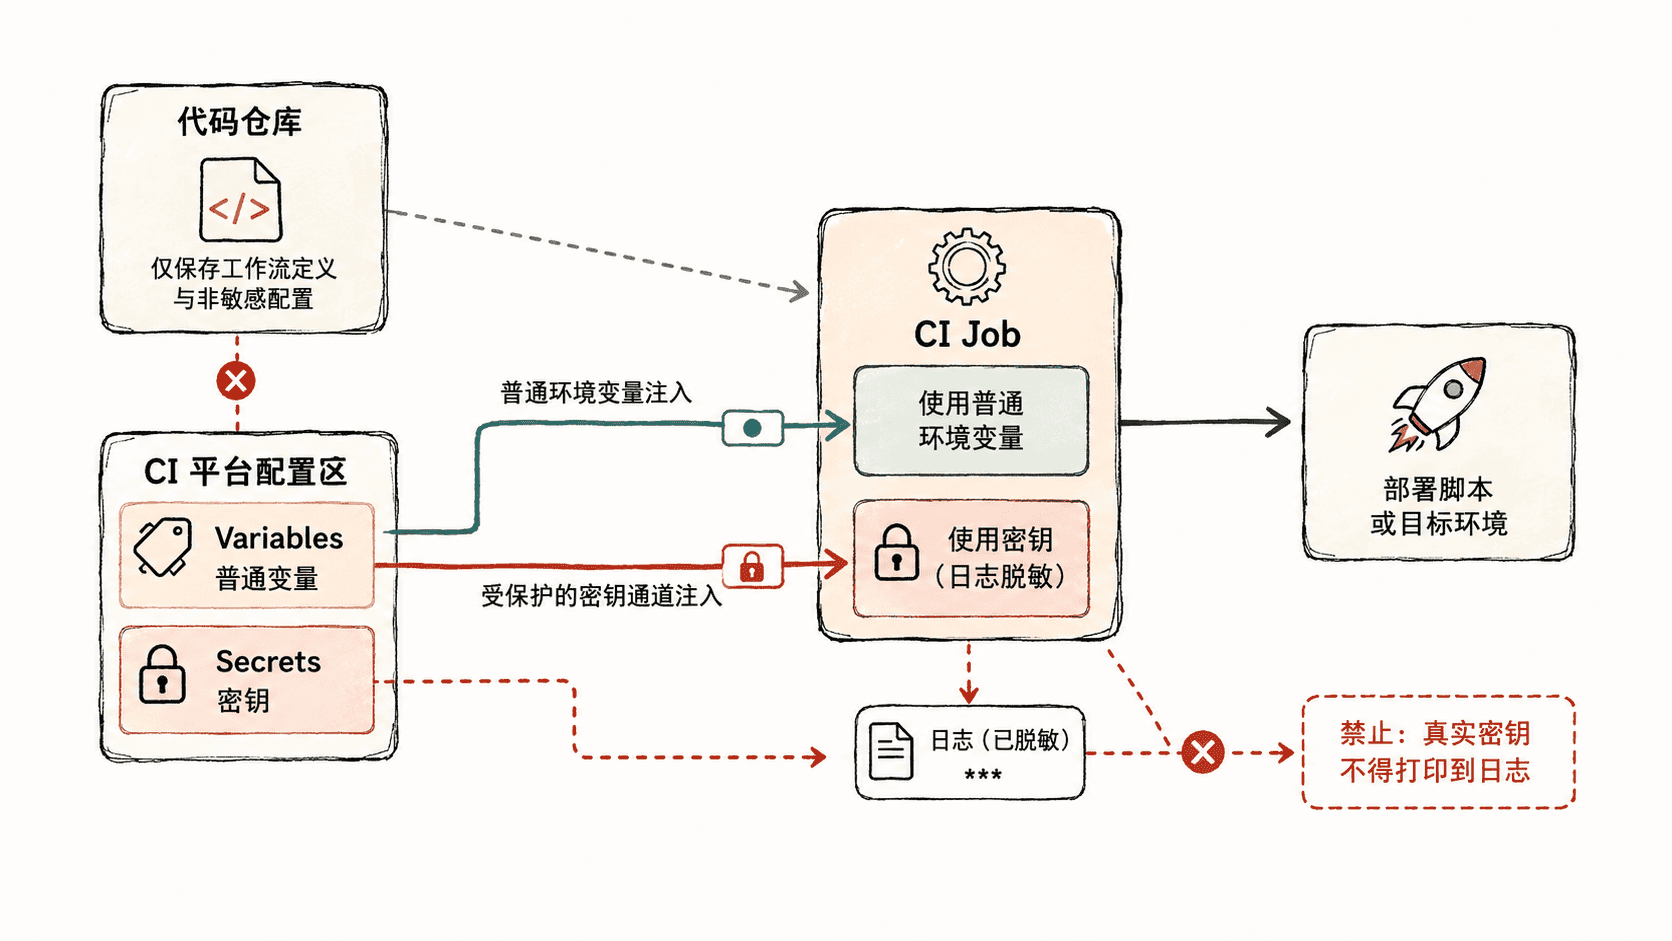
在平台中注入变量与密钥
以 GitHub Actions 为例,在仓库的 Actions Variables 中创建 APP_ENV=staging,在 Actions Secrets 中创建 DEPLOY_TOKEN。工作流只引用名称,不保存真实密钥值。下面示例会显示普通变量,但只检查密钥是否存在。
name: verify-config

on:
  workflow_dispatch:

jobs:
  verify:
    runs-on: ubuntu-latest
    env:
      APP_ENV: ${{ vars.APP_ENV }}
      DEPLOY_TOKEN: ${{ secrets.DEPLOY_TOKEN }}
    steps:
      - name: Check injected values
        shell: bash
        run: |
          echo "APP_ENV=$APP_ENV"
          test -n "$DEPLOY_TOKEN"
          echo "DEPLOY_TOKEN is set"
预期输出
APP_ENV=staging
DEPLOY_TOKEN is set
实际日志还会包含 Runner 初始化等平台输出。示例故意不执行 echo "$DEPLOY_TOKEN";验证密钥是否存在只检查长度或命令返回值即可。
控制密钥暴露范围
优先把密钥绑定到真正需要它的 Job 或 Step,不要无差别放到整个工作流。部署生产环境时,还应结合 Environment、审批、受保护分支或最小权限凭据,让“能触发流水线”与“能读取生产密钥”成为两道不同的门。
第三方命令同样可能泄露密钥。开启 set -x、输出完整请求头、打印进程参数或上传未经筛选的调试日志,都可能绕过“我没有直接 echo 密钥”这层自我保护。
验证仓库中没有凭据
提交工作流前,可先搜索常见敏感文件和变量名,确认仓库只包含引用而不包含真实值。
git grep -nE 'DEPLOY_TOKEN=|BEGIN (RSA |OPENSSH )?PRIVATE KEY|password=' -- . ':!*.md' || true预期输出
空输出表示当前已跟踪文件没有命中这些简单规则;它不是完整的 Secret 扫描器,但适合作为提交前的最低检查。正式团队还应启用平台的 Secret Scanning 或专用扫描工具,并在凭据疑似泄露时先轮换密钥,再处理历史记录。