
CI/CD / 系统课时
校验制品完整性
校验制品完整性
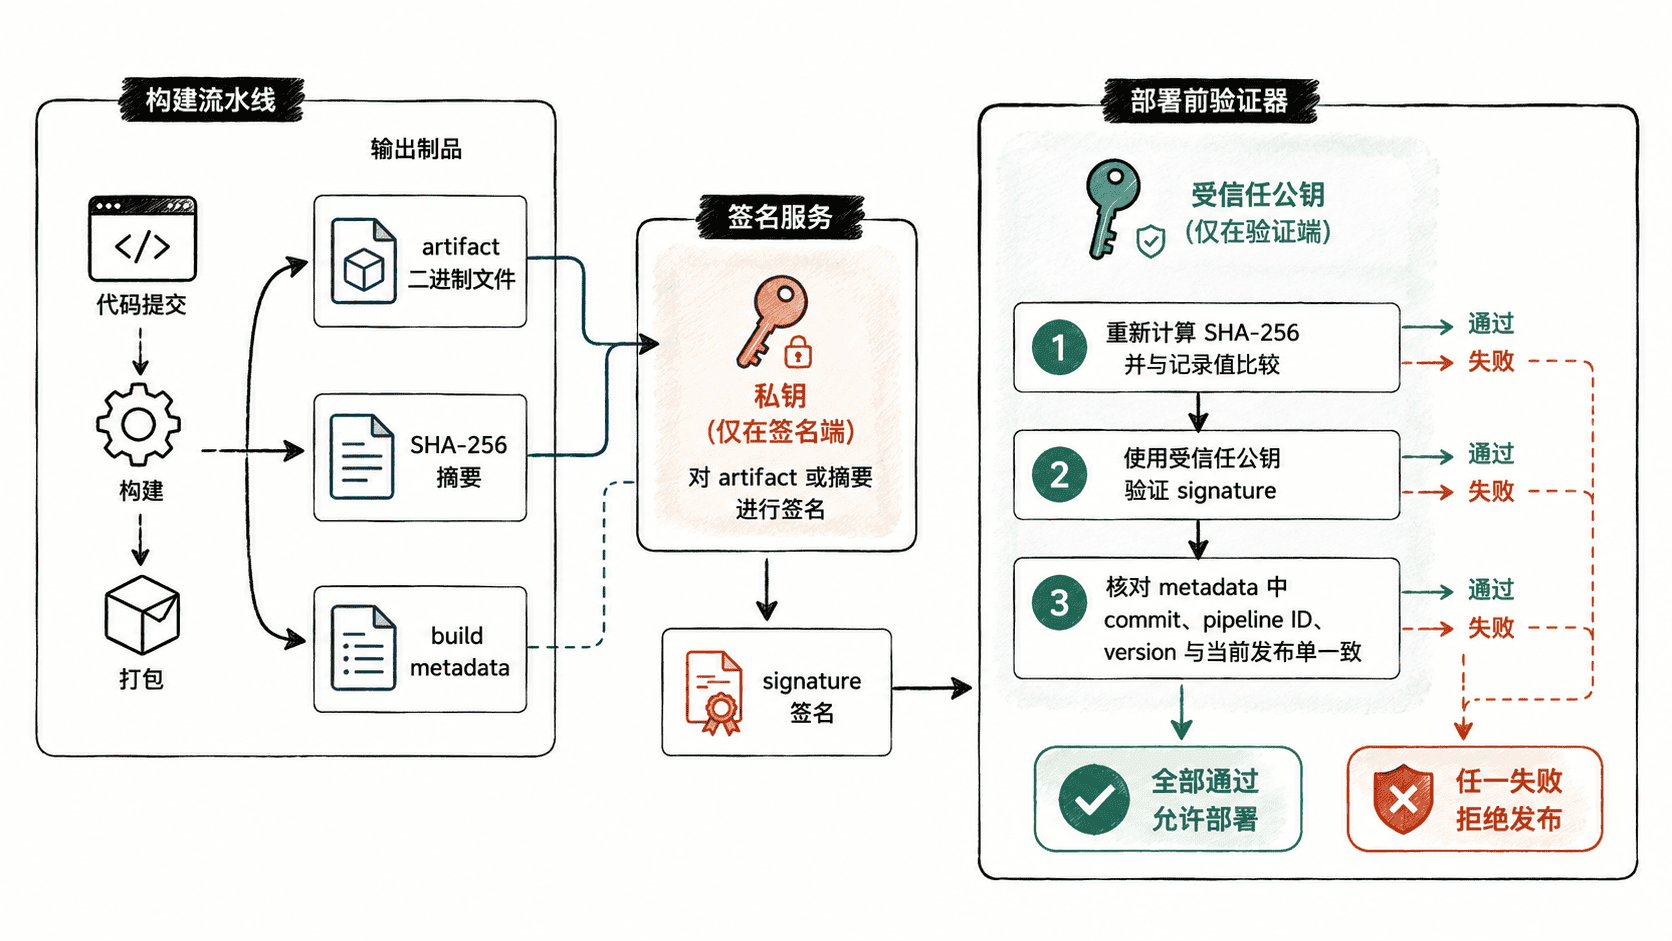
本课建立一条可自动执行的制品校验链:先用 SHA-256 判断字节是否被替换,再用数字签名确认发布者身份,最后核对构建元数据,把“文件没坏”升级为“来源、内容和构建上下文都可信”。
学习目标
- 使用 SHA-256 校验仓库中制品与构建阶段产物是否一致。
- 使用公钥签名验证制品确实由受信任的发布流程签发。
- 将提交号、流水线编号和构建时间等元数据纳入发布放行条件。
把三类证据连成一条链
哈希解决“内容是否一致”,签名解决“是谁对这份内容背书”,构建元数据解决“它由哪次源码与流水线产生”。三者用途不同,不能互相替代:只有哈希而没有可信来源,攻击者可以同时替换文件和哈希;只有签名而不核对构建信息,也难以证明制品对应预期提交。
生成哈希和签名
下面的示例假设构建产物为 dist/demo.tar.gz,使用 OpenSSL 生成 SHA-256 摘要,并用发布私钥创建签名。私钥应由 CI 的密钥管理能力注入,不能提交到代码仓库或打包进制品。
#!/usr/bin/env bash
set -euo pipefail

ARTIFACT="dist/demo.tar.gz"
PRIVATE_KEY="${PRIVATE_KEY_PATH:?missing PRIVATE_KEY_PATH}"

sha256sum "$ARTIFACT" > "${ARTIFACT}.sha256"

openssl dgst -sha256   -sign "$PRIVATE_KEY"   -out "${ARTIFACT}.sig"   "$ARTIFACT"

printf 'created=%s\ncreated=%s\n'   "${ARTIFACT}.sha256" "${ARTIFACT}.sig"
预期输出
created=dist/demo.tar.gz.sha256
created=dist/demo.tar.gz.sig
这三个文件——制品、哈希文件和签名——应作为同一次发布的关联对象保存。签名私钥不应上传到制品仓库;部署侧只需要受信任的公钥。
在部署前执行双重校验
部署阶段应重新下载制品及其校验材料,再本地计算哈希并验证签名。下面的脚本只在两项检查都成功时退出 0,适合作为部署任务前的硬门禁。
#!/usr/bin/env bash
set -euo pipefail

ARTIFACT="dist/demo.tar.gz"
PUBLIC_KEY="${PUBLIC_KEY_PATH:?missing PUBLIC_KEY_PATH}"

sha256sum --check "${ARTIFACT}.sha256"

openssl dgst -sha256   -verify "$PUBLIC_KEY"   -signature "${ARTIFACT}.sig"   "$ARTIFACT"
预期输出
dist/demo.tar.gz: OK
Verified OK
如果哈希失败,说明实际字节与记录摘要不一致;如果签名失败,说明制品内容、签名文件或验证公钥至少有一项不匹配。两种失败都应该立即终止发布,不应自动降级为“仅告警”。
核对构建元数据
哈希和签名通过后,还要确认“这是不是本次准备发布的那一份”。建议为每个制品保存机器可读的构建元数据,至少包含版本、源码提交、流水线标识和构建时间。下面使用 JSON 文件,并通过 jq 与当前发布参数比对。
{
  "version": "2.3.1",
  "commit": "8f31c0d",
  "pipelineId": "4821",
  "builtAt": "<TIME>"
}
这份配置的生效行为是:发布流程把元数据与制品一并保存,部署阶段读取它作为来源证明。验证时执行:
#!/usr/bin/env bash
set -euo pipefail

: "${EXPECTED_VERSION:?missing EXPECTED_VERSION}"
: "${EXPECTED_COMMIT:?missing EXPECTED_COMMIT}"

jq -e   --arg version "$EXPECTED_VERSION"   --arg commit "$EXPECTED_COMMIT"   '.version == $version and .commit == $commit'   build-metadata.json >/dev/null

printf 'metadata=OK\n'
预期输出
metadata=OK如果版本或提交号不匹配,说明仓库里的制品虽然可能“完整且签名有效”,却不是当前发布单指定的构建,应当拒绝继续部署。<TIME> 是动态构建时间,实际值会随流水线运行而变化。
把校验设为不可绕过的门禁
完整性校验应位于“从仓库取出制品”和“部署到目标环境”之间,并由流水线自动执行。生产环境尤其不应允许人工跳过哈希、签名或元数据校验;若必须紧急处置,也应通过有审批记录的例外流程,而不是修改脚本让校验永远返回成功。
最终放行条件可以概括为:哈希一致、签名可信、元数据匹配。只有三项同时成立,流水线才能把制品交给部署阶段,这样即使仓库对象被误替换或来源混淆,也能在进入运行环境前被阻断。